അല്ല് കോഡ് എഴുതുന്നു. ആരാണ് അത് പരിശോധിക്കുന്നത്?
AI സൃഷ്ടിച്ച കോഡ് പുതിയ അപകടസാധ്യതകൾ കൊണ്ടുവരുന്നു, നിലവിലില്ലാത്ത പാക്കേജുകൾ ഉൾപ്പെടെ. ഐ. സി. യിൽ അവരെ എങ്ങനെ പിടിക്കും.
AI സൃഷ്ടിച്ച കോഡ് പുതിയ അപകടസാധ്യതകൾ കൊണ്ടുവരുന്നു, നിലവിലില്ലാത്ത പാക്കേജുകൾ ഉൾപ്പെടെ. ഐ. സി. യിൽ അവരെ എങ്ങനെ പിടിക്കും.
നമ്മുടെ സംഭരണികളിലെ കോഡിന്റെ വളരുന്ന ഒരു ഭാഗം മനുഷ്യന് ടൈപ്പ് ചെയ്തിട്ടില്ല. AI അസിസ്റ്റന്റുമാർ ഫംഗ്ഷനുകൾ, ടെസ്റ്റുകൾ, ഡോക്കർ ഫയലുകൾ, ടെറഫോർം എന്നിവ എഴുതുന്നു. ഏജന്റുമാർ മുഴുവൻ പിൻവലിക്കൽ അഭ്യർത്ഥനകളും തുറക്കുന്നു. അത് ഉല്പാദനക്ഷമതയെ വൻതോതിൽ വർദ്ധിപ്പിക്കും.
കോഡ് വോള്യം കൂടുതലായതുകൊണ്ട് കൂടുതൽ കാര്യങ്ങൾ പരിശോധിക്കേണ്ടിവരും, പക്ഷെ ലഭ്യമായ സമയം മാറ്റമില്ല. കൂടാതെ, AI സൃഷ്ടിച്ച കോഡിന് അതിന്റേതായ പിശകുകളുണ്ട്. അതുകൊണ്ട് പൈപ്പ് ലൈനിന് കൂടുതൽ പരിശോധന നടത്തണം.
സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾ, എല്ലാം ശരിയായി കാണപ്പെടുന്നു. പൊതു കോഡിൽ നിന്നും AI പഠിച്ചു, പൊതു കോഡിന്റെ ഒരു വലിയ ഭാഗം സുരക്ഷിതമല്ല. സ്ട്രിങ്ങുകളിൽ നിന്നും നിർമ്മിച്ച SQL, TLS പരിശോധന പ്രവർത്തനരഹിതമാക്കി, അനുമതികൾ വളരെ വിശാലമാണ്, കോൺഫിഗറേഷൻ ഫയലുകളിലെ രഹസ്യങ്ങൾ.
കാലഹരണപ്പെട്ട ഉപദേശം. കാലഹരണപ്പെട്ട API കൾ, അറിയപ്പെടുന്ന ദുർബലതകളുള്ള പഴയ ലൈബ്രറി പതിപ്പുകൾ, നീക്കം ചെയ്ത API പതിപ്പുകൾ ഉപയോഗിച്ച് Kubernetes പ്രകടനങ്ങൾ.
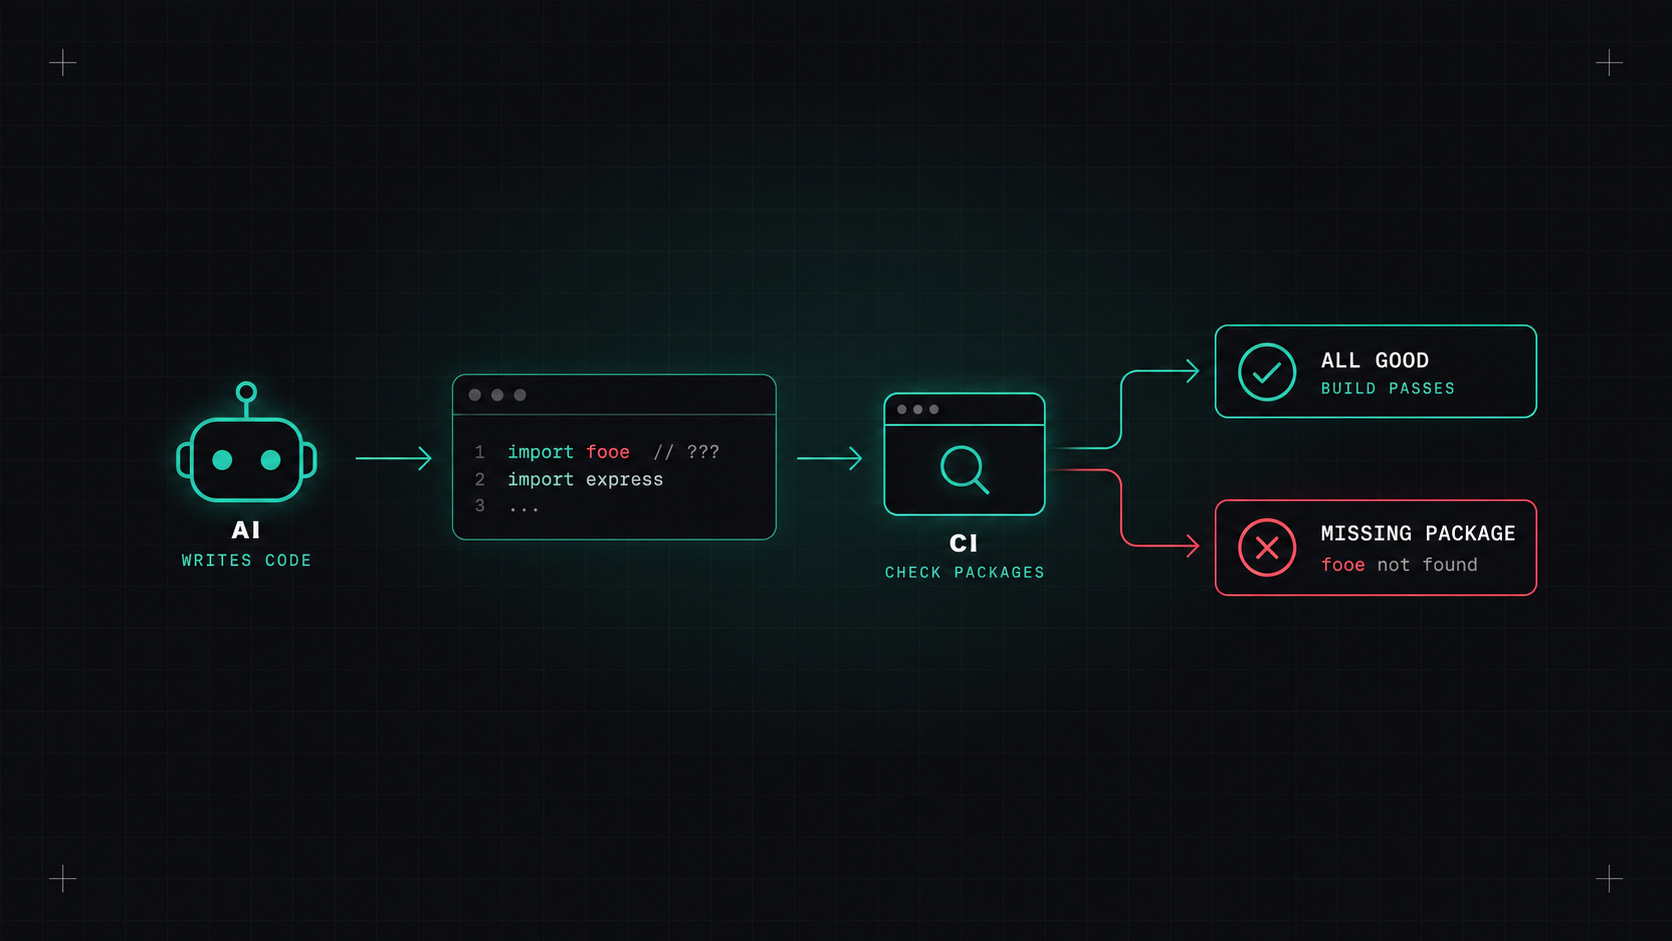
ഹാലുസിനേഷൻ ആശ്രിതത്വം. ഇ. ഐ. പറയുന്നത് ശരിയായി തോന്നുന്ന ഒരു പാക്കേജ് ഇറക്കുമതി ചെയ്യണം എന്നാണെങ്കിലും അത് നിലവിലില്ല.
ലൈസൻസ് പ്രശ്നങ്ങള് . നിയന്ത്രിത ലൈസൻസിനു കീഴിലുള്ള കോഡിന് വളരെ സാമ്യമുള്ള കോഡ് സൃഷ്ടിച്ചു.
വലിയ മാറ്റങ്ങൾ, കുറവ് അവലോകനം. കോഡ് സൃഷ്ടിക്കുന്നത് എളുപ്പമാണെങ്കിൽ, വലിച്ചെടുക്കൽ അഭ്യർത്ഥനകൾ വലുതായിത്തീരുന്നു, വലിയ വലിച്ചെടുക്കല് അഭ്യർത്ഥനങ്ങൾ മോശമായ അവലോകനങ്ങൾ നേടുന്നു.
ഇത് പുതിയതും വഞ്ചനാപരവുമാണ്.
ഭാഷാ മോഡലുകൾ ചിലപ്പോൾ പാക്കേജ് പേരുകൾ കണ്ടുപിടിക്കുന്നു. വിശ്വസനീയമായവ, requests-oauth-helper അല്ലെങ്കില് express-secure-session. ഗവേഷകർ ശ്രദ്ധിച്ചത് ഒരേ കെട്ടിച്ചമച്ച പേരുകൾ തന്നെ പലതവണ പ്രത്യക്ഷപ്പെടുന്നു എന്നാണ്. ആക്രമണകാരികള് ക്ക് ആ പേരുകൾ npm-ലോ PyPI-യിലോ രജിസ്റ്റര് ചെയ്യാം, എന്നിട്ട് അവയെ ക്ഷുദ്രവെയറുകളുമായി പൂരിപ്പിക്കാം. ഒരു ഡെവലപ്പർ, അല്ലെങ്കിൽ ഒരു ഏജന്റ്, നിർദ്ദേശത്തെ വിശ്വസിക്കുകയും പാക്കേജ് ഇൻസ്റ്റാൾ ചെയ്യുകയും ചെയ്യുമ്പോൾ, ആക്രമണകാരിയുടെ കോഡ് പ്രവർത്തിക്കുന്നു.
ഇത് ടൈപ്പ് ക്വാട്ടിംഗിന്റെ ഒരു വകഭേദം ആണ്, സമൂഹം അതിനെ കുലുങ്ങൽ.
ഒരു പാക്കേജ് നിർദ്ദേശിക്കുന്ന ഒരു AI ഒരു ശുപാർശയല്ല. അത് ഒരു ഊഹമാണ്, ആക്രമണകാരികൾ ആ ഊഹങ്ങളിലാണ് വാതുവെക്കുന്നത്.
ഇവയ്ക്കെല്ലാം വിചിത്രമായ ഉപകരണങ്ങൾ ആവശ്യമില്ല. ഇതിന് സാധാരണ DevSecOps ടൂൾബോക്സ് വേണം, ശരിക്കും ഓണാക്കി നടപ്പിലാക്കുക:
ഉപകരണങ്ങള് പാറ്റേണുകള് പിടിക്കുന്നു. മനുഷ്യര് ക്ക് ഇപ്പോഴും യുക്തി മനസ്സിലാക്കണം. ചില ശീലങ്ങൾ സഹായിക്കും:
പൈപ്പ്ലൈനിന് അത് ഓട്ടോമാറ്റിക്കായി പരിശോധിക്കാം, ഒരു മനുഷ്യന് ശരിക്കും പ്രധാനപ്പെട്ടത് പരിശോധിക്കും. അത് എപ്പോഴും ഇങ്ങനെ തന്നെയായിരുന്നു. AI അത് കൂടുതൽ ബുദ്ധിമുട്ടാക്കുന്നു കാരണം കൂടുതൽ കോഡുകൾ ഉണ്ട്, വേഗത്തിൽ എഴുതിയിരിക്കുന്നു, ഒരിക്കലും മടിക്കാത്ത എന്തെങ്കിലും.
എന്റെ അഭിപ്രായം: AI ക്ക് കോഡ് എഴുതാം. നിങ്ങളുടെ പൈപ്പ് ലൈനും അവലോകകരും അത് കയറ്റി അയക്കാനുള്ള അവകാശം നേടിയെടുക്കണം.
ഡെസ്ലി