AI schreibt den Code. Wer überprüft das?
KI-generierter Code bringt neue Risiken mit sich, einschließlich Pakete, die nicht existieren. Wie man sie in CI fängt.
KI-generierter Code bringt neue Risiken mit sich, einschließlich Pakete, die nicht existieren. Wie man sie in CI fängt.
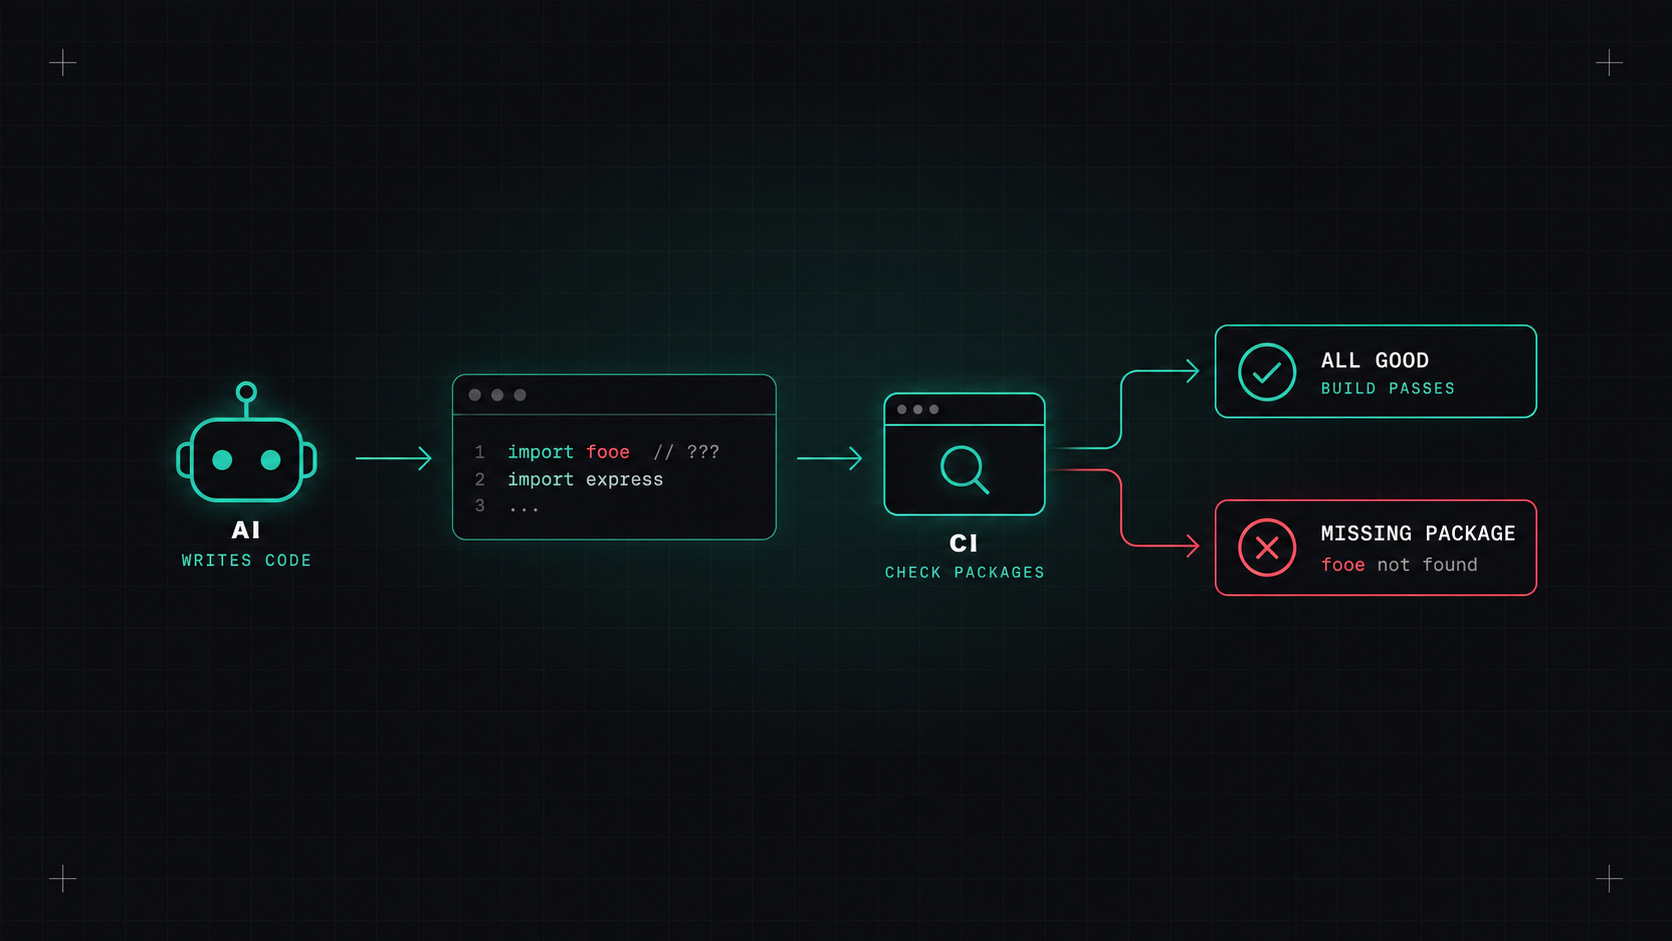
Ein wachsender Anteil des Codes in unseren Repositories wurde nicht von einem Menschen getippt. KI-Assistenten schreiben Funktionen, Tests, Dockerfiles und Terraform. Die Agenten öffnen ganze Anfragen. Das ist ein großer Produktivitätsanstieg.
Die Steigerung des Codevolumens bedeutet, dass es mehr zu überprüfen gibt, aber die verfügbare Zeit hat sich nicht geändert. Außerdem hat der KI-generierte Code seine eigenen Fehler. Also muss die Pipeline noch mehr überprüft werden.
Unsichere Muster, die gut aussehen. KI lernte aus öffentlichem Code, und ein großer Teil des öffentlichen Codes ist unsicher. SQL aus Zeichenfolgen, deaktivierte TLS-Verifizierung, zu breite Berechtigungen, Geheimnisse in Konfigurationsdateien.
Ein veralteter Rat. Veraltete APIs, alte Bibliotheksversionen mit bekannten Schwachstellen, Kubernetes Manifestationen mit entfernt API-Versionen.
Halluzinierte Abhängigkeiten. Die KI schlägt vor, ein Paket zu importieren, das richtig klingt, aber nicht existiert.
Probleme mit der Lizenz. Generierter Code, der dem Code unter einer restriktiven Lizenz sehr ähnelt.
Größere Änderungen, weniger Überprüfung. Wenn es einfach ist, Code zu generieren, werden Pull-Anfragen größer, und große Pull-Antworten bekommen schlechtere Bewertungen.
Dieser verdient eine eigene Abteilung, weil er neu und hinterhältig ist.
Sprachmodelle erfinden manchmal Paketnamen. Glaubwürdige, wie requests-oauth-helper oder express-secure-session- Ich weiß . Forscher haben festgestellt, daß dieselben erfundenen Namen immer wieder auftauchen. Angreifer können diese Namen auf npm oder PyPI registrieren und mit Malware füllen. Wenn ein Entwickler oder ein Agent dem Vorschlag vertraut und das Paket installiert, läuft der Code des Angreifers.
Es ist eine Verwandlung von Typ-Quatting, und die Community nannte es Schleimhackerei.
Eine KI, die ein Paket vorschlägt, ist keine Empfehlung. Es ist eine Vermutung, und die Angreifer setzen auf diese Vermutungen.
Das alles braucht keine exotischen Werkzeuge. Es braucht die normale DevSecOps Toolbox, tatsächlich eingeschaltet und durchgesetzt:
Werkzeuge fangen Muster auf. Menschen müssen immer noch Logik erfassen. Ein paar Gewohnheiten helfen:
Die Pipeline überprüft automatisch, was sie kann, und ein Mensch überprüft, was wirklich wichtig ist. So ist es immer gelaufen. KI macht es nur schwieriger, weil es mehr Code gibt, schneller geschrieben, von etwas, das nie zögert.
Meine Meinung: KI kann den Code schreiben. Ihre Pipeline und Ihre Kritiker müssen sich das Recht verdienen, es zu versenden.
Desly