പാസ്വേഡുകളോട് വിട
പാസ്വേഡ് വന്നതിനുശേഷം നമ്മൾ ലോഗിൻ ചെയ്യുന്ന രീതിയിലെ ഏറ്റവും വലിയ മാറ്റമാണ് പാസ്കീകൾ. അവ എന്താണ്, എന്തുകൊണ്ട് സുരക്ഷിതം, ഇന്നുതന്നെ എങ്ങനെ ഉപയോഗിച്ചുതുടങ്ങാം എന്ന്.
പാസ്വേഡ് വന്നതിനുശേഷം നമ്മൾ ലോഗിൻ ചെയ്യുന്ന രീതിയിലെ ഏറ്റവും വലിയ മാറ്റമാണ് പാസ്കീകൾ. അവ എന്താണ്, എന്തുകൊണ്ട് സുരക്ഷിതം, ഇന്നുതന്നെ എങ്ങനെ ഉപയോഗിച്ചുതുടങ്ങാം എന്ന്.
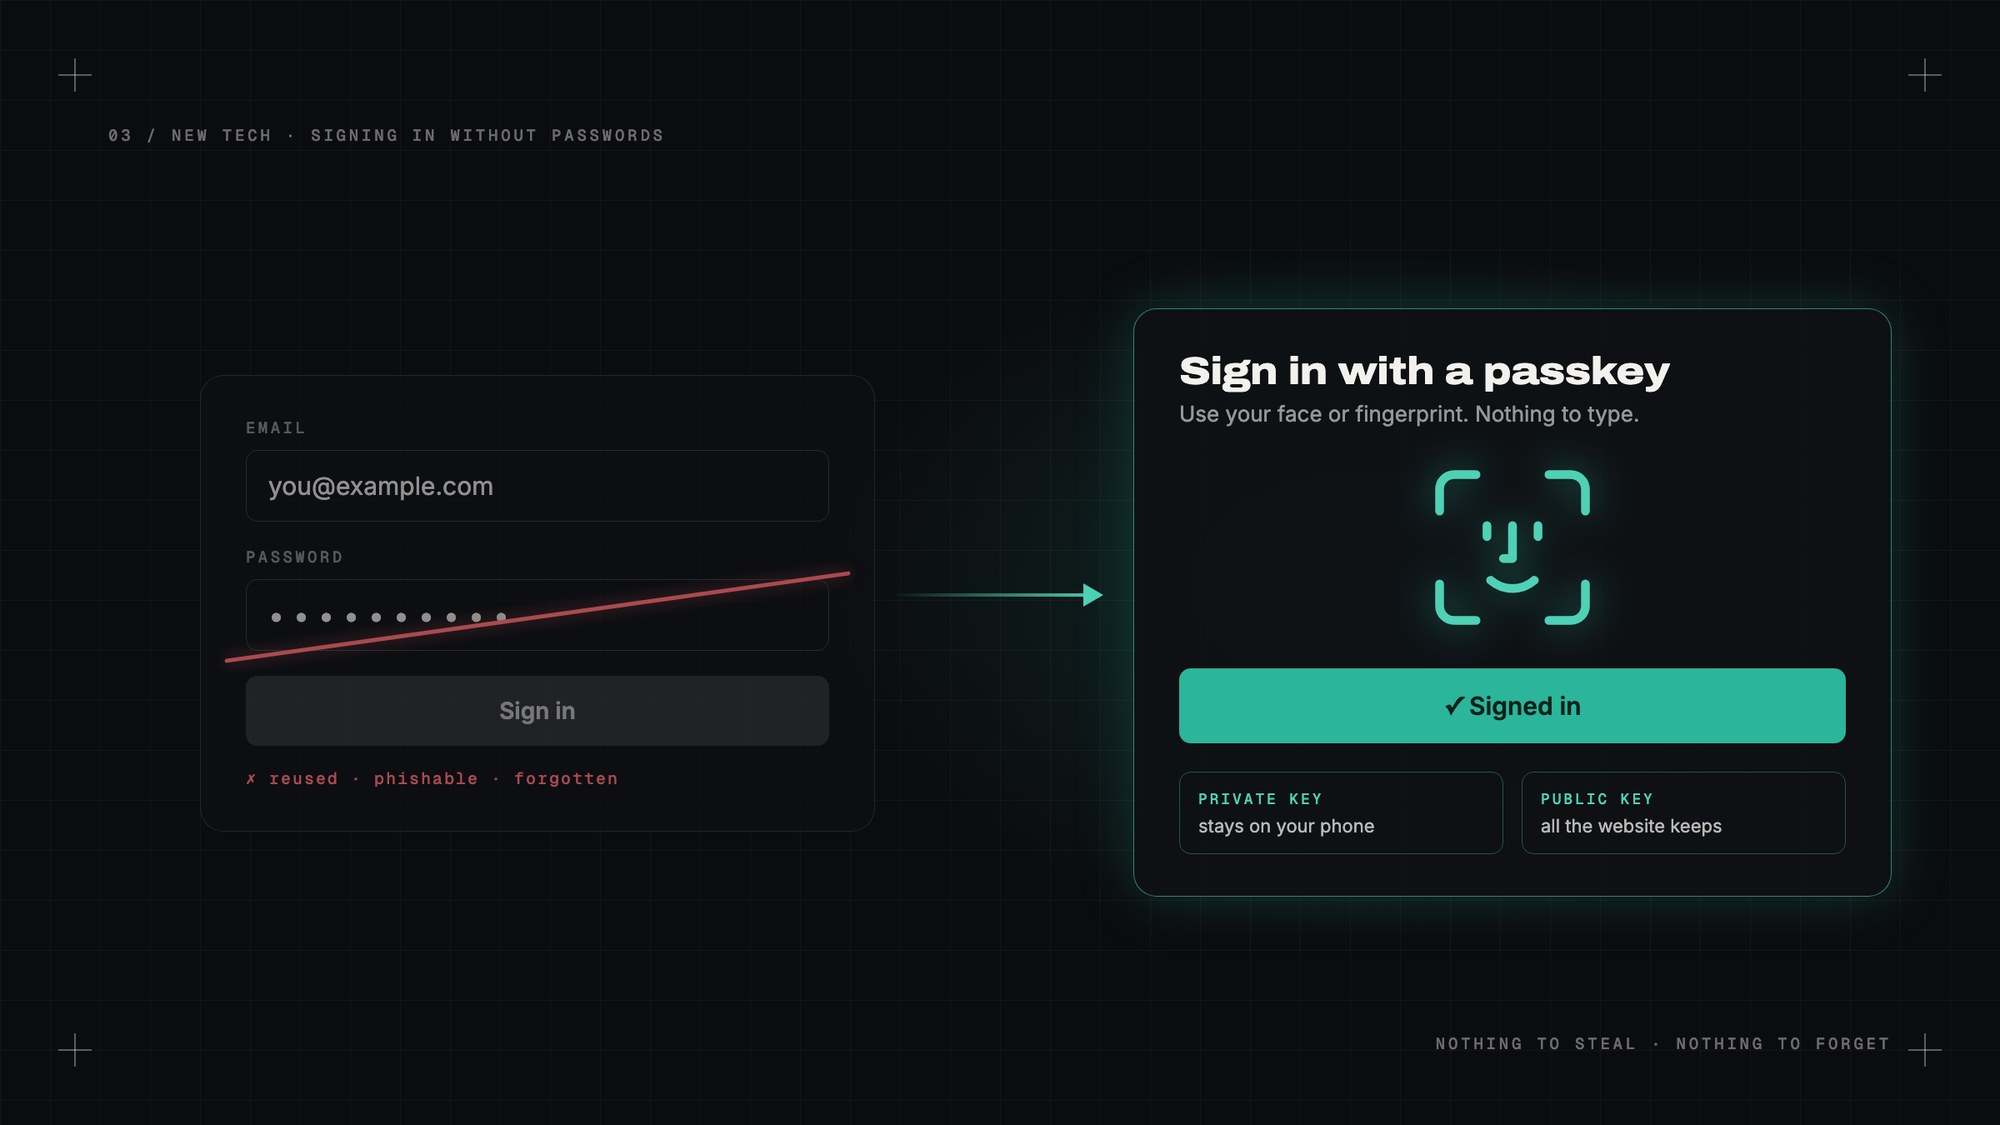
നിങ്ങൾക്ക് എത്ര പാസ്വേഡുകളുണ്ട്? സത്യം പറയൂ. ഇനി, അവയിൽ എത്രയെണ്ണം ശരിക്കും വ്യത്യസ്തമാണ്?
നമ്മളിൽ മിക്കവരും ഇഷ്ടപ്പെട്ട കുറച്ച് പാസ്വേഡുകളിലാണ് ആശ്രയിക്കുന്നത്, അവയെ ചെറുതായി മാറ്റുന്നു ഒരു വലിയ അക്ഷരം ഇവിടെ, ഒരു വിസ്മയചിഹ്നം അവിടെ, ഒരു വർഷം അവസാനം. അത് മോശമാണെന്ന് നമുക്കറിയാം. നമ്മൾ അത് എന്തായാലും ചെയ്യും, കാരണം 200 അക്ഷരങ്ങളുടെ ക്രമരഹിതമായ സ്ട്രിങ്ങുകൾ ആർക്കും ഓർമിക്കാൻ കഴിയില്ല.
DevOps-ൽ ജോലി ചെയ്യുന്നതുകൊണ്ട്, ഇതിന്റെ മറുവശവും ഞാൻ കാണുന്നു. സുരക്ഷാ പ്രശ്നങ്ങളുടെ വലിയൊരു പങ്കും ഇപ്പോഴും തുടങ്ങുന്നത് മോഷ്ടിക്കപ്പെട്ടതോ ഊഹിച്ചെടുത്തതോ ആയ ഒരു പാസ്വേഡിൽ നിന്നാണ്. മിടുക്കൻ ഹാക്കിംഗ് അല്ല, ആരോ ശരിയായ വാക്ക് തെറ്റായ വെബ്സൈറ്റിൽ ടൈപ്പ് ചെയ്യുന്നത് മാത്രം.
ഇതിനുള്ള ആദ്യത്തെ യഥാർത്ഥ പരിഹാരമായി ഞാൻ കാണുന്നത് പാസ്കീകളെയാണ്. നല്ല വാർത്ത: ഇന്നുതന്നെ നിങ്ങൾക്ക് അവ ഉപയോഗിച്ചുതുടങ്ങാം.
നിങ്ങൾ ഓർക്കേണ്ടതില്ലാത്ത, വെബ്സൈറ്റിൽ നിന്ന് മോഷ്ടിക്കാൻ കഴിയാത്ത ഒന്നുകൊണ്ട് പാസ്കീ നിങ്ങളുടെ പാസ്വേഡിനെ മാറ്റിസ്ഥാപിക്കുന്നു.
ഒരു വെബ്സൈറ്റിനായി പാസ്കീ ഉണ്ടാക്കുമ്പോൾ, നിങ്ങളുടെ ഫോണോ കമ്പ്യൂട്ടറോ ഒരു ജോഡി ഡിജിറ്റൽ കീകൾ ഉണ്ടാക്കുന്നു. ഒന്ന് പ്രൈവറ്റ് ആണ്, അത് ഒരിക്കലും നിങ്ങളുടെ ഉപകരണം വിട്ടുപോകില്ല. മറ്റേത് പബ്ലിക് ആണ്, വെബ്സൈറ്റ് സൂക്ഷിക്കുന്നത് അത് മാത്രമാണ്.
സൈൻ ഇൻ ചെയ്യുമ്പോൾ, വെബ്സൈറ്റ് ഒരു ചെറിയ വെല്ലുവിളി അയയ്ക്കുന്നു. നിങ്ങളുടെ മുഖം, വിരലടയാളം അല്ലെങ്കിൽ PIN ഉപയോഗിച്ച് അൺലോക്ക് ചെയ്തശേഷം, നിങ്ങളുടെ ഉപകരണം പ്രൈവറ്റ് കീ ഉപയോഗിച്ച് മറുപടി നൽകുന്നു. വെബ്സൈറ്റ് പബ്ലിക് കീ ഉപയോഗിച്ച് മറുപടി പരിശോധിക്കുന്നു. ചേരുന്നുണ്ടെങ്കിൽ, നിങ്ങൾ അകത്ത്.
ഒരു പാസ്വേഡും ടൈപ്പ് ചെയ്യുന്നില്ല. ഒരു പാസ്വേഡും അയയ്ക്കുന്നില്ല. ഒരു പാസ്വേഡും സെർവറിൽ സൂക്ഷിക്കുന്നില്ല.
വെബ്സൈറ്റ് ഒരു പൂട്ട് സൂക്ഷിക്കുന്നു. താക്കോൽ നിങ്ങളുടെ ഫോണിൽ മാത്രം.
വെബ്സൈറ്റിൽ നിന്ന് മോഷ്ടിക്കാൻ ഒന്നുമില്ല. ഒരു കമ്പനി ഹാക്ക് ചെയ്യപ്പെട്ട് അതിന്റെ പാസ്വേഡ് ഡാറ്റാബേസ് ചോരുമ്പോൾ, ദശലക്ഷക്കണക്കിന് അക്കൗണ്ടുകൾ പെട്ടെന്ന് അപകടത്തിലാകുന്നു. പാസ്കീകൾ ഉപയോഗിച്ചാൽ, ഹാക്കർമാർക്ക് കിട്ടുന്നത് പബ്ലിക് കീകൾ മാത്രം. ഒറ്റയ്ക്ക് അവ ഉപയോഗശൂന്യമാണ്.
ഫിഷിംഗ് ഫലിക്കാതാകുന്നു. ഇതാണ് വലിയ കാര്യം. ഒരു വ്യാജ ലോഗിൻ പേജിന് ഒരു മനുഷ്യനെ കബളിപ്പിച്ച് പാസ്വേഡ് ടൈപ്പ് ചെയ്യിക്കാം. ഒരു പാസ്കീയെ കബളിപ്പിക്കാൻ കഴിയില്ല, കാരണം പാസ്കീ യഥാർത്ഥ വെബ്സൈറ്റിന്റെ വിലാസവുമായി ബന്ധിപ്പിച്ചിരിക്കുന്നു. സൈറ്റ് ശരിക്കും നിങ്ങളുടെ ബാങ്കല്ലെങ്കിൽ, നിങ്ങളുടെ ഫോൺ പാസ്കീ നൽകില്ല.
വീണ്ടും ഉപയോഗിക്കാൻ ഒന്നുമില്ല. ഓരോ പാസ്കീയും ഒരു വെബ്സൈറ്റിന് മാത്രമുള്ളതാണ്. ഒരു ചോർച്ചയ്ക്ക് നിങ്ങളുടെ ബാക്കി ജീവിതം തുറക്കാൻ കഴിയില്ല.
മറക്കാൻ ഒന്നുമില്ല. ദിവസവും ഡസൻ കണക്കിന് തവണ നിങ്ങൾ ഫോൺ അൺലോക്ക് ചെയ്യുന്നുണ്ടല്ലോ. സൈൻ ഇൻ ചെയ്യുന്നത് കൃത്യം അതുപോലെ തോന്നും.
FIDO Alliance-ന്റെ ഒരു സ്റ്റാൻഡേർഡിലാണ് പാസ്കീകൾ നിർമ്മിച്ചിരിക്കുന്നത്, Apple, Google, Microsoft എന്നിവ ഒരുമിച്ച് അവയെ പിന്തുണയ്ക്കാൻ പ്രതിജ്ഞാബദ്ധരായി. അത് അപൂർവമാണ്, ഇത് ശരിക്കും നടക്കുന്നതിന്റെ കാരണവും അതാണ്.
ഐഫോണിലോ മാക്കിലോ, പാസ്കീകൾ നിങ്ങളുടെ Apple അക്കൗണ്ടിന്റെ കീചെയിനിൽ സൂക്ഷിക്കപ്പെടുകയും ഉപകരണങ്ങൾക്കിടയിൽ സിങ്ക് ചെയ്യപ്പെടുകയും ചെയ്യുന്നു. Android-ലും Chrome-ലും, അവ Google Password Manager-ൽ സൂക്ഷിക്കപ്പെടുന്നു. Windows-ലും ഉണ്ട്. 1Password, Bitwarden പോലുള്ള പാസ്വേഡ് മാനേജർമാർക്കും അവ സൂക്ഷിക്കാം, പല ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്നവർക്ക് അത് സഹായകമാണ്.
വലിയ സേവനങ്ങളുടെ ഒരു നീണ്ട ലിസ്റ്റ് ഇതിനകം പാസ്കീ ഉപയോഗിച്ച് സൈൻ ഇൻ ചെയ്യാൻ അനുവദിക്കുന്നു: Google, Apple, Microsoft, Amazon, PayPal, GitHub, WhatsApp എന്നിവയും മറ്റു പലതും. പുതിയ അക്കൗണ്ടുകൾ സ്വതവേ പാസ്വേഡില്ലാത്തതാക്കാൻ Microsoft തുടങ്ങിയിട്ടുമുണ്ട്.
ഏറ്റവും പ്രധാനപ്പെട്ട അക്കൗണ്ട് തിരഞ്ഞെടുക്കുക. സാധാരണയായി അത് നിങ്ങളുടെ പ്രധാന ഇമെയിലാണ്, കാരണം മറ്റെല്ലാം റീസെറ്റ് ചെയ്യുന്ന താക്കോൽ ഇമെയിലാണ്.
ആ അക്കൗണ്ടിന്റെ സെക്യൂരിറ്റി സെറ്റിംഗ്സിൽ പോയി "passkeys" അല്ലെങ്കിൽ "sign in with a passkey" എന്ന് നോക്കുക. ക്രിയേറ്റ് ക്ലിക്ക് ചെയ്യുക, മുഖം അല്ലെങ്കിൽ വിരലടയാളം കൊണ്ട് സ്ഥിരീകരിക്കുക, കഴിഞ്ഞു. അടുത്ത തവണ സൈൻ ഇൻ ചെയ്യുമ്പോൾ, പാസ്വേഡ് ചോദിക്കുന്നതിന് പകരം നിങ്ങളുടെ ഉപകരണം പാസ്കീ നൽകും.
നിങ്ങളുടേതല്ലാത്ത ഒരു കമ്പ്യൂട്ടറിൽ, പല സൈറ്റുകളും ഒരു QR കോഡ് കാണിക്കും. ഫോൺ കൊണ്ട് സ്കാൻ ചെയ്യുക, അവിടെ അംഗീകരിക്കുക, ആ കമ്പ്യൂട്ടറിൽ ഒന്നും ടൈപ്പ് ചെയ്യാതെ നിങ്ങൾ സൈൻ ഇൻ ആകും.
ഇത് ഇതുവരെ പൂർണ്ണമല്ല.
ഇക്കോസിസ്റ്റം മാറുന്നത് ബുദ്ധിമുട്ടാകാം. നിങ്ങളുടെ എല്ലാ പാസ്കീകളും Apple-ന്റെ കീചെയിനിലാണെങ്കിൽ, Android-ലേക്ക് മാറുമ്പോൾ അവ മാറ്റുന്നത് ഇതുവരെ ഒരു തലവേദനയായിരുന്നു. അവ കൈമാറാനുള്ള ഒരു സ്റ്റാൻഡേർഡ് രീതിയിൽ വ്യവസായം പ്രവർത്തിക്കുന്നുണ്ട്, പക്ഷേ ഇപ്പോഴും തുടക്കത്തിലാണ്.
എല്ലാ സൈറ്റുകളും പിന്തുണയ്ക്കുന്നില്ല. പല വെബ്സൈറ്റുകളും ഇപ്പോഴും പാസ്വേഡുകൾ മാത്രമേ സ്വീകരിക്കുന്നുള്ളൂ. കുറച്ചുകാലം ഒരു മിശ്ര ലോകത്തായിരിക്കും നമ്മൾ.
ഉപകരണങ്ങൾ നഷ്ടപ്പെടുന്നതിന് ഒരു പ്ലാൻ വേണം. പാസ്കീകൾ നിങ്ങളുടെ അക്കൗണ്ട് വഴി സിങ്ക് ചെയ്യുന്നതുകൊണ്ട്, ഒരു ഫോൺ നഷ്ടപ്പെടുന്നത് കുഴപ്പമില്ല. നിങ്ങളുടെ മുഴുവൻ Apple അല്ലെങ്കിൽ Google അക്കൗണ്ടിലേക്കുള്ള ആക്സസ് നഷ്ടപ്പെടുന്നത് അങ്ങനെയല്ല. ഒരു റിക്കവറി കോൺടാക്റ്റോ റിക്കവറി കീയോ ഉപയോഗിച്ച് അക്കൗണ്ട് റിക്കവറി ശരിയായി സെറ്റ് ചെയ്യുക.
ഇത് ആശയക്കുഴപ്പമുണ്ടാക്കാം. ഓരോ സൈറ്റും ഇത് വ്യത്യസ്തമായി പറയുന്നു, ചിലപ്പോൾ "എന്തിനും" എന്ന് പറഞ്ഞ് ഇപ്പോഴും പാസ്വേഡ് ചോദിക്കും. ഇത് കൂടുതൽ സുഗമമാകും.
ഒറ്റരാത്രി കൊണ്ടല്ല. കമ്പ്യൂട്ടിംഗിന്റെ ആദ്യകാലം മുതൽ പാസ്വേഡുകളുണ്ട്, പഴയ സൈറ്റുകളിൽ ഏറെക്കാലം അവ തുടരും. പക്ഷേ ഏറ്റവും പ്രധാനപ്പെട്ട അക്കൗണ്ടുകൾക്ക്, കുറച്ച് വർഷങ്ങൾക്കുള്ളിൽ പാസ്വേഡ് ടൈപ്പ് ചെയ്യുന്നത് ഒരു ചെക്ക് എഴുതുന്നതുപോലെ പഴഞ്ചനായി തോന്നുമെന്ന് ഞാൻ കരുതുന്നു.
എന്റെ പ്രധാന അക്കൗണ്ടുകൾ ഞാൻ മാറ്റിത്തുടങ്ങിയിട്ടുണ്ട്. നീണ്ട പാസ്വേഡും ഫോണിൽ നിന്നുള്ള കോഡും വേണ്ടിയിരുന്ന ഒരു സൈറ്റിൽ ആദ്യമായി മുഖം മാത്രം കൊണ്ട് സൈൻ ഇൻ ചെയ്തപ്പോൾ, സത്യത്തിൽ അത് ചതി ചെയ്യുന്നതുപോലെ തോന്നി.
എന്റെ അഭിപ്രായം: ഇന്നുതന്നെ നിങ്ങളുടെ ഇമെയിലിന് ഒരു പാസ്കീ സെറ്റ് ചെയ്യുക. ഒരിക്കലും പശ്ചാത്തപിക്കേണ്ടിവരാത്ത അഞ്ച് മിനിറ്റിന്റെ സുരക്ഷ.
— ഡെസ്ലി