Tschüss, Passwörter
Passkeys sind die größte Veränderung beim Einloggen seit dem Passwort selbst. Was sie sind, warum sie sicherer sind und wie du heute damit anfängst.
Passkeys sind die größte Veränderung beim Einloggen seit dem Passwort selbst. Was sie sind, warum sie sicherer sind und wie du heute damit anfängst.
Wie viele Passwörter hast du? Sei ehrlich. Und wie viele davon sind wirklich unterschiedlich?
Die meisten von uns vertrauen auf ein paar Lieblingspasswörter, die wir leicht anpassen: ein Großbuchstaben hier, ein Ausrufezeichen dort, ein Jahr am Ende. Wir wissen, dass es schlecht ist. Wir machen es sowieso, weil sich niemand an 200 zufällige Zeichenketten erinnern kann.
Durch meine Arbeit im DevOps-Bereich sehe ich auch die andere Seite. Ein großer Teil der Sicherheitsprobleme beginnt immer noch mit einem gestohlenen oder erratenen Passwort. Kein raffiniertes Hacking, nur jemand, der das richtige Wort auf der falschen Website eintippt.
Passkeys sind die erste echte Lösung dafür, die ich gesehen habe. Und die gute Nachricht: Du kannst sie heute schon nutzen.
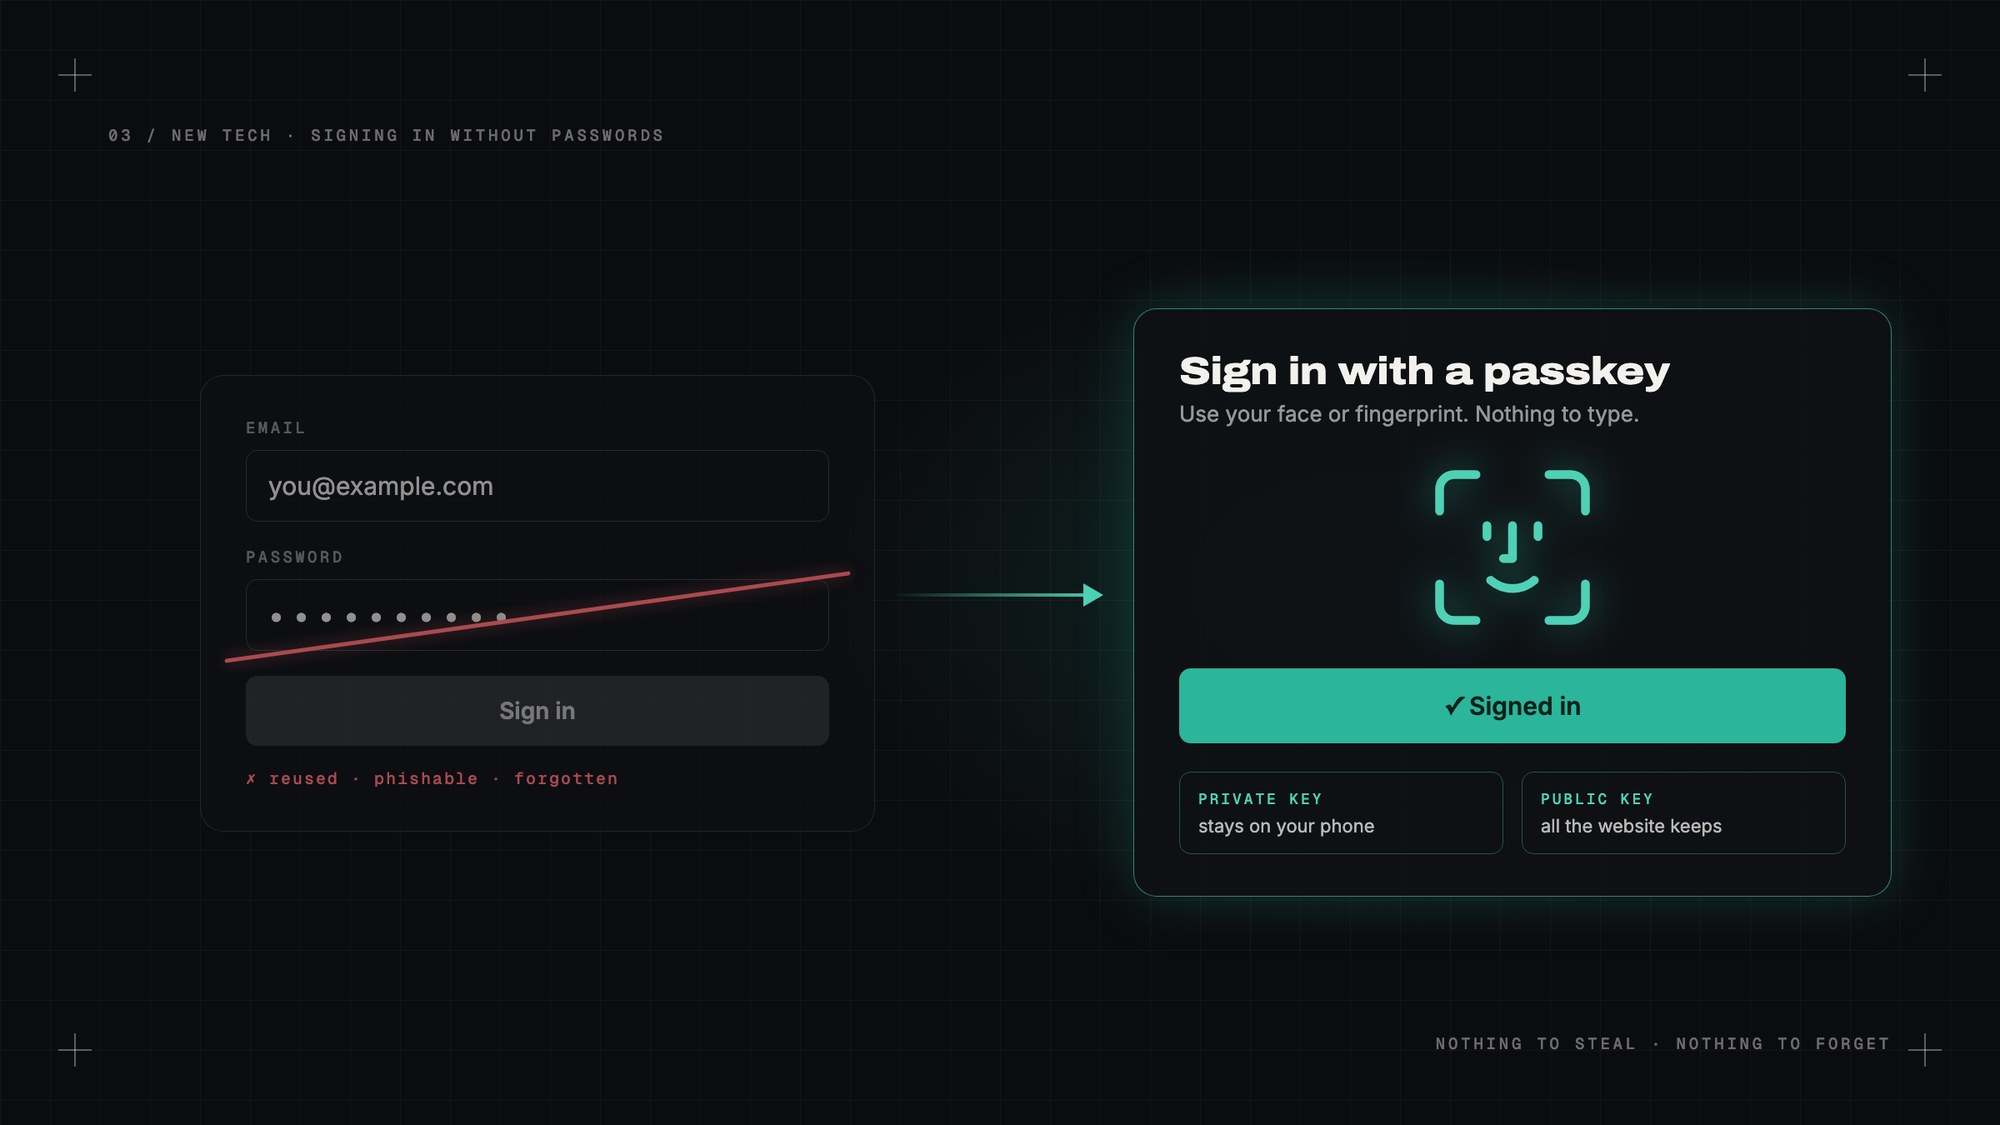
Ein Passkey ersetzt dein Passwort durch etwas, das du dir nicht merken musst und das niemand von der Website stehlen kann.
Wenn du einen Passkey für eine Website erstellst, erzeugt dein Handy oder Computer ein passendes Paar digitaler Schlüssel. Einer ist privat und verlässt nie dein Gerät. Der andere ist öffentlich, und nur ihn speichert die Website.
Beim Anmelden schickt die Website eine kleine Aufgabe. Dein Gerät beantwortet sie mit dem privaten Schlüssel, nachdem du es mit Gesicht, Fingerabdruck oder PIN entsperrt hast. Die Website prüft die Antwort mit dem öffentlichen Schlüssel. Passt sie, bist du drin.
Kein Passwort wird getippt. Kein Passwort wird gesendet. Kein Passwort liegt auf dem Server.
Die Website hat das Schloss. Den Schlüssel hat nur dein Handy.
Nichts zu stehlen bei der Website. Wenn eine Firma gehackt wird und ihre Passwortdatenbank durchsickert, sind plötzlich Millionen Konten in Gefahr. Mit Passkeys bekommen die Angreifer nur öffentliche Schlüssel. Allein sind die nutzlos.
Phishing funktioniert nicht mehr. Das ist der große Punkt. Eine gefälschte Login-Seite kann einen Menschen dazu bringen, ein Passwort einzugeben. Einen Passkey kann sie nicht täuschen, weil er an die Adresse der echten Website gebunden ist. Ist die Seite nicht wirklich deine Bank, bietet dein Handy den Passkey gar nicht erst an.
Nichts wiederzuverwenden. Jeder Passkey gehört zu genau einer Website. Ein Leck kann nicht den Rest deines Lebens aufschließen.
Nichts zu vergessen. Du entsperrst dein Handy ohnehin dutzende Male am Tag. Das Anmelden fühlt sich genau so an.
Passkeys beruhen auf einem Standard der FIDO Alliance, und Apple, Google und Microsoft haben sich gemeinsam verpflichtet, sie zu unterstützen. Das ist selten, und genau deshalb passiert es wirklich.
Auf iPhone oder Mac werden Passkeys im Schlüsselbund deines Apple-Accounts gespeichert und zwischen deinen Geräten synchronisiert. Auf Android und in Chrome landen sie im Google Passwortmanager. Windows hat sie auch. Passwortmanager wie 1Password und Bitwarden können sie ebenfalls speichern, was hilft, wenn du verschiedene Geräte nutzt.
Eine wachsende Liste großer Dienste erlaubt schon die Anmeldung mit Passkey: Google, Apple, Microsoft, Amazon, PayPal, GitHub, WhatsApp und viele mehr. Microsoft hat sogar begonnen, neue Konten standardmäßig passwortlos anzulegen.
Such dir das wichtigste Konto aus. Meist ist das deine Haupt-E-Mail, denn mit der E-Mail lässt sich alles andere zurücksetzen.
Geh in die Sicherheitseinstellungen dieses Kontos und such nach „Passkeys“ oder „Mit Passkey anmelden“. Auf Erstellen klicken, mit Gesicht oder Fingerabdruck bestätigen, fertig. Beim nächsten Anmelden bietet dein Gerät den Passkey an, statt nach dem Passwort zu fragen.
An einem Computer, der nicht dir gehört, zeigen viele Seiten einen QR-Code. Mit dem Handy scannen, dort bestätigen, und du bist angemeldet, ohne an diesem Computer etwas einzutippen.
Es ist noch nicht perfekt.
Ein Wechsel des Ökosystems kann mühsam sein. Wenn all deine Passkeys in Apples Schlüsselbund liegen und du zu Android wechselst, war das Übertragen bisher eine Qual. Die Branche arbeitet an einem Standard dafür, aber es ist noch früh.
Nicht jede Seite unterstützt sie. Viele Websites nehmen noch nur Passwörter. Wir leben eine Weile in einer gemischten Welt.
Für verlorene Geräte braucht es einen Plan. Weil Passkeys über dein Konto synchronisiert werden, ist ein verlorenes Handy kein Problem. Den Zugang zu deinem ganzen Apple- oder Google-Konto zu verlieren dagegen schon. Richte die Kontowiederherstellung ordentlich ein, mit einem Wiederherstellungskontakt oder -schlüssel.
Es kann verwirrend sein. Jede Seite formuliert es anders, und manche fragen „sicherheitshalber“ trotzdem noch nach dem Passwort. Das wird sich einspielen.
Nicht über Nacht. Passwörter gibt es seit den Anfängen der Computer, und auf älteren Seiten werden sie noch lange bleiben. Aber bei den wichtigsten Konten wird sich das Eintippen eines Passworts in ein paar Jahren so altmodisch anfühlen wie das Ausstellen eines Schecks.
Ich habe angefangen, meine wichtigen Konten umzustellen. Als ich mich zum ersten Mal nur mit meinem Gesicht angemeldet habe, auf einer Seite, die früher ein langes Passwort und einen Code vom Handy verlangte, fühlte sich das ehrlich gesagt wie Schummeln an.
Mein Fazit: Richte heute einen Passkey für deine E-Mail ein. Fünf Minuten Sicherheit, die du nie bereuen wirst.
— Desly