സ്ക്രീൻഷോട്ടുകളില്ലാത്ത ഓഡിറ്റുകൾഃ പാലിക്കൽ ഒരു കോഡായി
SOC 2 ഉം ISO 27001 ഉം നിയന്ത്രണങ്ങൾ ഓട്ടോമാറ്റിക് പരിശോധനകളാക്കി മാറ്റുന്നു.
SOC 2 ഉം ISO 27001 ഉം നിയന്ത്രണങ്ങൾ ഓട്ടോമാറ്റിക് പരിശോധനകളാക്കി മാറ്റുന്നു.
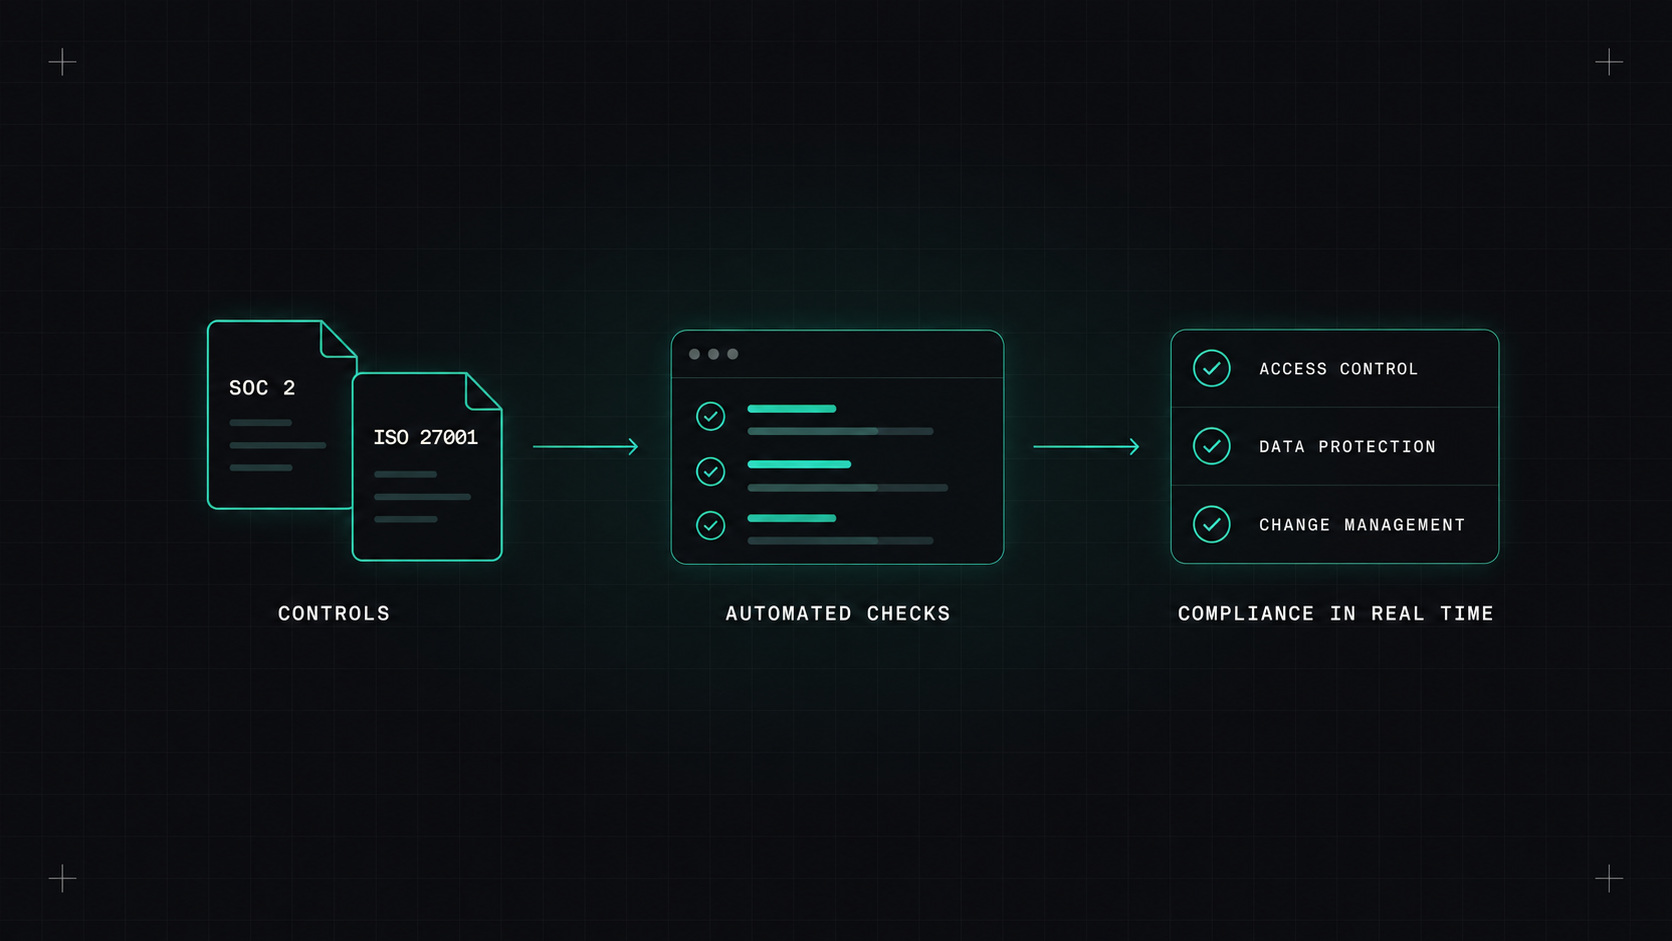
നിങ്ങൾ ഒരു SOC 2 അല്ലെങ്കിൽ ISO 27001 ഓഡിറ്റ് നടത്തിയിട്ടുണ്ടെങ്കിൽ, നിങ്ങൾക്ക് പതിവ് അറിയാം. ഓഡിറ്റിന് ഒരാഴ്ച മുമ്പ്, ആരെങ്കിലും ഒരു സ്പ്രെഡ്ഷീറ്റ് അയക്കുന്നു. എഞ്ചിനീയർമാർ സ്ക്രീൻഷോട്ടുകൾ എടുക്കാൻ ജോലി നിർത്തുന്നു. ഇതാ നമ്മുടെ എംഎഫ്എ ക്രമീകരണം, ഇതാ നമ്മുടെ ബാക്കപ്പ് പോളിസി, ഇതാ മാർച്ച് മാസത്തിൽ ഞങ്ങൾ ആക്സസ് അവലോകനം ചെയ്ത തെളിവ്. ഓഡിറ്റര് കൂടുതൽ സ്ക്രീന് ഷോട്ടുകള് ആവശ്യപ്പെടുന്നു. അടുത്ത വര് ഷം വരെ എല്ലാം അവസാനിച്ചാല് എല്ലാവരും ആശ്വസിക്കും.
ഇതിലും നല്ലൊരു മാർഗമുണ്ട്: അനുസരണത്തെ മറ്റേതൊരു ആവശ്യകതയെയും പോലെ പരിഗണിക്കുക. അത് കോഡായി രേഖപ്പെടുത്തുക, നിരന്തരം പരിശോധിക്കുക, തെളിവ് ഓട്ടോമാറ്റിക്കായി സൃഷ്ടിക്കുക.
ഒരു പാലിക്കൽ ചട്ടക്കൂട് നിയന്ത്രണങ്ങളുടെ ഒരു പട്ടികയാണ്. അവയില് പലതും യഥാര് ത്ഥത്തില് യാന്ത്രികമായി പരിശോധിക്കാവുന്ന സാങ്കേതിക പ്രസ്താവനകളാണ്:
| നിയന്ത്രണം (ലളിതമാക്കിയത്) | ഓട്ടോമേറ്റഡ് പരിശോധന |
|---|---|
| ഡാറ്റ ശാന്തമായി ക്രിപ്റ്റ് ചെയ്തിരിക്കുന്നു | എല്ലാ സംഭരണവും ഡാറ്റാബേസുകളും വോള്യങ്ങളും എൻക്രിപ്ഷൻ പ്രവർത്തനക്ഷമമാക്കി |
| പ്രവേശനം ആവശ്യമായ MFA | ഐഡന്റിറ്റി ദാതാവ് എല്ലാ ഉപയോക്താക്കൾക്കും MFA നടപ്പിലാക്കുന്നു |
| മാറ്റങ്ങള് അവലോകനം ചെയ്യുന്നു | ഉല്പാദന റെപ്പോകളുടെ അംഗീകാരങ്ങൾ ബ്രാഞ്ച് സംരക്ഷണത്തിന് ആവശ്യമാണ് |
| സിസ്റ്റം പാച്ച് ചെയ്തു | ചിത്രങ്ങൾ ആഴ്ചതോറും പുതുക്കിപ്പണിയുന്നു, X ദിവസത്തിൽ കൂടുതൽ പഴക്കമുള്ള ഗുരുതരമായ ദുർബലതകൾ ഇല്ല |
| ബാക്കപ്പുകൾ നിലവിലുണ്ട്, അവ പരീക്ഷിക്കപ്പെടുന്നു | ബാക്കപ്പ് ജോലികൾ വിജയിച്ചു, പുനഃസ്ഥാപിക്കൽ പരിശോധനകൾ പ്രതിമാസമായി നടത്തുന്നു |
| ലോഗ് സൂക്ഷിക്കുന്നു | ആവശ്യമായ കാലയളവിൽ ഓഡിറ്റ് ലോഗ് പ്രവർത്തനക്ഷമമാക്കുകയും സൂക്ഷിക്കുകയും ചെയ്യുന്നു |
| ഏറ്റവും കുറഞ്ഞ പദവി | അംഗീകൃത ഗ്രൂപ്പിനുള്ളില് നിന്നും അഡ്മിനിസ്ട്രേറ്റർ അവകാശങ്ങളുള്ള ഉപയോക്താക്കളില്ല |
ചെക്കുകളായി എഴുതിക്കഴിഞ്ഞാൽ, അവയ്ക്ക് വർഷത്തിലൊരിക്കൽ നടത്തുന്നതിനു പകരം എല്ലാ ദിവസവും നടത്താം.
ഒരു നിയന്ത്രണം ഒരു സ്ക്രിപ്റ്റ് ഉപയോഗിച്ച് പരിശോധിക്കാമെങ്കിൽ, അത് ഒരു സ്ക്രീൻഷോട്ട് ഉപയോഗിച്ച് പരിശോധിക്കേണ്ടതില്ല.
ക്ലൌഡ് കോൺഫിഗറേഷന് വേണ്ടി: - AWS കോൺഫിഗറേഷൻ, അസ്യൂർ നയം, ഗൂഗിൾ ക്ലൌഡ് സെക്യൂരിറ്റി കമാൻഡ് സെന്റർ: നിരവധി ചട്ടക്കൂടുകൾക്കുള്ള ബിൽറ്റ് ഇൻ റൂൾ പാക്കേജുകളുള്ള ക്ലൌഡ് റിസോഴ്സുകളുടെ തുടർച്ചയായ പരിശോധന. - അതെ. കാവൽക്കാരൻ: AWS, Azure, GCP, Kubernetes എന്നിവയ്ക്കുള്ള ഓപ്പൺ സോഴ്സ് സെക്യൂരിറ്റി ആൻഡ് കംപ്ലയിൻസ് സ്കാനർ, CIS, SOC 2, ISO 27001, PCI DSS എന്നിവയും അതിലേറെയും മാപ്പിംഗ് ചെയ്യുന്നു. - അതെ. ക്ലൌഡ് കസ്റ്റഡി: യാംലില് എഴുതിയ നിയമങ്ങള് ക്ക് സ്വയമേവ അനുരൂപമല്ലാത്ത റിസോഴ്സുകള് കണ്ടെത്താനും പരിഹരിക്കാനും കഴിയും (ഉദാഹരണത്തിന്, ടാഗ് ചെയ്യാത്ത ഇൻസ്റ്റന്സുകള് ടാഗ് ചെയ്യുകയോ നിർത്തുകയോ ചെയ്യുക).
ഇൻഫ്രാസ്ട്രക്ചറിന് വേണ്ടിയുള്ള കോഡ്: - ചെക്കോവ്, ട്രിവി, ഒ. പി. എ/കോൺഫെസ്റ്റ അവ നടപ്പിലാക്കുന്നതിനു മുമ്പ് അനുയോജ്യമല്ലാത്ത മാറ്റങ്ങൾ തടയുന്നതിന്.
കുബർനെറ്റിനു വേണ്ടി: - കിവെര് നോ അല്ലെങ്കില് ഗേറ്റ് കീപ്പർ നയങ്ങള് , കുബെസ്കേപ്പ് ഫ്രെയിം വർക്ക് അടിസ്ഥാനമാക്കിയുള്ള സ്കാനുകൾക്കായി.
വലിയ ചിത്രത്തിന് വേണ്ടി: - പാലിക്കൽ ഓട്ടോമേഷൻ പ്ലാറ്റ്ഫോമുകൾ വാന്റ, ഡ്രാറ്റ, സെക്യൂരിഫ്രെയിം തുടങ്ങിയവ നിങ്ങളുടെ ക്ലൌഡിലേക്ക് കണക്ട് ചെയ്യുന്നു, ഐഡന്റിറ്റി ദാതാവ്, എച്ച്ആർ സിസ്റ്റം, കോഡ് ഹോസ്റ്റിംഗ്, എല്ലാം നിയന്ത്രണങ്ങളിലേക്ക് മാപ്പ് ചെയ്യുക, തെളിവുകൾ നിരന്തരം ശേഖരിക്കുക. ആദ്യ ഓഡിറ്റ് നടത്തുന്ന ചെറിയ കമ്പനികൾക്ക് വളരെ ഉപകാരപ്രദമാണ്.
ഞാന് അതിനെ മൂന്നു തലങ്ങളിലായി കാണുന്നു:
പ്രതിരോധം ഏറ്റവും വിലകുറഞ്ഞതാണ്. കണ്ടെത്തൽ സുരക്ഷാ വലയാണ്. ഓഡിറ്റിന് തെളിവ് വേണം.
നിങ്ങളുടെ ഉപകരണങ്ങളിൽ ധാരാളം തെളിവുകൾ ഉണ്ട്, ശരിയായി സജ്ജീകരിച്ചാൽ:
ഓഡിറ്റർമാർ കൂടുതലായി ഈ തരം സിസ്റ്റം സൃഷ്ടിച്ച തെളിവുകളെ അംഗീകരിക്കുന്നു, പലപ്പോഴും സ്ക്രീൻഷോട്ടുകളേക്കാൾ ഇഷ്ടപ്പെടുന്നു, കാരണം ഇത് പൂർണ്ണവും വ്യാജമാക്കുന്നത് ബുദ്ധിമുട്ടാണ്.
ഫലങ്ങള് ഒരു കാഴ്ചയില് ഒന്നിച്ച് കൊണ്ടുവരിക: ഏത് നിയന്ത്രണങ്ങളാണ് പാസ്സാകുന്നത്, ഏത് പരാജയമാണ്, എപ്പോഴാണ്. സുരക്ഷ, എഞ്ചിനീയറിംഗ്, മാനേജ്മെന്റ് എന്നിവയുമായി ഇത് പങ്കുവയ്ക്കുക. "ഞങ്ങള് ഓഡിറ്റിന് റെഡി ആണോ" എന്നതിൽ നിന്നും "ഈ നിയന്ത്രണം മൂന്നു ദിവസമായി പരാജയപ്പെട്ടിരിക്കുന്നു, ആരാണ് അത് ശരിയാക്കുന്നത്" എന്നതിലേക്ക് സംഭാഷണം മാറുന്നു.
എല്ലാം സാങ്കേതികമല്ല. നയങ്ങൾ എഴുതണം, ജനങ്ങൾക്ക് പരിശീലനം വേണം, അപകടസാധ്യത വിലയിരുത്തൽ മനുഷ്യന് വേണ്ടിവരും, വിതരണക്കാർ അവലോകനം ചെയ്യണം. കോഡിന്റെ അനുസരണം ആ ജോലിയെ ഇല്ലാതാക്കുന്നില്ല. അത് ആവർത്തിക്കുന്നതും പിശകുകൾ വരുത്തുന്നതുമായ ഭാഗം ഇല്ലാതാക്കുന്നു, അങ്ങനെ ആളുകൾക്ക് ചിന്തിക്കേണ്ട ഭാഗങ്ങളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ കഴിയും.
നിങ്ങളുടെ അവസാന ഓഡിറ്റില് നിന്നുള്ള പരിശോധനാ പട്ടിക എടുക്കുക. ഏറ്റവും കൂടുതൽ സ്ക്രീൻഷോട്ട് എടുക്കേണ്ടിവന്ന അഞ്ചു സാങ്കേതിക നിയന്ത്രണങ്ങൾ കണ്ടെത്തുക. നിങ്ങളുടെ ക്ലൌഡിന്റെ ബിൽറ്റ്-ഇൻ ടൂളുകൾ അല്ലെങ്കിൽ പ്രൊവലർ ഉപയോഗിച്ച് അവയ്ക്കുള്ള പരിശോധനകൾ ഓട്ടോമേറ്റ് ചെയ്യുക. അടുത്ത തവണ, ചിത്രങ്ങളുള്ള ഒരു ഫോൾഡറിനു പകരം ഒരു ഡാഷ്ബോർഡ് കാണിക്കും.
എന്റെ അഭിപ്രായം അനുസരണം ഒരു വാർഷിക തീപിടുത്തം പരിശീലനമായിരിക്കരുത്. നിയമങ്ങൾ കോഡായി എഴുതുക, എല്ലാ ദിവസവും അവ പരിശോധിക്കുക, ഓഡിറ്റിന് ഒരു ഔപചാരികതയാകട്ടെ.
ഡെസ്ലി