Audits ohne Screenshots: Einhaltung als Code
Umwandlung der SOC-2- und ISO 27001-Kontrollen in automatische Kontrollen.
Umwandlung der SOC-2- und ISO 27001-Kontrollen in automatische Kontrollen.
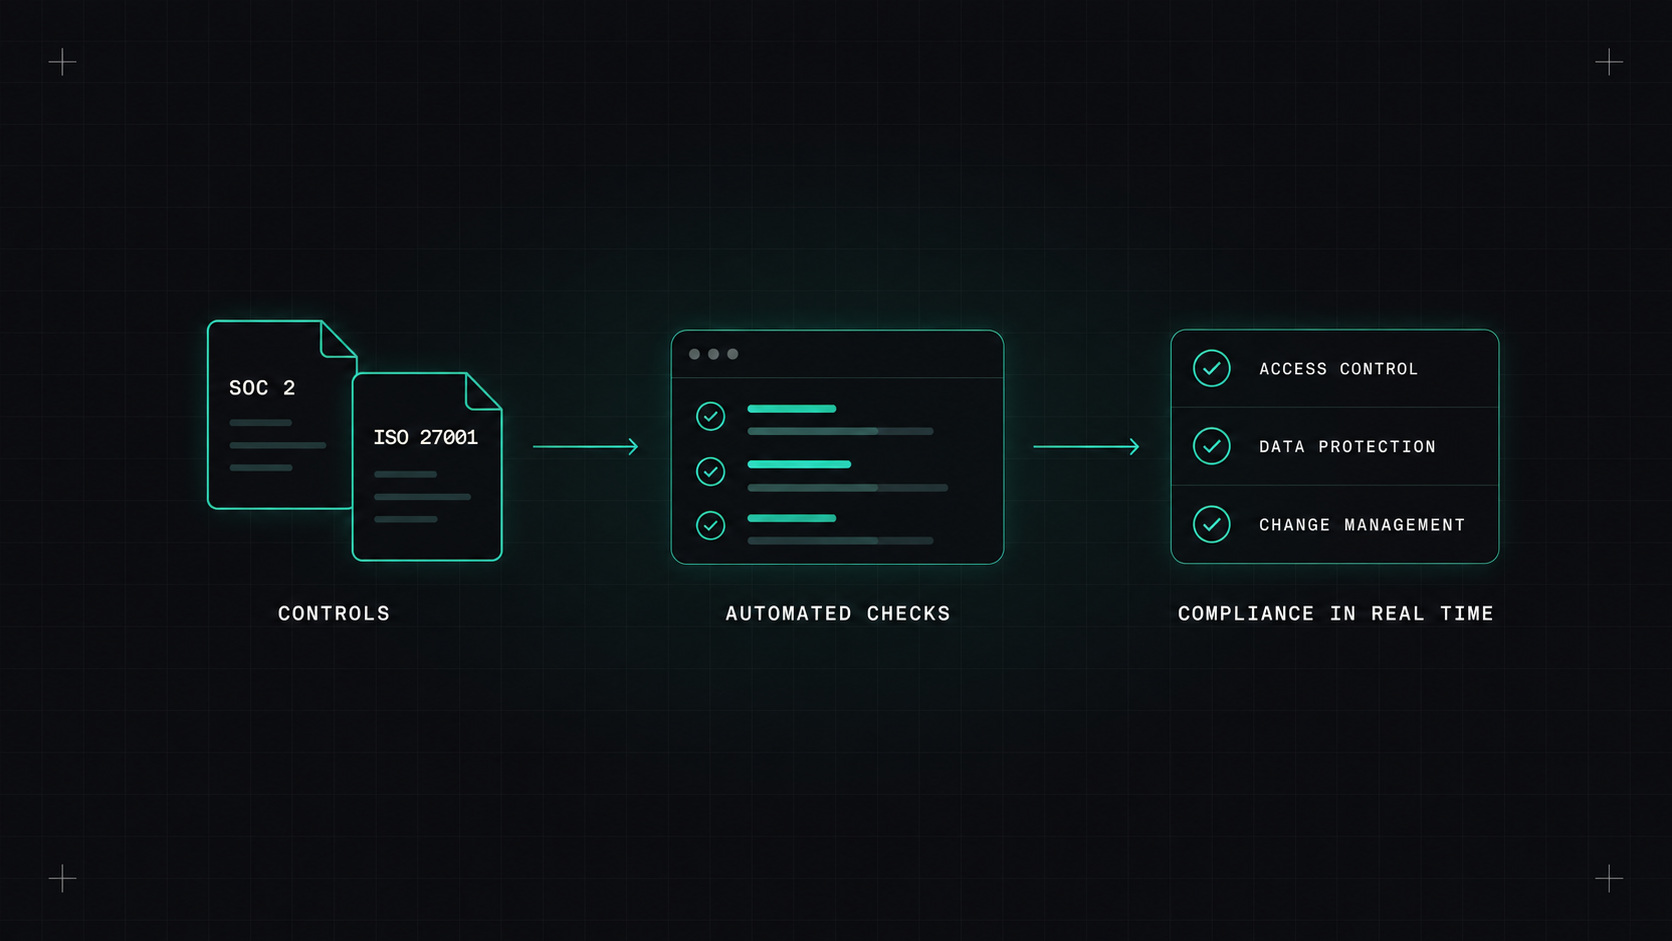
Wer ein SOC 2 oder ISO 27001 Audit durchlaufen hat, kennt die Routine. Wochen vor dem Audit schickt jemand eine Tabelle mit den Kontrollen. Ingenieure stoppen ihre Arbeit, um Screenshots zu machen: Hier ist unsere MFA-Einstellung, hier ist unsere Sicherungsrichtlinie, hier ist der Beweis, dass wir den Zugriff im März überprüft haben. Der Prüfer bittet um mehr Screenshots. Alle sind erleichtert, wenn es vorbei ist, bis nächstes Jahr.
Es gibt einen besseren Weg: Beachtung wie jede andere Anforderung zu behandeln. Sie in Code ausdrücken, ständig überprüfen und automatisch Beweise erzeugen.
Ein Compliance-Rahmen ist eine Liste von Kontrollen. Viele davon sind eigentlich technische Angaben, die automatisch überprüft werden können:
| Kontrollen (vereinfacht) | Automatisierte Kontrolle |
|---|---|
| Daten werden in Ruhe verschlüsselt. | Alle Speicher, Datenbanken und Volumina sind verschlüsselt |
| Zugang erfordert MFA | Identitätsanbieter erzwingt MFA für alle Benutzer |
| Änderungen werden überprüft | Branchenschutz erfordert Genehmigungen für Produktionsreports |
| Die Systeme sind repariert . | Bilder werden wöchentlich neu erstellt, keine kritischen Schwachstellen älter als X Tage |
| Backups existieren und werden getestet | Sicherungsarbeiten gelingen, Tests laufen monatlich. |
| Die Protokolle werden aufbewahrt | Aktivierte und für den erforderlichen Zeitraum gespeicherte Prüfprotokolle |
| Die geringste Privilegierung | Keine Benutzer mit Administratorrechten außerhalb einer genehmigten Gruppe |
Wenn sie einmal als Schecks ausgeschrieben sind, können sie jeden Tag statt einmal im Jahr ausgeführt werden.
Wenn eine Steuerung durch ein Skript überprüft werden kann, sollte sie nicht durch einen Screenshot überprüft werden.
Für die Cloud-Konfiguration: - AWS-Konfiguration, Azure-Richtlinie, Google Cloud Sicherheitsbefehlszentrale: kontinuierliche Überprüfungen der Cloud-Ressourcen mit integrierten Regelpaketen für viele Frameworks. - Ich weiß . Schleier: Open-Source-Sicherheits- und Compliance-Scanner für AWS, Azure, GCP und Kubernetes mit Mappings zu CIS, SOC 2, ISO 27001, PCI DSS und mehr. - Ich weiß . Cloud-Verwalter: in YAML geschriebene Regeln, die nicht konforme Ressourcen automatisch finden und sogar beheben können (z. B. nicht markierte Instanzen markieren oder stoppen).
Für Infrastrukturcode: - - Ich weiß., Trivy, OPA/Conftest Nichtkonforme Änderungen zu blockieren, bevor sie angewendet werden.
Für Kubernetes: - Kürbis oder Torwächter Politiken und Kubescape für Rahmen-basierte Scans.
Für das größere Bild: - Plattformen zur Automatisierung der Compliance Vanta, Drata und Secureframe verbinden sich mit Ihrer Cloud, Identitätsanbieter, HR-System und Code-Hosting, zeichnen alles an Kontrollen ab und sammeln kontinuierlich Beweise. Sehr nützlich für kleinere Unternehmen, die ihre erste Prüfung durchlaufen.
Ich denke in drei Schichten darüber nach:
Prävention ist das billigste. Die Erkennung ist das Sicherheitsnetz. Beweise sind das, was die Prüfung braucht.
Eine riesige Menge an Beweisen existiert bereits in Ihren Werkzeugen, wenn Sie sie richtig einrichten:
Auditoren akzeptieren diese Art von systemgenerierten Beweisen zunehmend und bevorzugen sie oft Screenshots, weil sie vollständig und schwer zu fälschen sind.
Zusammenfassen der Ergebnisse in einer Ansicht: welche Kontrollen bestehen, welche versagen und seit wann. Teilen Sie es mit Sicherheit, Engineering und Management. Das Gespräch wechselt von "Sind wir bereit für die Prüfung?" zu "Diese Steuerung ist seit drei Tagen ausfallen, wer repariert sie?"
Nicht alles ist technisch. Richtlinien müssen geschrieben werden, Menschen müssen geschult werden, Risikobewertungen müssen menschliches Urteilsvermögen erfordern, Anbieter müssen überprüft werden. Die Einhaltung des Codes entfernt diese Arbeit nicht. Es entfernt den sich wiederholenden, fehleranfälligen Teil, so dass sich die Leute auf die Teile konzentrieren können, die nachdenken müssen.
Nehmen Sie die Kontrollliste von Ihrer letzten Prüfung. Finden Sie die fünf technischen Steuerelemente, die die meisten Screenshot-Arbeiten erforderten. Verwenden Sie die eingebauten Tools Ihrer Cloud oder Prowler, um die Überprüfungen zu automatisieren. Nächstes Mal zeigst du ein Dashboard statt einen Ordner voller Bilder.
Meine Meinung: Einhaltung sollte keine jährliche Feuerwaffeneinheit sein. Schreiben Sie die Regeln als Code, überprüfen Sie sie täglich und lassen Sie die Prüfung eine Formalität werden.
Desly