Kubernetes zu Hause: Talos, k3s und ein Heimlabor
Ein kleines Cluster über billige Hardware und was es uns über Produktion lehrt.
Ein kleines Cluster über billige Hardware und was es uns über Produktion lehrt.
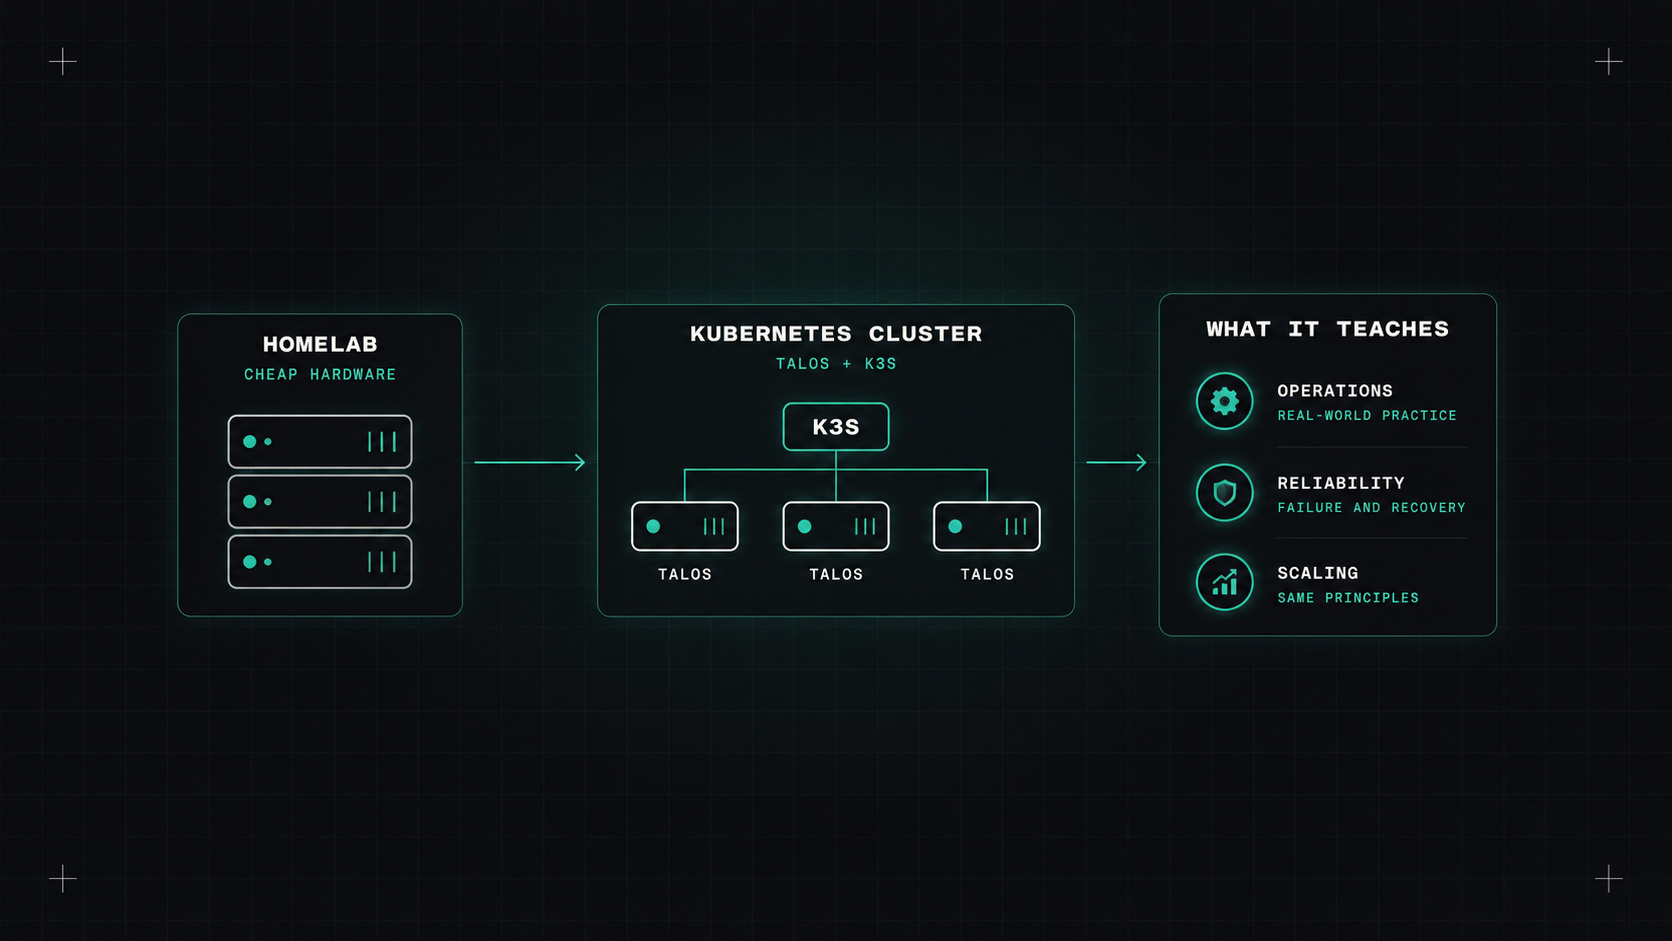
Bei der Arbeit ist Kubernetes normalerweise vorgebaut. Ein verwalteter Service, ein Plattformteam, ein paar Klicks oder ein Terraform-Modul, und der Cluster existiert. Das ist großartig für die Produktivität, und schrecklich für das Lernen, wie die Dinge tatsächlich dahinter funktionieren.
Ein Heimlabor kann das beheben. Ein paar kleine Maschinen auf einem Regal, ein Cluster, das du selbst gebaut hast, und niemand außer dir, wenn es kaputt geht. Es ist eine der besten Investitionen in das Lernen, die ich kenne.
Du brauchst nicht viel.
Drei Knoten sind ein gutes Ziel: genug, um zu erfahren, wie hoch die Verfügbarkeit ist und was passiert, wenn ein Knoten stirbt. Planen Sie mindestens 8 GB RAM pro Knoten und verwenden Sie SSDs statt SD-Karten für alles, was Ihnen wichtig ist.
Zwei Distributionen zeichnen sich für Heimlabs aus, und sie haben sehr unterschiedliche Philosophien.
k3s ist eine leichte, voll kompatible Kubernetes-Distribution von Rancher (SUSE). Ein einziges Binärsystem, installiert auf einem normalen Linux-System mit einem Befehl:
curl -sfL https://get.k3s.io | sh -
Es verfügt über sensible, eingebaute Standardeinstellungen: eine Container-Laufzeit, Netzwerkverbindungen, einen lokalen Speicherprovider und einen Eingangskontrollen. Es ist der schnellste Weg zu einem funktionierenden Cluster und sehr vergebend.
Talos Linux ist ein Betriebssystem, das nur für Kubernetes entwickelt wurde. Keine SSH, keine Shell, kein Paketmanager. Alles wird über eine API mit talosctl und eine YAML-Maschinenkonfiguration. Das Betriebssystem ist unveränderlich, also können Knoten nicht abdriften, und Upgrades sind atomar.
talosctl gen config homelab https://192.168.1.10:6443
talosctl apply-config --insecure --nodes 192.168.1.10 --file controlplane.yaml
talosctl bootstrap --nodes 192.168.1.10
Meine Meinung: K3s, wenn Sie Kubernetes schnell lernen wollen, Talos, wenn Sie lernen wollen, wie sich eine Produktions- und unveränderliche Infrastruktur anfühlt- Ich weiß . Talos ist strenger und hat einen steileren Start, aber wenn es einmal klickt, ist es schwer, zu SSH-In-Nodes zurückzukehren.
Weitere Möglichkeiten, die es wert sind, zu kennen: k0s, Mikrok8, und einfach Becken Wenn man alles auf die harte Tour machen will.
Ein Heimlabor lehrt Sie mehr in einem verletzten Wochenende, als ein verwalteter Cluster in einem Jahr.
Sobald der Cluster läuft, gibt es hier einen Lernpfad, der echte Produktions-Setups widerspiegelt:
Jeder Schritt lehrt etwas, das du bei der Arbeit nutzen kannst.
Die Dinge, die mir ein Heimlabor gelehrt hat, das verwaltete Cluster nie tat:
Wenn Sie mit Kubernetes arbeiten, oder wollen, absolut. Es kostet ein paar hundert Euro, oder gar nichts, wenn man alte Hardware wiederverwendet, und einige Abende. Im Gegenzug erhalten Sie ein tiefes Verständnis für das System, mit dem Sie jeden Tag arbeiten.
Ich sage: Bauen Sie es selbst. Sie werden jeden verwalteten Cluster, den Sie berühren, danach ein wenig besser verstehen.
Desly