KI-Agenten in meiner Pipeline: Was funktioniert wirklich
Agenten, die Bauten reparieren und Pull-Anfragen öffnen, sind jetzt real. So lasse ich sie sicher rein.
Agenten, die Bauten reparieren und Pull-Anfragen öffnen, sind jetzt real. So lasse ich sie sicher rein.
In Nimmt mir KI meinen DevOps-Job weg? Ich schrieb, dass KI wie ein sehr schneller Junior-Ingenieur ist, der nie müde wird und nie genau weiß, wann er falsch liegt. Ich sagte auch, ein neuer Teil meines Jobs wäre das Bauen von Geländer für KI-Agenten.
Dieser Beitrag ist die praktische Folge. Nicht "wird KI DevOps verändern", sondern: Welche Aufgaben können Sie heute einem Agenten überlassen, und wie stellen Sie sie so ein, dass ein Fehler klein bleibt?
Vor ein oder zwei Jahren bedeutete KI in DevOps meistens Autovervollständigung im Editor oder das Einfügen eines Fehlers in ein Chatfenster. Nützlich, aber du warst immer am Steuer.
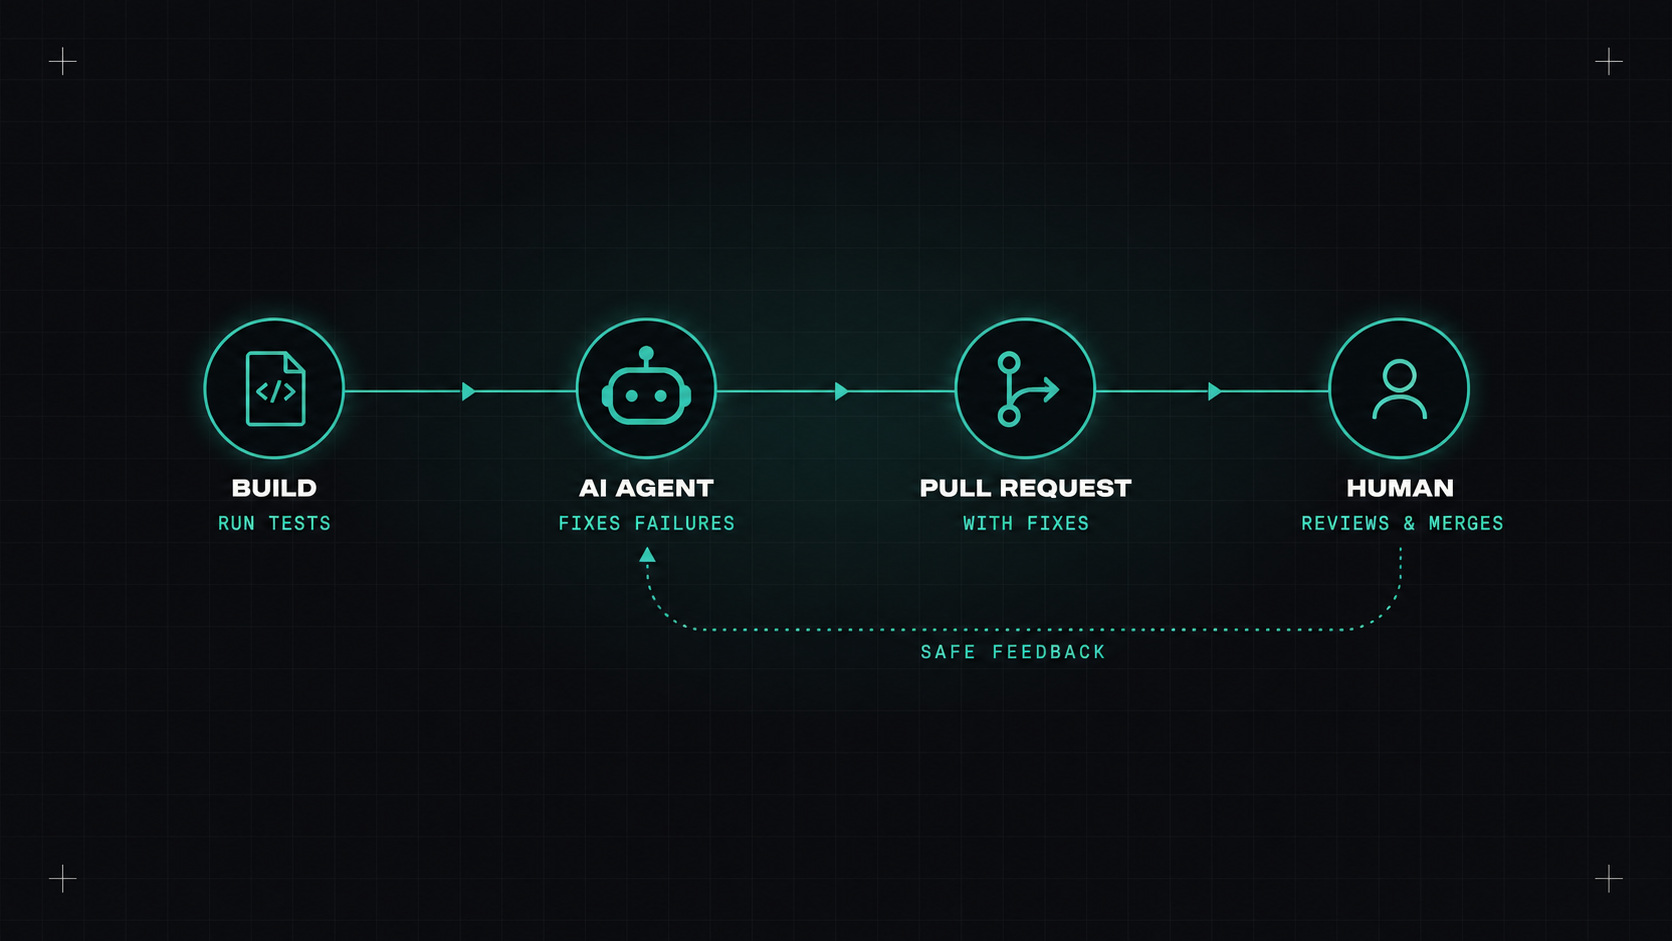
Agenten sind anders. Tools wie Claude Code, GitHub Copilot's Codierungsagent, Cursor's Hintergrundagenten und andere können eine Aufgabe übernehmen, das Repository lesen, Befehle ausführen, die Ergebnisse ansehen, erneut versuchen und eine Pull-Anfrage öffnen. Sie arbeiten in einer Schleife, keine einzige Antwort.
Das macht sie viel nützlicher und viel wichtiger zu kontrollieren.
Das Muster ist: gut definiert, leicht zu überprüfen und überprüft, bevor es in Produktion geht.
Ich repariere einen defekten Bau. "Die Pipeline ist bei diesem Test ausfallen, finde heraus, warum und schlage eine Lösung vor". Der Agent liest die Protokolle, reproduziert den Ausfall und schlägt eine Änderung vor. Ein Mensch überprüft die Anfrage.
Abhängigkeits-Upgrades, die Codeänderungen erfordern. Renovate öffnet das Upgrade, die Tests scheitern, weil sich eine API geändert hat, der Agent aktualisiert die Anrufseiten.
Langeweile für Veränderungen in der Infrastruktur. Hinzufügen einer neuen Umgebungsvariable für Dienste, Aktualisierung von Ressourcenanfragen in Helm-Werten, Umbenennung eines Labels überall.
Erste Entwürfe schreiben. Eine neue Pipeline, eine Dockerfile, ein Terraform-Modul-Skelett, ein Runbook aus einer Vorfallzeitlinie.
Erklärungen und Dokumentationen. "Was macht dieses alte Skript?" wurde zu einem README.
Das ist der wichtigste Teil. Meine Regeln:
Behandeln Sie einen KI-Agenten wie einen neuen Auftragnehmer an seinem ersten Tag: hilfsbereit, eifrig und mit genau dem Zugriff, den die Aufgabe braucht, nichts mehr.
Agenten sind beeindruckend, aber ich sehe immer wieder dieselben Fehlermuster:
* ist immer verlockend.Wenn Sie das mit Ihrem Team versuchen wollen, hier ist ein sicherer Ausgangspunkt:
agent:fix zu einer scheiternde PR.Nach einem Monat wissen Sie, wo es tatsächlich Zeit für Ihr Team spart, was jeden Anbieter-Benchmark übertrifft.
Ja, für die richtigen Aufgaben. Agenten entfernen viele kleine, lästige Arbeiten, und sie werden schnell besser. Aber der Wert hängt ganz von den Rängen um sie herum ab. Gute Tests, gute Bewertungen und enge Berechtigungen machen einen Agenten von einem Risiko zu einem sehr produktiven Teamkollegen.
Meine Meinung: Lassen Sie Agenten vorschlagen, lassen Sie Pipelines überprüfen und lassen Sie Menschen entscheiden. Die gleiche Regel wie vorher, jetzt mit echten Werkzeugen dahinter.
Desly