എല്ലായ്പ്പോഴും ഡി. എൻ. എസ് ആണ്.
ഡിഎൻഎസ് ഇത്രയധികം തകരുന്നതെന്തിനാണെന്നും അത് കുറച്ചുകൂടി തകരുന്നതാക്കുന്നതെങ്ങനെ എന്നും.
ഡിഎൻഎസ് ഇത്രയധികം തകരുന്നതെന്തിനാണെന്നും അത് കുറച്ചുകൂടി തകരുന്നതാക്കുന്നതെങ്ങനെ എന്നും.
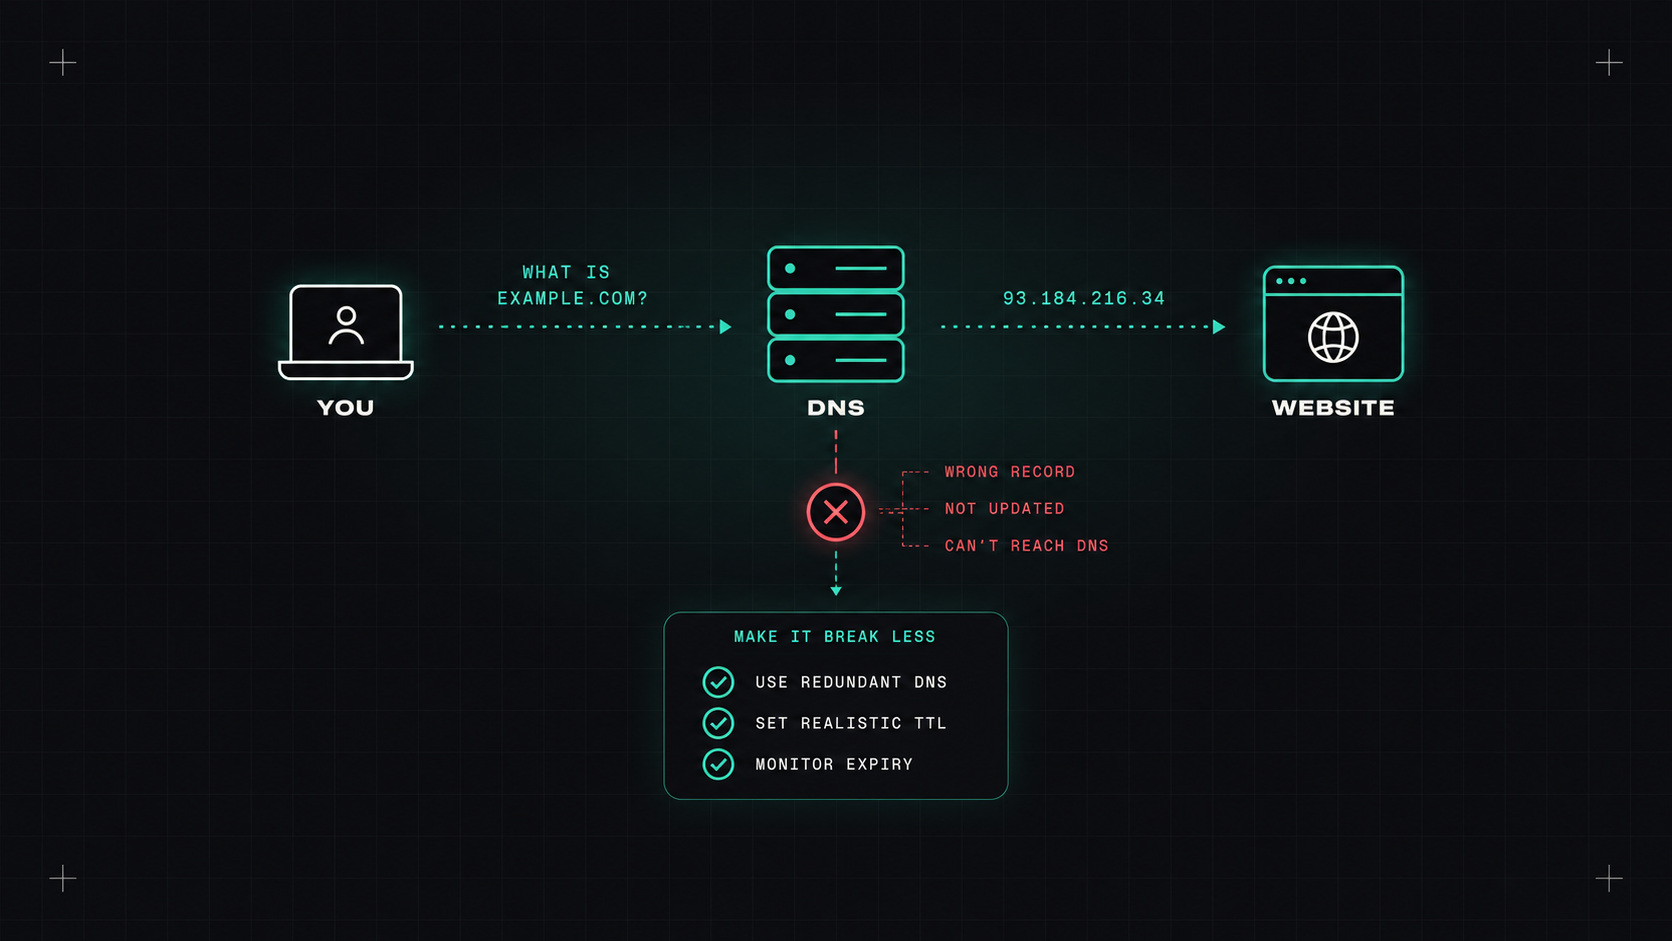
സിസ്റ്റം അഡ്മിനിസ്ട്രേറ്റർമാരുടെ ഇടയില് ഒരു പ്രശസ്ത ഹൈക്കു ഉണ്ട്:
അത് ഡി. എൻ. എസ് അല്ല. അത് ഡി. എൻ. എസ് ആകാൻ വഴിയില്ല. അത് ഡി. എൻ. എസ് ആയിരുന്നു.
അത് സത്യമാണ് എന്നതുകൊണ്ട് തന്നെ അത് രസകരമാണ്. കഴിഞ്ഞ വർഷങ്ങളിലെ ഏറ്റവും വലിയ ചില തകരാറുകൾ, ക്ലൌഡ് പ്രൊവൈഡറുകളിലും വലിയ വെബ്സൈറ്റുകളിലും, ഡിഎൻഎസ് പ്രശ്നങ്ങളിലേക്ക് വന്നതാണ്. ദൈനംദിന ജോലിയിലും ആപ്പ് കണക്ട് ചെയ്യാൻ പറ്റുന്നില്ല എന്ന വലിയൊരു ഭാഗം രഹസ്യങ്ങൾ അവസാനിക്കുന്നത് ആരെങ്കിലും പറയും "ഓ, അത് പഴയ വിലാസത്തിലേക്ക് പരിഹരിക്കുന്നു"
ഡി. എൻ. എസിന് റെ പ്രശ്നം
മിക്കവാറും എല്ലാ നെറ്റ് വർക്ക് കണക്ഷനും തുടങ്ങുന്നത് ഒരു ഡി. എൻ. എസ്. തിരയലിലൂടെയാണ്. നിങ്ങളുടെ ബ്രൌസർ, നിങ്ങളുടെ ആപ്പ് അതിന്റെ ഡാറ്റാബേസിലേക്ക് കണക്ട് ചെയ്യുന്നു, മറ്റൊരു സേവനത്തെ വിളിക്കുന്ന ഒരു പാഡ്, ഒരു ഐ. സി. ജോലി ഒരു ചിത്രം എടുക്കുന്നു. ഡിഎൻഎസ് പതുക്കെയാണെങ്കിൽ, എല്ലാം പതുക്കെയാണ്. അത് തെറ്റാണെങ്കിൽ, എല്ലാം തെറ്റായ സ്ഥലത്തേക്കു പോകും. അത് ഓഫ് ആണെങ്കിൽ, ഒന്നും പ്രവർത്തിക്കില്ല, എല്ലാ സെർവറുകളും ആരോഗ്യകരമാണെങ്കിലും.
ഡിഎൻഎസ് പല തലങ്ങളിലും കാഷെ ചെയ്തിരിക്കുന്നു: ആപ്ലിക്കേഷനുകളിലും, ഓപ്പറേറ്റിങ് സിസ്റ്റങ്ങളിലും, ലോക്കൽ റെസലൂഷനുകളിലും നിങ്ങളുടെ ISP-യിലും. അതായത് പ്രശ്നങ്ങൾ അസ്ഥിരവും വൈകുന്നതും പുനർനിർമ്മിക്കാൻ വളരെ പ്രയാസമുള്ളതുമാണ്.
നിങ്ങള് ഏറ്റവും കൂടുതല് ജോലി ചെയ്യുന്ന റെക്കോഡുകള്:
example.com; സേവനദാതാക്കൾ അതിനായി ALIAS അല്ലെങ്കിൽ ANAME രേഖകൾ വാഗ്ദാനം ചെയ്യുന്നു.TTL (ജീവിതകാലം) ഒരു ഉത്തരം എത്രനേരം കാഷെ ചെയ്യണമെന്ന് റെസലൂഷന് മാരെ അറിയിക്കുന്നു. അത് നിങ്ങളുടെ ഏറ്റവും പ്രധാനപ്പെട്ട ലവലാണ്:
ഒരു ക്ലാസിക് തെറ്റ്: ഒരു മൈഗ്രേഷൻ പ്ലാനിംഗ്, റെക്കോർഡ് മാറ്റം, പഴയ ടിടിഎല് കണ്ടെത്തൽ 24 മണിക്കൂറായിരുന്നു. ഒന്നോ രണ്ടോ ദിവസം മുമ്പ് TTL കുറയ്ക്കുക. ഒരു ആസൂത്രിത മാറ്റം, പിന്നെ അത് പിന്നീട് വീണ്ടും ഉയർത്തുക.
ഡിഎൻഎസ് മാറ്റങ്ങൾ നിങ്ങൾ വരുമ്പോൾ സംഭവിക്കുന്നില്ല. ലോകത്തിലെ അവസാനത്തെ കാഷെ പഴയ ഉത്തരം മറന്നുപോയപ്പോൾ അവ സംഭവിക്കുന്നു.
കുബർനെറ്റിന് സ്വന്തമായി ഡിഎൻഎസ് ഉണ്ട്, സാധാരണയായി കോര് ഡ് എൻ എസ്. ഓരോ സേവനത്തിനും ഒരു പേര് കിട്ടും orders.shop.svc.cluster.local.
ചില കാര്യങ്ങൾ ആളുകളെ ഇടറുന്നു:
orders പ്രവര് ത്തനങ്ങള് shop നെയിംസ്പെയ്സ്; മറ്റെവിടെ നിന്നും, ഉപയോഗിക്കുക orders.shop അല്ലെങ്കിൽ മുഴുവൻ പേരും.ndots:5 ക്രമീകരണം. സ്ഥിരസ്ഥിതിയായി, അഞ്ച് ഡോട്ടുകളിൽ കുറവുള്ള പേരുകൾ ബന്ധുക്കളായി കണക്കാക്കുകയും ആദ്യം നിരവധി തിരയൽ ഡൊമെയ്നുകൾ പരീക്ഷിക്കുകയും ചെയ്യുന്നു. ഒരു തിരച്ചിൽ api.example.com യഥാർത്ഥ അന്വേഷണത്തിനു മുമ്പ് പല പരാജയപ്പെട്ട അന്വേഷണങ്ങളും സൃഷ്ടിക്കാൻ കഴിയും. ബാഹ്യ നാമങ്ങളുടെ കാര്യത്തിൽ, ഒരു അവസാന പോയിന്റ് (api.example.com.) അല്ലെങ്കിൽ ട്യൂണിങ് ndots കപ്പലില് dnsConfig അത് കുറയ്ക്കുന്നു.ഓരോ സേവനത്തിനും പൊതു ഡിഎൻഎസ് റെക്കോർഡുകൾ കൈകൊണ്ട് കൈകാര്യം ചെയ്യുന്നത് പിശകുകൾക്ക് വിധേയമാണ്. എക്സ്റ്റേണൽ ഡിഎൻഎസ് കുബർനെറ്റസ് റിസോഴ്സുകൾ (സേവനങ്ങൾ, പ്രവേശനം, ഗേറ്റ്വേ API റൂട്ടുകൾ) നിരീക്ഷിക്കുകയും റൂട്ട് 53, ക്ലൌഡ് ഡിഎൻഎസ്, അസ്യൂർ ഡിഎൻഎസ്, ക്ലൌഡ്ഫ്ലെയർ എന്നിവയിലും മറ്റു പലതിലും സ്വപ്രേരിതമായി ഡിഎൻ എസ് റെക്കോർഡുകൾ സൃഷ്ടിക്കുകയും ചെയ്യുന്നു.
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  name: shop
  namespace: shop
spec:
  parentRefs:
  - name: web
    namespace: infra
  hostnames: ["shop.example.com"]   # ExternalDNS creates this record
  rules:
  - backendRefs:
    - name: shop-api
      port: 8080
ഒരു TXT രജിസ്ട്രി അത് സ്വന്തമായിട്ടുള്ള രേഖകളിലേക്ക് മാത്രം സ്പർശിക്കുന്നു. ഡൊമെയ്ൻ ഫിൽട്ടർ അതുകൊണ്ട് അത് പാടില്ലാത്ത മേഖലകളെ മാറ്റാൻ കഴിയില്ല.
ഡിഎൻഎസിന് ട്രാഫിക് പരാജയങ്ങളിൽ നിന്നും അകറ്റാൻ കഴിയും:
TTL ഓർക്കുക: കേസ് ഓവർ ചെയ്യാനുള്ള വേഗത കാഷെ കാലാവധി തീരുന്നതനുസരിച്ചായിരിക്കും. ചില ക്ലയന്റുകൾ TTL പറയുന്നതിനേക്കാൾ വളരെ കൂടുതലായി DNS കാഷെ ചെയ്യുന്നു (പഴയ ജാവ പതിപ്പുകൾ ഇതിനു പ്രശസ്തമായിരുന്നു).
dig shop.example.com +short                 # what does my resolver say?
dig @1.1.1.1 shop.example.com +short        # what does a public resolver say?
dig shop.example.com +trace                 # follow it from the root
dig shop.example.com NS                     # who is authoritative?
kubectl run -it --rm dnstest --image=busybox:1.36 -- nslookup orders.shop   # from inside the cluster
വ്യത്യസ്ത സ്ഥലങ്ങളിൽ നിന്നുള്ള ഉത്തരങ്ങൾ താരതമ്യം ചെയ്യുക. അവ തമ്മിൽ വ്യത്യാസമുണ്ടെങ്കിൽ അത് കാഷിംഗ് അല്ലെങ്കിൽ സ്പ്ലിറ്റ് ഹൊറിസോൺ ആണ്. ആധികാരികമായ ഉത്തരം തെറ്റാണെങ്കിൽ, അത് റെക്കോർഡ് തന്നെ.
റെക്കോർഡുകൾ കോഡായി അല്ലെങ്കിൽ ExternalDNS ഉപയോഗിച്ച് നിയന്ത്രിക്കുക, TTL കൾ മനഃപൂർവ്വം ആസൂത്രണം ചെയ്യുക, നിങ്ങളുടെ ഡൊമെയ്നുകളും സർട്ടിഫിക്കറ്റുകളും നിരീക്ഷിക്കുക, വർക്ക് ലോഡുകൾക്ക് സമീപമുള്ള DNS കാഷെ ചെയ്യുക, ക്ലയന്റ് യഥാർത്ഥത്തിൽ എവിടെയാണെന്ന് എല്ലായ്പ്പോഴും പരിശോധിക്കുക.
എന്റെ അഭിപ്രായം: ഡിഎൻഎസ് ലളിതമാണ്, അത് അങ്ങനെ അല്ല. അതിനെ ഒരു നിർണായക അടിസ്ഥാന സൌകര്യമായി കണക്കാക്കുക, കാരണം എല്ലാ അഭ്യർത്ഥനകളും ആദ്യം തൊടുന്ന ഒന്നാണ് അത്.
ഡെസ്ലി