ഒരു AWS അക്കൌണ്ട് മതിയാകാത്തത് എന്തുകൊണ്ട്
ലാൻഡിംഗ് സോണുകളും മൾട്ടി അക്കൌണ്ട് സജ്ജീകരണങ്ങളും വിശദീകരിച്ചു.
ലാൻഡിംഗ് സോണുകളും മൾട്ടി അക്കൌണ്ട് സജ്ജീകരണങ്ങളും വിശദീകരിച്ചു.
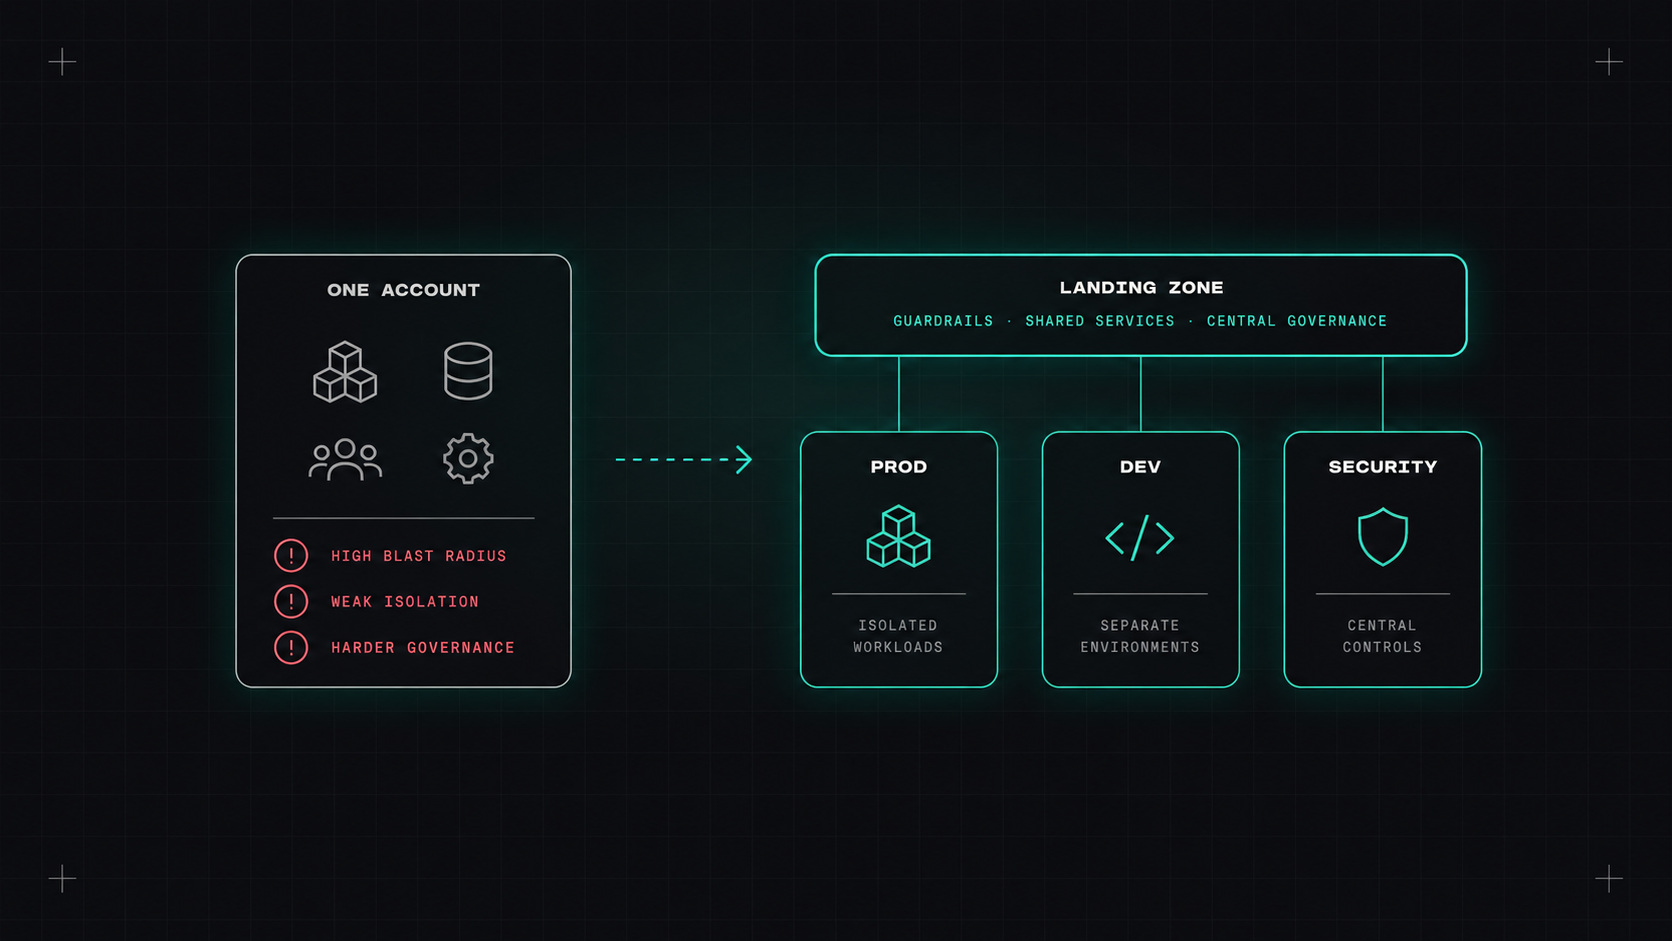
മിക്ക AWS യാത്രകളും ഒരേ രീതിയിൽ തുടങ്ങുന്നു. ആരെങ്കിലും ഒരു അക്കൌണ്ട് സൃഷ്ടിക്കുന്നു, ഒരു ക്രെഡിറ്റ് കാർഡ് ഉപയോഗിച്ച്, കുറച്ച് കാര്യങ്ങൾ തുടങ്ങുന്നു, അത് പ്രവർത്തിക്കുന്നു. പിന്നെ കൂടുതൽ ടീമുകൾ വരുന്നു, ഉല്പാദനവും പരിശോധനയും ഒരേ അക്കൌണ്ടിലാണ്, ആർക്കെങ്കിലും അഡ്മിനിസ്ട്രേറ്റർ അവകാശങ്ങളുണ്ട്, ആർക്കുമില്ല, ആർക്കുമറിയില്ല ഏത് പ്രോജക്ടിന്റെ വിഭവങ്ങളാണ് ആർക്കൊക്കെ ഉള്ളതെന്ന്.
പരിഹാരം ഒരു മൾട്ടി അക്കൌണ്ട് സജ്ജീകരണമാണ്, സാധാരണയായി ഒരു ഇറക്കുമതി മേഖല. ഇത് ഒരു എന്റർപ്രൈസ് ബ്യൂറോക്രാറ്റിക്ക് പോലെ തോന്നുന്നു, പക്ഷെ വളരുന്ന ഒരു കമ്പനിക്ക് AWS-ൽ ചെയ്യാൻ കഴിയുന്ന ഏറ്റവും മികച്ച നിക്ഷേപങ്ങളിലൊന്നാണ് ഇത്. (അസ്യൂറിനും ഗൂഗിൾ ക്ലൌഡിനും സമാനമായ ആശയങ്ങളുണ്ട്, അവസാനം ഞാൻ അത് വിവരിക്കും)
AWS അക്കൌണ്ട് ആണ് ഏറ്റവും ശക്തമായ ഒറ്റപ്പെടൽ പരിധി. പ്രത്യേക വിവരങ്ങള് നിങ്ങള് ക്ക് നല് കുന്നു:
AWS ഓർഗനൈസേഷനുകൾ നിങ്ങളെ പല അക്കൌണ്ടുകളും കേന്ദ്രീകൃതമായി കൈകാര്യം ചെയ്യാനും അവയെ ഗ്രൂപ്പുചെയ്യാനും അനുവദിക്കുന്നു സംഘടനാപരമായ യൂണിറ്റുകൾ (ഒ. യു):
Root (management account: billing and organisation only)
├── Security OU
│   ├── Log Archive      (central, immutable logs)
│   └── Security Tooling (GuardDuty, Security Hub, audit access)
├── Infrastructure OU
│   ├── Network          (Transit Gateway, shared networking, DNS)
│   └── Shared Services  (CI/CD, container registry)
├── Workloads OU
│   ├── Prod OU
│   │   ├── shop-prod
│   │   └── search-prod
│   └── Non-Prod OU
│       ├── shop-staging
│       └── shop-dev
└── Sandbox OU
    └── personal and experiment accounts (with budgets)
പ്രധാന നിയമങ്ങൾ: മാനേജ്മെന്റ് അക്കൌണ്ടില് വർക്ക് ലോഡുകള് പ്രവർത്തിപ്പിക്കരുത്, വേലയുടെ ചുമതലയുള്ള ടീമുകൾക്ക് മാറ്റം വരുത്താനാവാത്ത ഒരു പ്രത്യേക അക്കൌണ്ടിൽ ലോഗ് സൂക്ഷിക്കുക.
അക്കൌണ്ടുകൾ വിലകുറഞ്ഞതാണ്. ഒരു പങ്കിട്ട അക്കൌണ്ട് പിന്നീട് തുറക്കാന് വളരെ ചെലവേറിയതാണ്.
AWS സംഘടനകൾ ചിട്ടപ്പെടുത്തിയ ചട്ടക്കൂട്, ഏകീകൃത ഫയലിംഗ്, നയങ്ങൾ എന്നിവ നൽകുന്നു.
സേവന നിയന്ത്രണ നയങ്ങള് (SCP) ഒ. യു. കളിലോ അക്കൌണ്ടുകളിലോ ഉപയോഗിക്കുന്ന സുരക്ഷാ കവചങ്ങളാണ്. ആ അക്കൌണ്ടുകളിലെ ആർക്കും ഉണ്ടാവാവുന്ന പരമാവധി അനുമതികൾ അവ നിർവചിക്കുന്നു, അഡ്മിനിസ്ട്രേറ്റർമാർ പോലും. ഉദാഹരണങ്ങള്
{
  "Version": "2012-10-17",
  "Statement": [{
    "Sid": "DenyOutsideEU",
    "Effect": "Deny",
    "NotAction": ["iam:*", "organizations:*", "sts:*", "support:*", "cloudfront:*", "route53:*"],
    "Resource": "*",
    "Condition": {
      "StringNotEquals": { "aws:RequestedRegion": ["eu-central-1", "eu-west-1"] }
    }
  }]
}
(അമേരിക്കൻ പ്രദേശങ്ങളിൽ നിന്ന് സേവനം ലഭിക്കുന്നതിനാൽ ആഗോള സേവനങ്ങൾ ഒഴിവാക്കിയിരിക്കുന്നു.)
AWS കൂട്ടിച്ചേര് ത്തു വിഭവ നിയന്ത്രണ നയങ്ങൾ വിഭവങ്ങളിലെ സംരക്ഷണ കവചങ്ങള് ക്ക്, പ്രസ്താവന നയങ്ങൾ അക്കൌണ്ടുകളില് സേവന ക്രമീകരണങ്ങള് നടപ്പിലാക്കാന് .
AWS നിയന്ത്രണ ഗോപുരം ലാന്റിംഗ് സോൺ ക്രമീകരിക്കുന്നതിനെ ഓട്ടോമേറ്റ് ചെയ്യുന്നു. പ്രധാന അക്കൌണ്ടുകൾ (ലോഗ് ആര് ചിവ്, ഓഡിറ്റ്) സൃഷ്ടിക്കുന്നു, ഗാർഡ് റീൽസ് ക്രമീകരിക്കുന്നു, ഒരു അക്കൌണ്ട് ഫാക്ടറി ഒരു സാധാരണ അടിസ്ഥാന രേഖയുമായി പുതിയ അക്കൌണ്ടുകൾ സൃഷ്ടിക്കുക. അത് ആരംഭിക്കാന് ഏറ്റവും വേഗതയേറിയ വഴിയാണ്. കൂടുതൽ വ്യക്തിഗതമാക്കലിന്, പല ടീമുകളും ടെറാഫോർമിന് റെ അക്കൌണ്ട് ഫാക്ടറി (എഎഫ്ടി) അല്ലെങ്കിൽ ടെറഫോർമിലെ അക്കൌണ്ടുകൾ മുഴുവനായി കൈകാര്യം ചെയ്യുക.
ഓരോ അക്കൌണ്ടിലും IAM ഉപയോക്താക്കളെ സൃഷ്ടിക്കരുത്. ഉപയോഗം ഐ. എ. എം. ഐഡന്റിറ്റി സെന്റര് (മുമ്പ് AWS SSO) നിങ്ങളുടെ കമ്പനി ഐഡന്റിറ്റി ദാതാവുമായി ബന്ധിപ്പിച്ചിരിക്കുന്നു (എന്റ്ര ഐഡി, ഒക്ട, ഗൂഗിൾ വർക്ക്സ്പെയ്സ്):
aws sso login).അക്കൌണ്ടുകൾ സ്ഥിരമായി ഒറ്റപ്പെട്ടതാണ്, അതുകൊണ്ട് നെറ്റ് വർക്കിന് ഒരു പ്ലാൻ വേണം:
ഓരോ പുതിയ അക്കൌണ്ടിലും ഓട്ടോമാറ്റിക്കായി പ്രയോഗിക്കുന്നു:
ആശയങ്ങള് ഒരേപോലെയാണ്: ഒരു ശ്രേണി, പരിസ്ഥിതിക്കും ടീമിനും അനുസരിച്ച് ഒറ്റപ്പെടൽ, കേന്ദ്ര സംരക്ഷണ കവറുകൾ, കേന്ദ്ര ലോഗിംഗും ഐഡന്റിറ്റിയും.
നിങ്ങൾ ഇപ്പോഴും ഒരു അക്കൌണ്ടിലാണെങ്കിൽ, AWS ഓർഗനൈസേഷനുകളും കൺട്രോൾ ടവറും ഇപ്പോൾ സജ്ജമാക്കുക, പ്രത്യേക പ്രൊഡക്ഷൻ, നോൺ-പ്രൊഡക്ഷൻ അക്കൌണ്ടുകൾ സൃഷ്ടിക്കുക, പുതിയ വർക്ക് ലോഡുകൾ അവിടെ നീക്കുക. പഴയ വർക്ക് ലോഡുകൾ ക്രമേണ മാറ്റുക. നിങ്ങള് ക്ക് ഇതിനകം പല അക്കൌണ്ടുകളുണ്ടെങ്കില് , എസ്. സി. പി. കളും, സെന് ട്രല് ലോഗിംഗും, ഐഡന്റിറ്റി സെന്ററും എല്ലാം സജ്ജമാക്കിയിട്ടുണ്ടോ എന്ന് പരിശോധിക്കുക.
എന്റെ അഭിപ്രായം: ഒരു ലാൻഡിംഗ് സോൺ നിങ്ങളുടെ മേഘ ഭവനത്തിന്റെ അടിസ്ഥാനമാണ്. അത് നിർമ്മിക്കുന്നത് ബോറടിപ്പിക്കുന്നതാണ്, അതിനുശേഷം എല്ലാ ദിവസവും നിങ്ങൾ അതിന് നന്ദിയുള്ളവരായിരിക്കും.
ഡെസ്ലി