Warum ein AWS-Konto nicht ausreicht
Landungszonen und Multi-Account-Setups, erklärt.
Landungszonen und Multi-Account-Setups, erklärt.
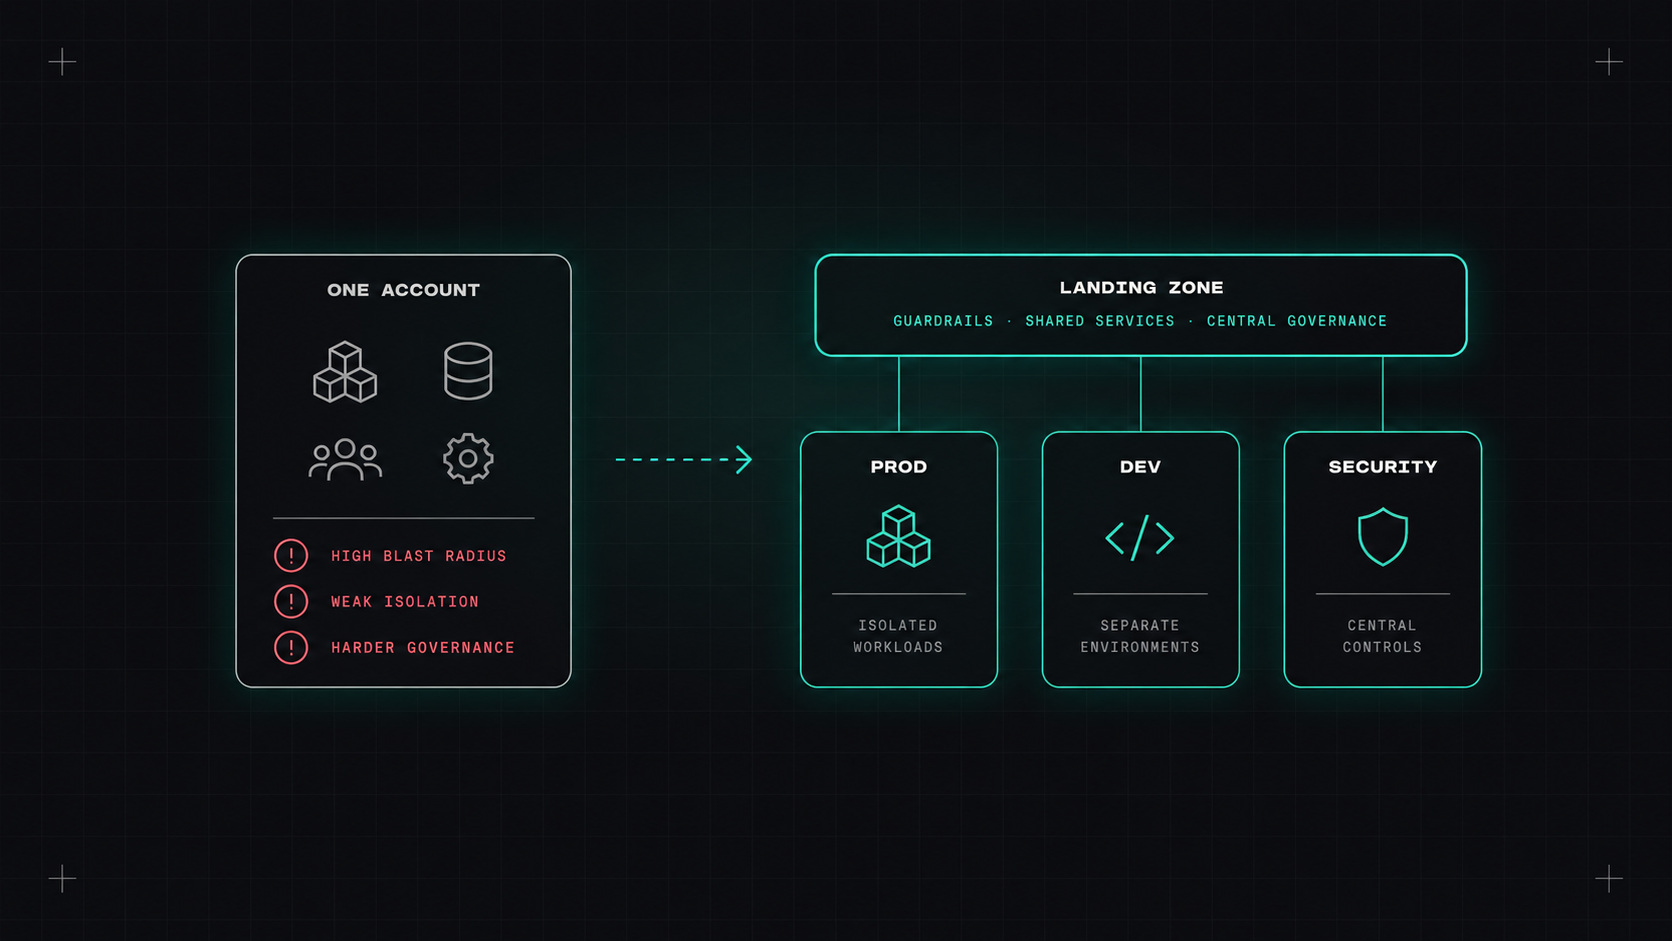
Die meisten AWS-Reisen beginnen auf die gleiche Weise. Jemand erstellt ein Konto mit einer Firmenkreditkarte, startet ein paar Dinge und es funktioniert. Dann kommen mehr Teams, Produktion und Testing teilen sich denselben Account, jemand hat Administratorrechte, der nicht sollte, und niemand kann sagen, welche Ressourcen zu welchem Projekt gehören.
Die Lösung ist ein Multi-Account-Setup, das normalerweise als Anlandungsgebiet- Ich weiß . Es klingt wie Unternehmensbürokratie, aber es ist eine der besten Investitionen, die ein wachsendes Unternehmen in AWS machen kann. (Azure und Google Cloud haben ähnliche Konzepte, die ich am Ende behandeln werde.)
Ein AWS-Konto ist die stärkste Isolationsgrenze, die AWS bietet. Die separaten Konten geben Ihnen:
AWS Organisations ermöglicht es Ihnen, viele Konten zentral zu verwalten und in Gruppen zu gruppieren Organisationseinheiten (OE):
Root (management account: billing and organisation only)
├── Security OU
│   ├── Log Archive      (central, immutable logs)
│   └── Security Tooling (GuardDuty, Security Hub, audit access)
├── Infrastructure OU
│   ├── Network          (Transit Gateway, shared networking, DNS)
│   └── Shared Services  (CI/CD, container registry)
├── Workloads OU
│   ├── Prod OU
│   │   ├── shop-prod
│   │   └── search-prod
│   └── Non-Prod OU
│       ├── shop-staging
│       └── shop-dev
└── Sandbox OU
    └── personal and experiment accounts (with budgets)
Schlüsselregeln: keine Arbeitslasten im Managementkonto, und halten Sie die Protokolle in einem separaten Konto, das die Arbeitsbelastungsteams nicht ändern können.
Konten sind billig. Ein gemeinsames Konto später zu entwirren, ist sehr teuer.
AWS-Organisationen stellt die Hierarchie, konsolidierte Abrechnung und Richtlinien bereit.
Dienstleistungssteuerungsrichtlinien (SCP) sind auf OU oder Konten angewandte Geländer. Sie definieren die maximal zulässigen Berechtigungen, die jeder in diesen Konten haben kann, sogar Administratoren. Beispiele:
{
  "Version": "2012-10-17",
  "Statement": [{
    "Sid": "DenyOutsideEU",
    "Effect": "Deny",
    "NotAction": ["iam:*", "organizations:*", "sts:*", "support:*", "cloudfront:*", "route53:*"],
    "Resource": "*",
    "Condition": {
      "StringNotEquals": { "aws:RequestedRegion": ["eu-central-1", "eu-west-1"] }
    }
  }]
}
(Globale Dienste sind ausgeschlossen, da sie aus US-Regionen bedient werden.)
AWS hat auch Ressourcenkontrolle für die Schutzgeländer an Ressourcen und Erklärungspläne für die Durchsetzung von Dienstkonfigurationen über Konten hinweg.
AWS-Kontrollturm Die Anlage von Landezonen automatisiert: sie erstellt die Kernkonten (Logarchiv, Audit), konfiguriert die Schranken und bietet eine Kontofabrik neue Konten mit einer Standardbasis zu erstellen. Es ist der schnellste Weg, um zu beginnen. Für mehr Anpassung verwenden viele Teams Account Factory für Terraform (AFT) oder Konten ganz bei Terraform verwalten.
Erstellen Sie keine IAM-Benutzer in jedem Konto. Verwendung IAM-Identitätszentrum (ehemals AWS SSO) mit Ihrem Firmenidentitätsanbieter verbunden (Entra ID, Okta, Google Workspace):
aws sso login).Konten sind standardmäßig isoliert, also braucht das Netzwerk einen Plan:
Automatisch auf jedes neue Konto angewendet:
Die Konzepte sind dieselben: Hierarchie, Isolation pro Umgebung und Team, zentrale Geländer, zentrales Logging und Identität.
Wenn Sie noch in einem Konto sind, stellen Sie AWS Organisations und Control Tower jetzt ein, erstellen Sie separate Produktions- und Nichtproduktionskonten und verschieben Sie neue Workloads dorthin. Verlagern Sie alte Arbeitslasten schrittweise. Wenn Sie bereits viele Konten haben, überprüfen Sie, ob SCPs, zentrale Logging und Identitätszentrum vorhanden sind.
Meine Meinung: Eine Landezone ist das Fundament Ihres Wolkenhauses. Es ist langweilig zu bauen, und du wirst es jeden Tag danach danken.
Desly