Wo sollen Baumröcke leben? Loki, Elasticsearch oder ClickHouse
Drei Möglichkeiten, um die Baumstämme zu speichern, mit sehr unterschiedlichen Rechnungen.
Drei Möglichkeiten, um die Baumstämme zu speichern, mit sehr unterschiedlichen Rechnungen.
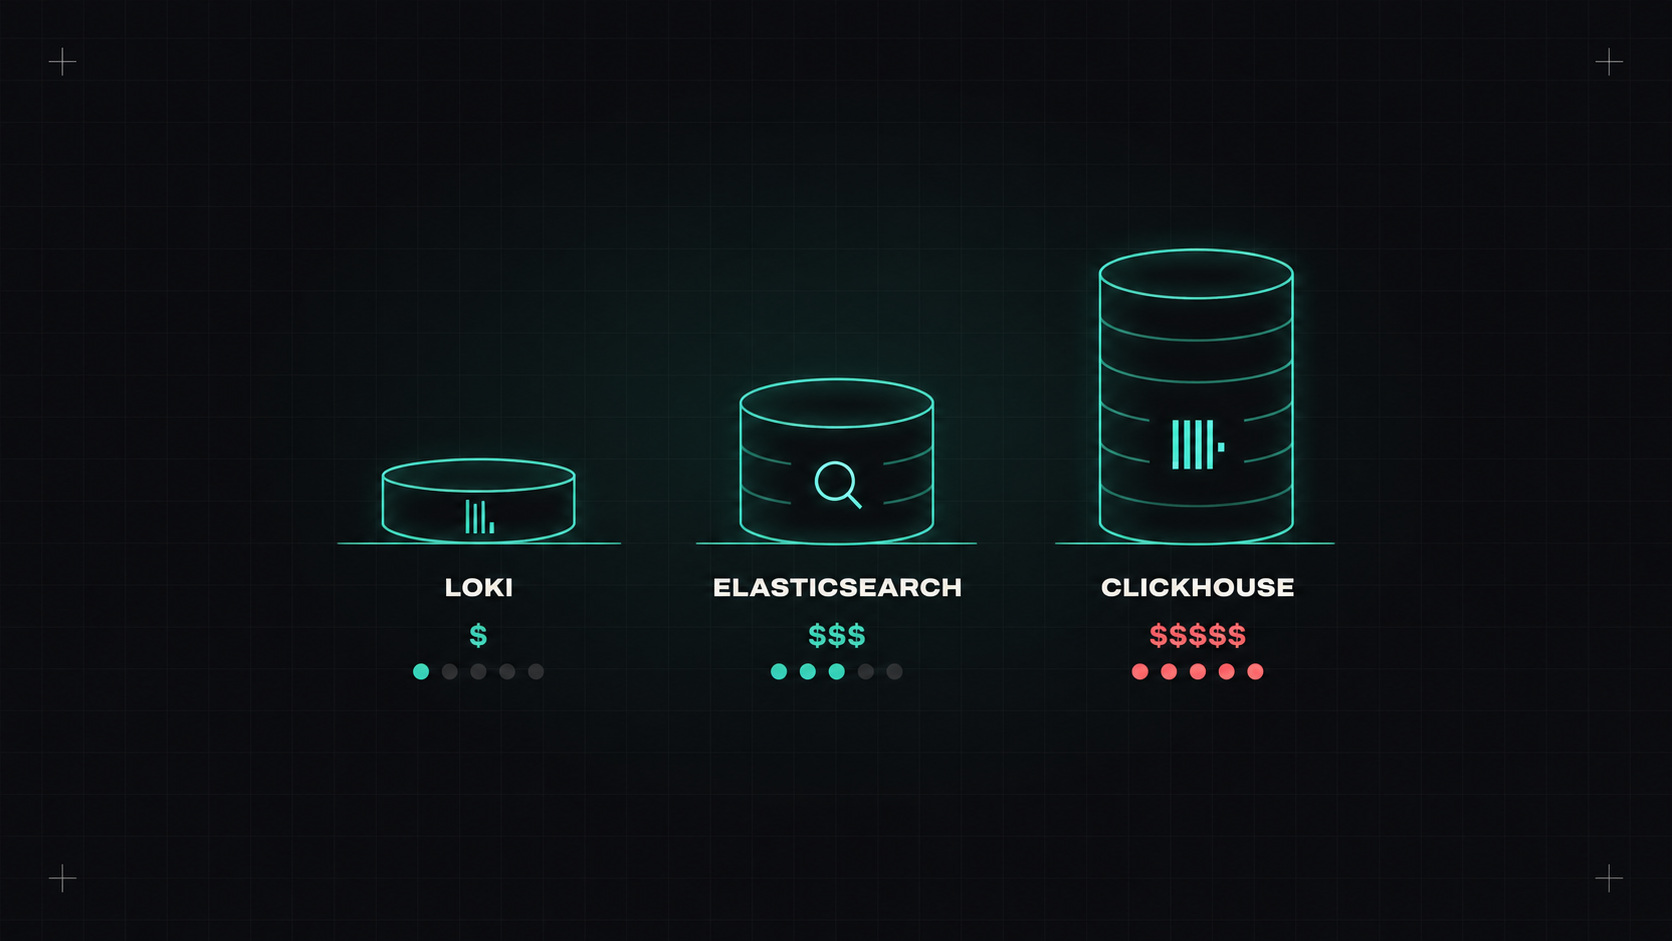
Logs sind die älteste Form der Beobachtbarkeit und immer noch diejenige, die jeder als Erster sucht, wenn etwas bricht. Sie sind auch oft der teuerste Teil einer Beobachtungsmöglichkeit, weil es so viele davon gibt.
Wo man die Protokolle speichert, entscheidet, wie schnell man sie durchsuchen kann, wie viel man bezahlt und wie viel Arbeit es kostet, das System am Laufen zu halten. Heute dominieren drei Ansätze, die auf sehr unterschiedlichen Ideen basieren.
Der Klassiker. Elasticsearch (und seine Open-Source-Fork) OpenSearch) errichtet eine Volltextindex von jeder Logarithmuslinie. Jedes Wort wird schnell durchsuchbar.
Loki geht den entgegengesetzten Weg: nicht den Login-Inhalt indexiert, nur ein kleiner Satz von Etiketten (wie Namespace, App, Pod, Level). Die Loglinien selbst werden komprimiert und in billigen Objektlagern gelagert. Wenn Sie suchen, findet Loki die richtigen Streams nach Etiketten und scannt dann ihren Inhalt.
ClickHouse ist ein Kolumnenanalytikdatenbank, die für schnelle Abfragen über riesige Mengen an strukturierten Daten entwickelt wurde. Es ist sehr beliebt für Logs und Spuren geworden, direkt oder durch Tools wie - Das ist nicht wahr., HyperDX (jetzt Teil von ClickHouse), Aufsteigen und andere.
Elasticsearch fragt "welche Wörter sind in deinen Logs?" Loki fragt "woher kommen sie?" ClickHouse fragt "was ist in jedem Feld?"
Grober relativer Vergleich für das gleiche Volumen an Logs (die tatsächliche Zahl hängt stark von der Konfiguration und dem Aufbewahrungsgrad ab):
| Elasticsearch / OpenSearch | Ich bin Loki. | ClickHouse | |
|---|---|---|---|
| Lagerkosten | Hohe (Index + Daten) | Niedrig (komprimiert, Objektspeicher) | Niedrig (Säulenkompression) |
| Berechnung der Einnahme | Hoch | Niedrig | Mittlere |
| Geschwindigkeit der Volltextsuche | Sehr gut. | Fair über lange Strecken | - Das ist gut. |
| Aggregationen / Analysen | - Das ist gut. | Grundlegende (LogQL-Messwerte) | Sehr gut. |
| Betriebsanstrengung | Hoch | Niedrig bis mittlerer | Mittlere |
Für alle drei gibt es verwaltete Versionen: Elastic Cloud, Amazon OpenSearch Service, Grafana Cloud Logs, ClickHouse Cloud, und viele Observability-Anbieter bauen auf einem dieser unterhalb.
Was auch immer du wählst, Strukturelle Baumstämme (JSON oder logfmt) sehr hilfreich:
{"ts":"2026-10-20T09:14:02Z","level":"error","service":"shop-api","trace_id":"4bf92f3577b34da6","route":"/orders","status":500,"duration_ms":1834,"msg":"payment provider timeout"}
trace_id Links Logs zu Traces, so dass Sie von einer Logzeile zur vollständigen Anfrage springen können.Die Aufbewahrungskarte kostet mehr als alles andere. Denken Sie in Stufen:
Überprüfen Sie die gesetzlichen Anforderungen (Sicherheitsprotokolle, Prüfprotokolle und Finanzsysteme) und stellen Sie sicher, dass Personenbezogene Daten in den Protokollen auf ein Minimum reduziert und im Zeitplan gelöscht wird. Die DSGVO gilt auch für Protokolle.
Und sammeln Sie Logs mit einer herstellerneutralen Pipeline (der OpenTelemetry Collector, Vector oder Fluent Bit), damit Sie den Speicher später ändern können, ohne jede Anwendung zu berühren.
Irgendwo, wo man sie tatsächlich sucht, zu einem Preis, mit dem man sich wohl fühlt. Für die meisten Teams, die neu auf Kubernetes anfangen, ist das Loki. Für Teams mit starken Such- oder Analyseanforderungen verdienen die anderen zwei ihre zusätzlichen Kosten oder Anstrengungen.
Mein Tipp: Wählen Sie Ihre Log-Speicher nach dem, wie Sie Fragen stellen, nicht nach Gewohnheit. Und denk daran, dass das billigste Protokoll immer noch das ist, das du nie geschrieben hast.
Desly