സേവനങ്ങൾ തമ്മിലുള്ള സ്റ്റാറ്റിക് പാസ്വേഡുകൾ ഇനി വേണ്ട
വർക്ക് ലോഡ് ഐഡന്റിറ്റിയും SPIFFE: സേവനങ്ങൾ തങ്ങളുടെ വ്യക്തിത്വം തെളിയിക്കാൻ അനുവദിക്കുന്നു.
വർക്ക് ലോഡ് ഐഡന്റിറ്റിയും SPIFFE: സേവനങ്ങൾ തങ്ങളുടെ വ്യക്തിത്വം തെളിയിക്കാൻ അനുവദിക്കുന്നു.
നിങ്ങളുടെ സേവനങ്ങൾ പരസ്പരം എങ്ങനെ ആധികാരികത ഉറപ്പാക്കുന്നു എന്നതിനെക്കുറിച്ചും ക്ലൌഡിനെയും കുറിച്ച് ചിന്തിക്കുക. പല കമ്പനികളിലും, ഉത്തരം സ്റ്റാറ്റിക് ക്രെഡൻഷ്യലുകളാണ്. ഒരു പരിസ്ഥിതി വേരിയബിളിലെ ഒരു ആക്സസ് കീ. ഒരു കോൺഫിഗറേഷൻ ഫയലിലെ ഒരു പങ്കിട്ട API ടോക്കൺ. ഒരു ഡാറ്റാബേസ് പാസ് വേഡ് അഞ്ചു സ്ഥലങ്ങളില് പകര് ത്തു. അവ വളരെ അപൂർവ്വമായി മാത്രമേ മാറുന്നുള്ളൂ, അവയിൽ ഒന്ന് ചോർന്നാൽ, അത് എവിടെയാണ് ഉപയോഗിച്ചതെന്ന് പലപ്പോഴും അറിയില്ല.
മനുഷ്യർ ഇത് കുറച്ചു കാലം മുമ്പ് മറന്നു: ഒറ്റ ലോഗിൻ, MFA, ഹ്രസ്വകാല സെഷനുകൾ. ജോലിഭാരം ഒരുപോലെ തന്നെ.
സ്റ്റാറ്റിക് ക്രെഡൻഷ്യലുകള് ക്ക് മൂന്ന് വലിയ ദൌര് ബല്യങ്ങളുണ്ട്:
വിശ്വാസ്യതയില്ല നിങ്ങളുടെ നെറ്റ് വർക്കിൽ ഉള്ളതുകൊണ്ട് മാത്രം ഒന്നും വിശ്വസിക്കപ്പെടരുത് എന്ന ആശയമാണ്. ഓരോ അപേക്ഷയും ആര് നല് കിയതാണെന്ന് തെളിയിക്കണം. വർക്ക് ലോഡുകൾക്ക്, ഓരോ സേവനത്തിനും ശക്തവും പരിശോധിക്കാവുന്നതുമായ ഒരു ഐഡന്റിറ്റി നൽകുക എന്നാണർത്ഥം.
ഏറ്റവും എളുപ്പമുള്ള വിജയം: നിങ്ങളുടെ വർക്ക് ലോഡുകൾ ക്ലൌഡ് സേവനങ്ങളിലേക്ക് കീകൾക്കു പകരം അവരുടെ പ്ലാറ്റ്ഫോം ഐഡന്റിറ്റി ഉപയോഗിച്ച് ആധികാരികമാക്കുക.
കുബർനെറ്റീസിൽ, ഓരോ കോഡും ഒരു സേവന അക്കൌണ്ട്. ക്ലൌഡ് ദാതാക്കൾക്ക് കുബർനെറ്റസ് സേവന അക്കൌണ്ട് ടോക്കണുകളെ വിശ്വസിക്കാനും അവയെ ഹ്രസ്വകാല ക്ലൌഡ് ക്രെഡൻഷ്യലുകൾക്ക് കൈമാറ്റം ചെയ്യാനും കഴിയുംഃ
സജ്ജീകരണം: ഒരു കുബർനെറ്റസ് സേവന അക്കൌണ്ട് ഒരു ക്ലൌഡ് റോളിലേക്ക് ബന്ധിപ്പിക്കുക. ആ സേവന അക്കൌണ്ട് ഉപയോഗിക്കുന്ന പോഡുകൾക്ക് സ്വയമേവ താൽക്കാലിക ക്രെഡൻഷ്യലുകൾ ലഭിക്കുന്നു, അവയ്ക്ക് വേണ്ടി തിരിഞ്ഞു, ആ റോളിന് അനുയോജ്യമായ സ്കോപ്പ്. സൂക്ഷിക്കേണ്ട രഹസ്യമില്ല, അധികകാലം ചോർത്താൻ ഒന്നുമില്ല.
apiVersion: v1
kind: ServiceAccount
metadata:
  name: orders
  namespace: shop
  annotations:
    eks.amazonaws.com/role-arn: arn:aws:iam::123456789012:role/shop-orders
ഇതേ ആശയം തന്നെയാണ് ഐ. സി. യിലും. ഒഐഡിസി ഫെഡറേഷൻ സംഭരിച്ച കീകളില്ലാതെ ഗിറ്റ്ഹബ് ആക്ഷനുകൾ, ഗിറ്റ്ലാബ് ഐഐ എന്നിവയും മറ്റുള്ളവരും ക്ലൌഡ് ക്രെഡൻഷ്യലുകൾ നേടാൻ അനുവദിക്കുന്നു.
ഏറ്റവും സുരക്ഷിതമായ ആധികാരികത ഏതാനും മിനിറ്റ് ഒരു ജോലിക്ക് ഒരു ജോലിക്ക് നൽകിയതും പിന്നെ കാലഹരണപ്പെടുന്നതുമാണ്.
ക്ലൌഡ് വർക്ക് ലോഡ് ഐഡന്റിറ്റി "എന്റെ കമ്പ്യൂട്ടർ എന്റെ ക്ലൌഡ് പ്രൊവൈഡറുമായി സംസാരിക്കുന്നു" എന്നതിനെ പരിഹരിക്കുന്നു. എന്നാൽ സേവനങ്ങൾ തമ്മിലുള്ള കോളുകളെ കുറിച്ച്, ക്ലസ്റ്ററുകളിലും, ക്ലൌഡുകളിലും, ഓൺ-പ്രിമൈസ് മെഷീനുകളിലും?
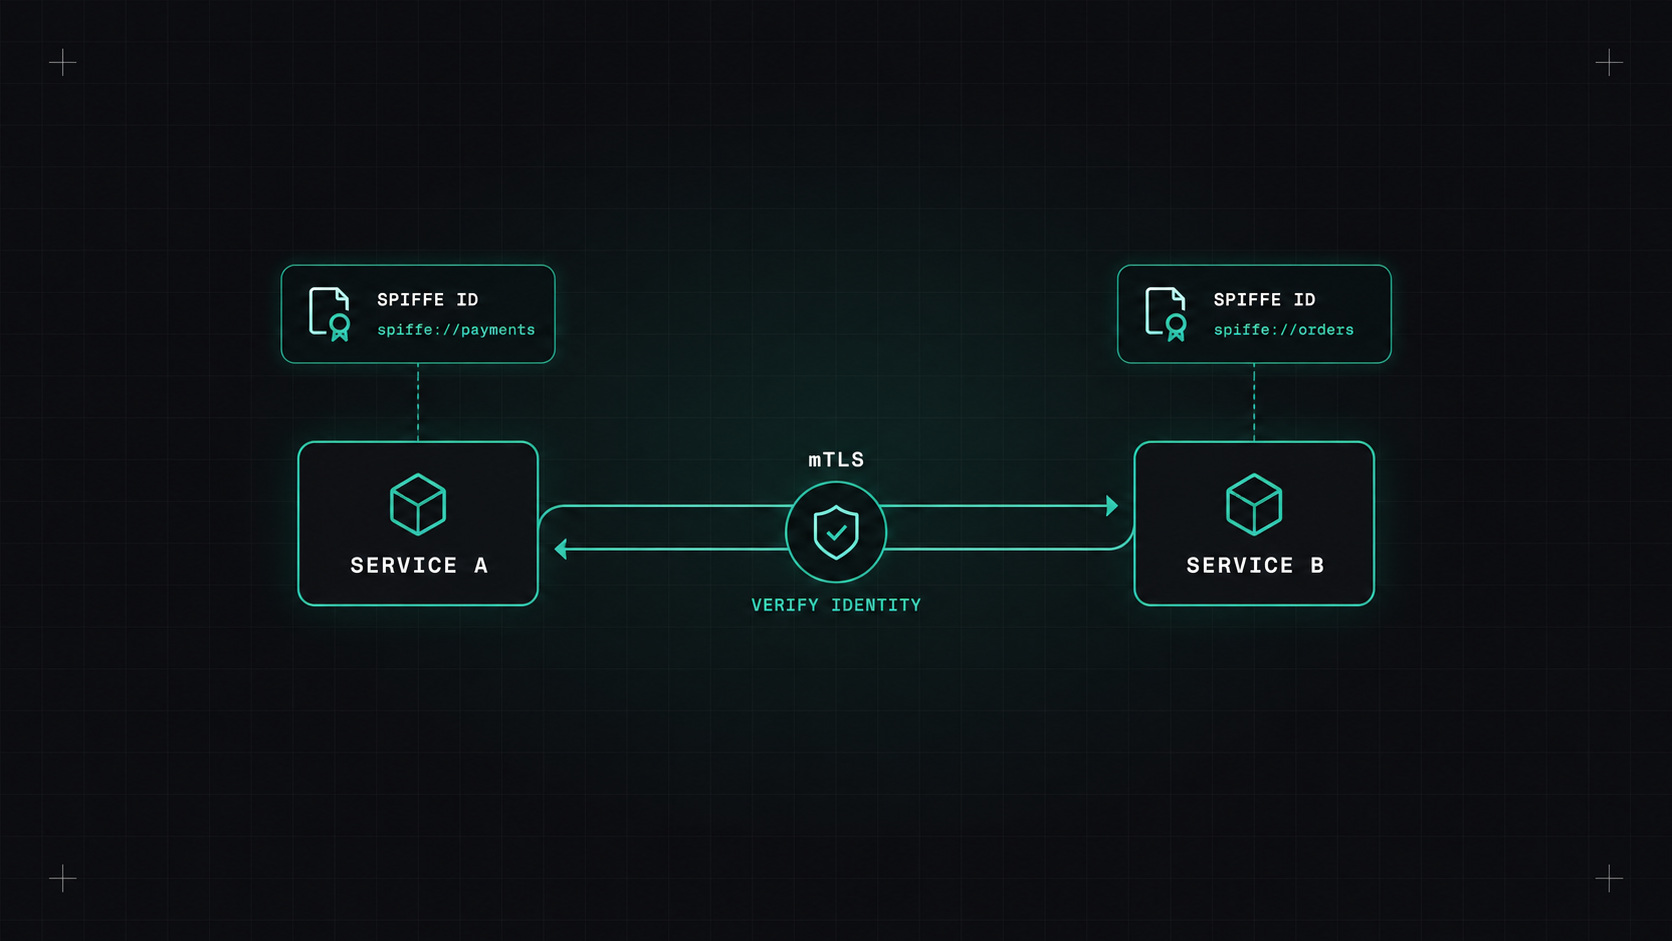
സ്പിഫ് (Secure Production Identity Framework For Everyone) എന്നത് ഏത് പ്ലാറ്റ്ഫോമിൽ നിന്നും സ്വതന്ത്രമായി വർക്ക് ലോഡ് ഐഡന്റിറ്റിക്കായുള്ള ഒരു സിഎൻസിഎഫ് സ്റ്റാൻഡേർഡാണ്. അത് നിർവചിക്കുന്നുഃ
spiffe://acme.com/ns/shop/sa/orders.സ്പൈര് അത് റഫറൻസ് നടപ്പിലാക്കലാണ്. ഓരോ നോഡിലും ഒരു സ്പൈർ സെർവർ ഐഡന്റിറ്റികളും ഏജന്റുമാരും നൽകുന്നു സാക്ഷ്യപത്രം വർക്ക് ലോഡുകൾ: ഒരു ഐഡന്റിറ്റി കൈമാറുന്നതിന് മുമ്പ് വർക്ക് ലോഡ് യഥാർഥത്തിൽ എന്താണെന്ന് അവർ പരിശോധിക്കുന്നു (ഏത് കുബർനെറ്റ്സ് സേവന അക്കൌണ്ട്, ഏത് നോഡ്, ഏത് പ്രോസസ്സ്). സർട്ടിഫിക്കറ്റുകൾ ഓട്ടോമാറ്റിക്കായി മാറുന്നു, പലപ്പോഴും ഓരോ മണിക്കൂറിലും.
പല ഉപകരണങ്ങളും SPIFFE സംസാരിക്കുന്നുഃ ഇസ്റ്റിയോ, ലിങ്കെർഡ് തുടങ്ങിയ സേവന മെഷുകൾ SPIFFE- ശൈലിയിലുള്ള ഐഡന്റിറ്റികൾ ആന്തരികമായി ഉപയോഗിക്കുന്നു, കൂടാതെ എംബോയ്, സിലിയം, വിവിധ ഡാറ്റാബേസുകൾ, പ്രോക്സികൾ എന്നിവയ്ക്ക് SVID- കൾ ഉപയോഗിക്കാൻ കഴിയും.
ഐഡന്റിറ്റികൾ ഉള്ളതോടെ സേവനങ്ങള് ക്ക് പരസ്പര TLS (mTLS): ഇരുപക്ഷവും സർട്ടിഫിക്കറ്റുകൾ അവതരിപ്പിക്കുന്നു, അതുകൊണ്ട് ഓരോരുത്തർക്കും കൃത്യമായി അറിയാം, ആരോടാണ് സംസാരിക്കുന്നതെന്ന്, ട്രാഫിക് എൻക്രിപ്റ്റ് ചെയ്തിരിക്കുന്നു.
എല്ലാ ആപ്ലിക്കേഷനുകളിലും കൈകൊണ്ട് എംടിഎൽഎസ് ചെയ്യുകയെന്നത് വേദനയേറിയ കാര്യമാണ്. അതുകൊണ്ടാണ് സാധാരണയായി ഇത് കൈകാര്യം ചെയ്യുന്നത്:
എം ടി എൽ എസ് ന് മുകളിൽ, നിങ്ങൾക്ക് എഴുതാം അനുമതി നയങ്ങൾ: "മാത്രം checkout സേവനം വിളിച്ചേക്കാം payments ഓൺ /charge" അത് ശൂന്യമായ വിശ്വാസമാണ്: ഐഡന്റിറ്റി അടിസ്ഥാനമാക്കിയുള്ള പ്രവേശനം, നെറ്റ് വർക്ക് അടിസ്ഥാനമാക്കിയുള്ളതല്ല.
ഒന്നാം ദിവസം തന്നെ നിങ്ങൾക്ക് സ്പൈര് ആവശ്യമില്ല. പ്രായോഗികമായ ഒരു പാത:
അതെ, അതെ. സ്റ്റാറ്റിക് ക്രെഡൻഷ്യലുകൾ നീക്കം ചെയ്യുന്നത് ലംഘനങ്ങളുടെ ഏറ്റവും സാധാരണമായ കാരണങ്ങളിലൊന്ന് ഇല്ലാതാക്കുന്നു. ആദ്യത്തെ ഘട്ടം, ക്ലൌഡ് വർക്ക് ലോഡ് ഐഡന്റിറ്റി, CI OIDC എന്നിവ വളരെ എളുപ്പമാണ്.
എന്റെ അഭിപ്രായം: സേവനങ്ങൾ ഓരോ തവണയും അവർ ആരാണെന്ന് തെളിയിക്കണം, ആധികാരികത കാലഹരണപ്പെടും മുമ്പ് ആരെങ്കിലും അവയെ ദുരുപയോഗം ചെയ്യാം. പാസ് വേഡുകള് മനുഷ്യര് ക്കുള്ളതാണ്, നമ്മളും അവയെ ഉപേക്ഷിക്കുന്നു.
ഡെസ്ലി