നിങ്ങളുടെ സോഫ്റ്റ്വെയർ എവിടെനിന്ന് വരുന്നു? SBOM, SLSA, സൈനിങ്
വിതരണ ശൃംഖലയിലെ ആക്രമണങ്ങൾ എല്ലായിടത്തും ഉണ്ട്. നിങ്ങൾ കയറ്റുമതി ചെയ്യുന്ന വസ്തുക്കളെ വിശ്വസിക്കാൻ സഹായിക്കുന്ന മൂന്ന് ആശയങ്ങൾ.
വിതരണ ശൃംഖലയിലെ ആക്രമണങ്ങൾ എല്ലായിടത്തും ഉണ്ട്. നിങ്ങൾ കയറ്റുമതി ചെയ്യുന്ന വസ്തുക്കളെ വിശ്വസിക്കാൻ സഹായിക്കുന്ന മൂന്ന് ആശയങ്ങൾ.
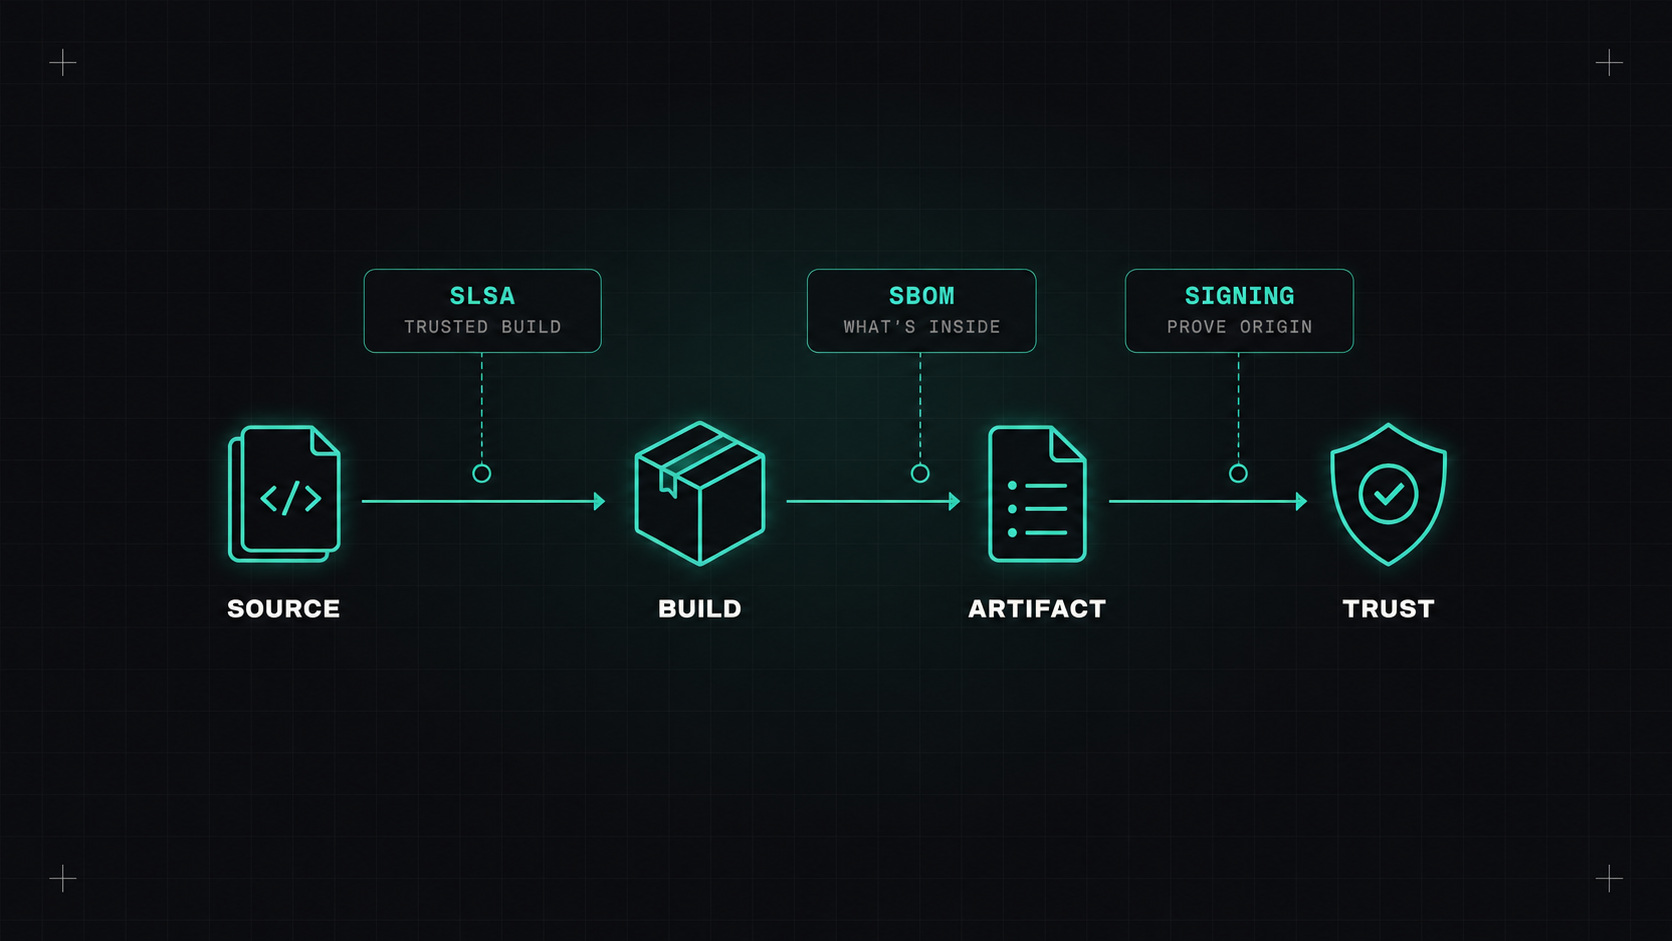
സോഫ്റ്റ് വെയർ സുരക്ഷയെ കുറിച്ച് പറയുമ്പോൾ നമ്മൾ സാധാരണയായി നമ്മുടെ സ്വന്തം കോഡിനെയാണ് ചിന്തിക്കുന്നത്. അത് ദുർബലമാണോ? നാം ഇൻപുട്ട് സാധൂകരിച്ചോ? പക്ഷെ നമ്മള് കയറ്റി അയക്കുന്നവയില് മിക്കതും നമ്മുടെ കോഡല്ല. ഓപ്പൺ സോഴ്സ് ലൈബ്രറികൾ, അടിസ്ഥാന ചിത്രങ്ങൾ, ബിൽഡ് ടൂളുകൾ, ഐസി പ്രവർത്തനങ്ങൾ, അവയുടെ ആശ്രിതത്വങ്ങളും, അവയുടെ അനുസൃതത്വങ്ങളുടെ ആശ്രിതത്വവും.
ആക്രമണകാരികള് ശ്രദ്ധിച്ചു. ഒരു കമ്പനിയിൽ കടക്കുന്നതിനു പകരം, ആയിരക്കണക്കിന് കമ്പനികൾ ഉപയോഗിക്കുന്ന ഒരു കമ്പനിയെയാണ് അവർ ലക്ഷ്യമിടുന്നത്. XZ Utils ബാക്ക്ഡോർ 2024 ൽ കണ്ടെത്തി, 2025 ൽ ഗിറ്റ്ഹബ് ആക്ഷൻ ഹാക്ക് ചെയ്തു, ഷൈ-ഹുലുദ് എന്ന സ്വയം വ്യാപിക്കുന്ന npm വേം: വിതരണ ശൃംഖല ആക്രമണങ്ങളുടെ എല്ലാ ഉദാഹരണങ്ങളും.
മൂന്ന് ആശയങ്ങളാണ് അവയ്ക്കെതിരായ പ്രതിരോധത്തിന്റെ അടിസ്ഥാനമായി മാറുന്നത്: എസ്.ബി.ഒ.എം.കൾ, ഒപ്പിടൽ, എസ്.എൽ.എസ്.എ.
മൂന്നു കാരണങ്ങള്:
A സോഫ്റ്റ് വെയർ ബിൽ ഓഫ് മെറ്റീരിയലുകൾ (എസ്. ബി. ഒ. എം) നിങ്ങളുടെ സോഫ്റ്റ്വെയറിലെ എല്ലാ ഘടകങ്ങളുടെയും ഒരു പട്ടികയാണ്: ലൈബ്രറികൾ, പതിപ്പുകൾ, ലൈസൻസുകൾ, അവ എവിടെ നിന്ന് വന്നു. ഭക്ഷണ പാക്കേജിംഗിലെ ചേരുവകളുടെ ലിസ്റ്റ് പോലെ.
ഇത് സഹായിക്കുന്നതെന്തിന്: Log4Shell പോലുള്ള പുതിയ ഒരു ദുർബലത പ്രഖ്യാപിക്കപ്പെടുമ്പോൾ, നിങ്ങളുടെ SBOM- കൾ തിരയുന്നതിലൂടെ ദിവസങ്ങൾക്കു പകരം മിനിറ്റുകൾക്കുള്ളിൽ "ഞങ്ങൾ ബാധിതരാണോ?" എന്ന ചോദ്യത്തിന് ഉത്തരം നൽകാം.
പ്രധാന രണ്ടു ഫോർമാറ്റുകളാണ് സൈക്ലോൺ ഡിഎക്സ് ഒപ്പം എസ്പിഡിഎക്സ്. ഒന്ന് ഉണ്ടാക്കുക എളുപ്പമാണ്:
syft registry.example.com/shop-api:1.4.2 -o cyclonedx-json > sbom.json
trivy image --format spdx-json -o sbom.spdx.json registry.example.com/shop-api:1.4.2
ഓരോ റിലീസിലും CI- യിൽ SBOM- കൾ സൃഷ്ടിക്കുക, അവയെ ആർട്ടിഫാക്റ്റിന്റെ (അല്ലെങ്കിൽ രജിസ്ട്രിയിലെ ചിത്രത്തിലേക്ക് അറ്റാച്ചുചെയ്യുക) ഒപ്പം പുതിയ ദുർബലതകൾക്കായി അവയെ സ്കാൻ ചെയ്യുക.
ഒരു എസ്. ബി. ഒ. എം നിങ്ങളുടെ സോഫ്റ്റ് വെയറിനെ സുരക്ഷിതമാക്കുന്നില്ല. അത് നിങ്ങളുടെ അജ്ഞതയെ ദൃശ്യമാക്കുന്നു, അവിടെയാണ് സുരക്ഷ ആരംഭിക്കുന്നത്.
ഒരു എസ്.ബി.ഒ.എം ഉള്ളിൽ എന്താണെന്ന് പറയുന്നു. ഒപ്പ് അത് നിർമ്മിച്ചതാരാണെന്നും പിന്നീട് ആരും അത് മാറ്റിയിട്ടില്ലെന്നും പറയുന്നു.
സിഗ്സ്റ്റോര് ഒപ്പിടൽ പ്രായോഗികമാക്കിയ ഒരു ഓപ്പൺ സോഴ്സ് പ്രോജക്ട് ആണ് (ഓപ്പൺ എസ്എസ്എഫിന് കീഴിൽ). അതിന്റെ ഉപകരണം സഹ ഒപ്പ് അടയാളങ്ങള് , ചിത്രങ്ങള് , മറ്റു വസ്തുക്കൾ എന്നിവ അടങ്ങിയിട്ടുണ്ട്. ഇതിലെ ഏറ്റവും ബുദ്ധിപരമായ കാര്യം കീ രഹിത ഒപ്പ്: ദീർഘകാല സ്വകാര്യ കീകൾ കൈകാര്യം ചെയ്യുന്നതിനുപകരം, നിങ്ങളുടെ ഐ. സി. യുടെ ഐഡന്റിറ്റി (ഗിറ്റ്ഹബ് ആക്ഷനുകൾ ഒഐഡിസി ടോക്കൺ പോലുള്ളവ) ഒരു ഹ്രസ്വകാല സർട്ടിഫിക്കറ്റ് ലഭിക്കുന്നതിന് ഉപയോഗിക്കുന്നു, കൂടാതെ ഒപ്പ് ഒരു പൊതു സുതാര്യത ലോഗിൽ രേഖപ്പെടുത്തുന്നു.
# In CI, with OIDC available
cosign sign registry.example.com/shop-api@sha256:abc123...

# Anywhere, to verify
cosign verify registry.example.com/shop-api@sha256:abc123... \
  --certificate-identity-regexp "https://github.com/acme/shop-api/.*" \
  --certificate-oidc-issuer https://token.actions.githubusercontent.com
പരിശോധന പറയുന്നു: ഈ കൃത്യമായ ചിത്രം ഒപ്പിട്ടത് acme/shop-api ഒരു ശേഖരം. ഒരേ ടാഗ് ഉപയോഗിച്ച് ആരെങ്കിലും മറ്റൊരു ചിത്രം പോസ്റ്റ് ചെയ്താല് പരിശോധന പരാജയപ്പെടും.
വിന്യസിക്കൽ സമയത്ത് പരിശോധന അവിടെയാണ് ഒപ്പിടുന്നത് ശരിക്കും പ്രതിഫലം നൽകുന്നത്. പ്രവേശന കൺട്രോളർമാർ കിവെര് നോ, സിഗ്സ്റ്റോര് പോളിസി കൺട്രോളര് അല്ലെങ്കില് വിദഗ്ദ്ധൻ നിങ്ങളുടെ Kubernetes ക്ലസ്റ്ററിൽ അടയാളപ്പെടുത്താത്തതോ തെറ്റായി അടയാളപ്പെടുത്തിയതോ ആയ ചിത്രങ്ങൾ പ്രവർത്തിപ്പിക്കാതിരിക്കാന് കഴിയും.
എസ്. എൽ. എസ്. എ (സോഫ്റ്റ് വെയർ ആർട്ടിഫാക്റ്റുകളുടെ സപ്ലൈ ചെയിൻ ലെവലുകൾ, "സാൽസ" എന്ന് ഉച്ചരിക്കുന്നു) നിങ്ങളുടെ ബിൽഡ് പ്രക്രിയ എത്രത്തോളം വിശ്വസനീയമാണെന്ന് വിവരിക്കുന്ന ഒരു ചട്ടക്കൂടാണ്. അത് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു ഉത്ഭവം: ഒരു വസ്തു എങ്ങനെ നിർമ്മിച്ചു, ഏത് സ്രോതസ്സിൽ നിന്നാണ്, ഏത് നിർമ്മാതാവ് എന്നതിന്റെ ഒപ്പിട്ട രേഖ.
ലളിതമായി പറഞ്ഞാൽ, നിർമ്മാണ നിലവാരങ്ങൾ ഇവയാണ്ഃ
ഗിറ്റ്ഹബ് പ്രവർത്തനങ്ങൾ SLSA ഉത്ഭവം സൃഷ്ടിക്കാൻ കഴിയും കൃത്രിമ വസ്തുക്കളുടെ സാക്ഷ്യപത്രങ്ങൾ (actions/attest-build-provenance), slsa-github-ജെനറേറ്റർ പദ്ധതി 3 ലെവല് ബില്ഡര് മാരെ ലഭ്യമാക്കുന്നു. ഡോക്കർ ബിൽഡ്കിറ്റിന് ഇമേജുകളുടെ ഉത്ഭവവും ചേർക്കാനാകും.
ഒരു പ്രായോഗിക പൈപ്പ്ലൈൻ:
ഓരോ ചുവടും ഇന്ന് ഐ. സി. ക്രമീകരണത്തിന്റെ ഏതാനും വരികളാണ്. കുറച്ച് വർഷങ്ങൾക്ക് മുമ്പ്, ഇത് ഒരു ഗവേഷണ പദ്ധതിയായിരുന്നു.
ഈ ആഴ്ചയിലെ പ്രധാന ചിത്രങ്ങള് ക്ക് വേണ്ടി SBOMs സൃഷ്ടിക്കുക. അടുത്തതായി കീലെസ്സ് സൈനിംഗ് ചേർക്കുക. ഒരു നോൺ പ്രൊഡക്ഷൻ ക്ലസ്റ്ററിൽ ഒപ്പ് പരിശോധന പരീക്ഷിക്കുക. അത് പ്രവർത്തിച്ചുകഴിഞ്ഞാൽ, അത് ഉല്പാദനത്തിലേക്ക് മാറ്റുക. നിങ്ങള് മിക്ക കമ്പനികളെയും മുന്നില് എത്തിക്കഴിഞ്ഞു, നിങ്ങള് ക്ക് മുന്നില് വരുന്ന നിയമങ്ങള് ക്ക് റെഡി ആയിക്കഴിഞ്ഞു.
എന്റെ അഭിപ്രായം: നിങ്ങൾക്ക് കാണാൻ കഴിയാത്തത് സുരക്ഷിതമാക്കാൻ കഴിയില്ല, നിങ്ങൾക്ക് പരിശോധിക്കാൻ കഴിയാത്തത് വിശ്വസിക്കാൻ കഴിയില്ല. എസ്.ബി.ഒ.എം.കൾ കാഴ്ച നൽകുന്നു, ഒപ്പുകൾ നിങ്ങൾക്ക് ആത്മവിശ്വാസം നൽകുന്നു.
ഡെസ്ലി