ക്വാണ്ടം കമ്പ്യൂട്ടറുകളും ഇന്നത്തെ എൻക്രിപ്ഷനും
ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾക്ക് ഇതുവരെ എൻക്രിപ്ഷൻ തകര് ക്കാന് കഴിയില്ല. എന്തിന് ഡെവൊപ്സ് ടീമുകൾ ഇപ്പോൾ തന്നെ തയ്യാറെടുക്കണം.
ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾക്ക് ഇതുവരെ എൻക്രിപ്ഷൻ തകര് ക്കാന് കഴിയില്ല. എന്തിന് ഡെവൊപ്സ് ടീമുകൾ ഇപ്പോൾ തന്നെ തയ്യാറെടുക്കണം.
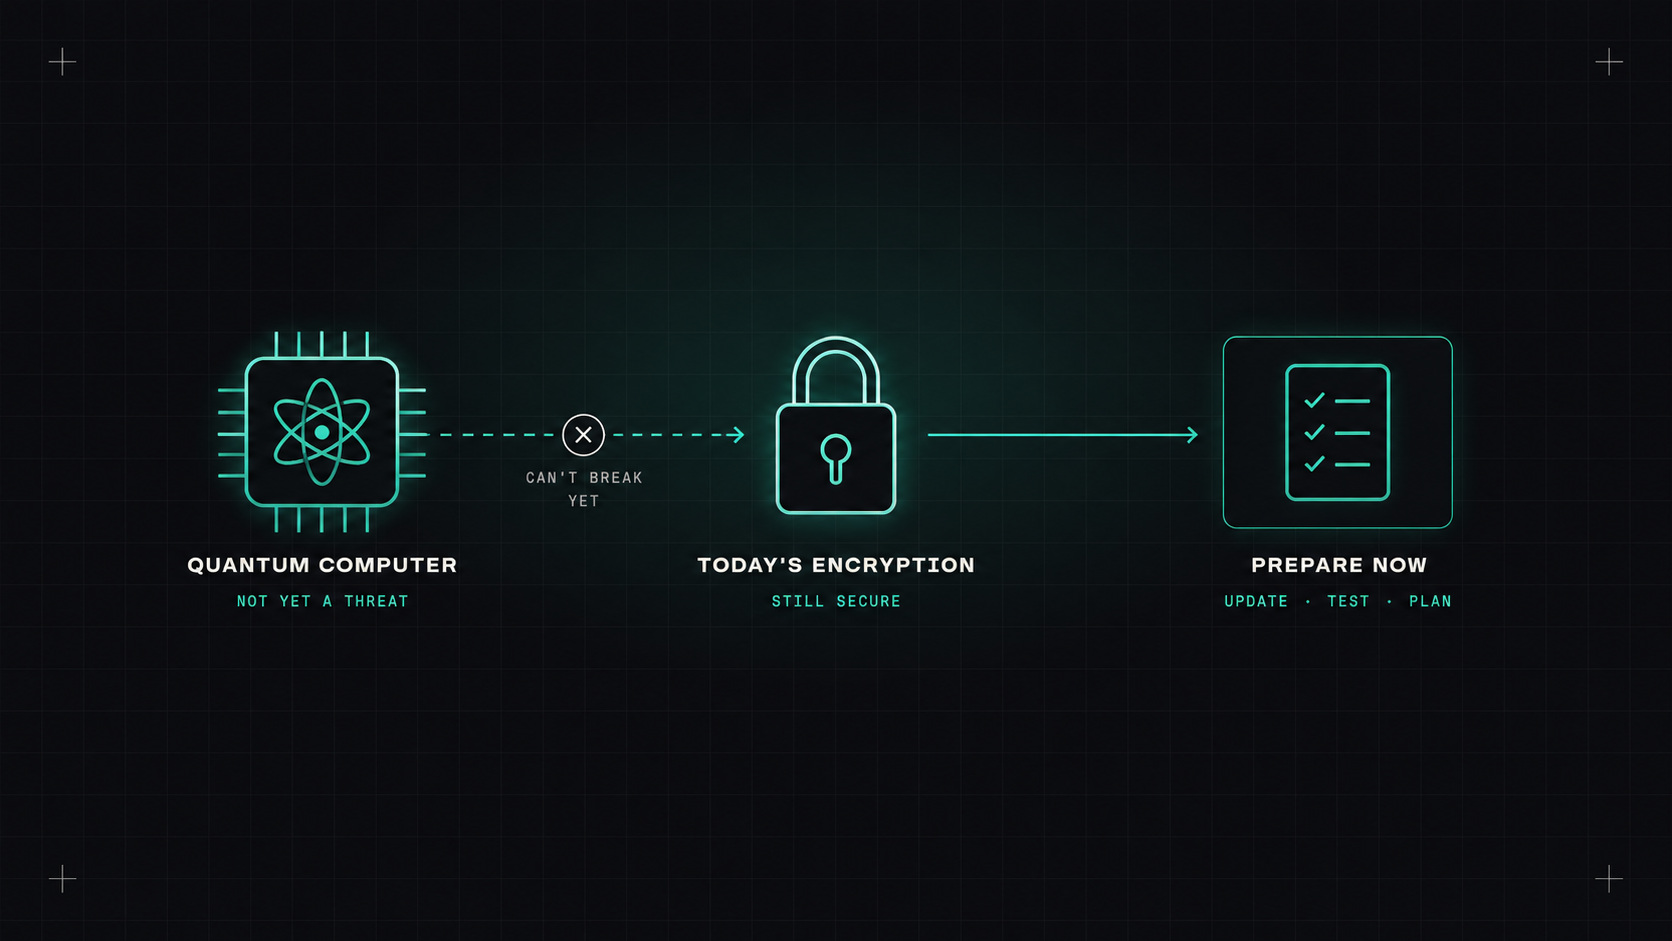
ഓരോ മാസവും ഒരു തലക്കെട്ട് വരുന്നു "ക്വാണ്ടം കമ്പ്യൂട്ടർ എൻക്രിപ്ഷൻ തകർക്കുന്നു!" സാധാരണയായി തലക്കെട്ടിനു പുറകെ വായിച്ചാൽ അത് ഒരു ചെറിയ പ്രശ്നത്തെക്കുറിച്ചുള്ള ഗവേഷണ ഫലമാണ്. ഇന്നത്തെ ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾ ഇന്റർനെറ്റിനെ സംരക്ഷിക്കുന്ന എൻക്രിപ്ഷൻ തകര് ക്കാന് ഒരുങ്ങുന്നില്ല.
പിന്നെ എന്തിനാണ് ഡെവ ഒപ്സ് എഞ്ചിനീയർമാർ ഇപ്പോൾ ശ്രദ്ധിക്കേണ്ടത്? കാരണം ക്വാണ്ടം സുരക്ഷിത ക്രിപ്റ്റോഗ്രഫിയിലേക്കുള്ള മാറ്റം അടുത്ത ദശകത്തിലെ ഏറ്റവും വലിയ അടിസ്ഥാന സൌകര്യ മാറ്റങ്ങളിലൊന്നാണ്, അതിന്റെ ചില ഭാഗങ്ങൾ നമ്മൾ എല്ലാ ദിവസവും ഉപയോഗിക്കുന്ന ഉപകരണങ്ങളിൽ സംഭവിക്കുന്നുണ്ട്.
ഇന്റർനെറ്റിന്റെ സുരക്ഷയുടെ ഭൂരിഭാഗവും ആശ്രയിക്കുന്നത് പൊതുവായ കീ ക്രിപ്റ്റോഗ്രഫി: ആർ എസ് എയും എലിപ്റ്റിക് കർവ് അൽഗോരിതംസും. അവ TLS (HTTPS), SSH, VPN, കോഡ് ഒപ്പിടൽ, സർട്ടിഫിക്കറ്റുകൾ എന്നിവയിലും അതിലേറെയും ഉപയോഗിക്കുന്നു. അവരുടെ സുരക്ഷ സാധാരണ കമ്പ്യൂട്ടറുകൾക്ക് വളരെ ബുദ്ധിമുട്ടുള്ള ഗണിത പ്രശ്നങ്ങളിലാണ്.
ഒരു വലിയ ക്വാണ്ടം കമ്പ്യൂട്ടർ പ്രവർത്തിക്കുന്നുണ്ട് ഷോറിന്റെ അൽഗോരിതം ഈ പ്രശ്നങ്ങൾ കാര്യക്ഷമമായി പരിഹരിക്കാന് സാധിക്കും. അത് RSA യും എലിപ്റ്റിക് കർവ് ക്രിപ്റ്റോഗ്രഫിയും തകര് ക്കാന് സഹായിക്കും.
AES പോലുള്ള സിമട്രിക് എൻക്രിപ്ഷനും SHA-256 പോലുള്ള ഹാഷ് ഫംഗ്ഷനുകളും വളരെ കുറവാണ് ബാധിക്കുന്നത്. നീളമുള്ള കീകൾ (AES-256) സുരക്ഷിതമാണെന്ന് കരുതപ്പെടുന്നു.
ആ ക്വാണ്ടം കമ്പ്യൂട്ടര് എപ്പോഴാണ് നിലവിൽ വരികയെന്ന് ആർക്കും കൃത്യമായി അറിയില്ല. കണക്കുകൾ പല വർഷങ്ങൾ മുതൽ പതിറ്റാണ്ടുകൾ വരെയാണ്. പക്ഷെ "എപ്പോഴാണെന്ന് അറിയില്ല" എന്നത് "ഞങ്ങൾ വിഷമിക്കേണ്ടതില്ല" എന്നതുമായി വ്യത്യസ്ഥമാണ്.
ഇതാ, ഇപ്പോൾ തന്നെ നടപടിയെടുക്കാനുള്ള കാരണം. ഒരു ആക്രമണകാരിക്ക് ഇന്ന് എൻക്രിപ്റ്റ് ചെയ്ത ട്രാഫിക് റെക്കോർഡ് ചെയ്യുക അത് സൂക്ഷിക്കുക. ഒരു ക്വാണ്ടം കമ്പ്യൂട്ടർ ഉണ്ടെങ്കിൽ, അത് ഡീക്രിപ്റ്റ് ചെയ്യണം.
നിങ്ങളുടെ ഡാറ്റ പത്തോ ഇരുപതോ വർഷത്തേക്ക് രഹസ്യമായി സൂക്ഷിക്കേണ്ടിവന്നാൽ, ആരോഗ്യ രേഖകൾ, സാമ്പത്തിക വിവരങ്ങൾ, സർക്കാർ വിവരങ്ങൾ, വ്യാപാര രഹസ്യങ്ങൾ അല്ലെങ്കിൽ വ്യക്തിപരമായ ആശയവിനിമയങ്ങൾ, ഇന്ന് ട്രാഫിക് റെക്കോർഡുചെയ്യുന്നതിലൂടെ അത് ഇതിനകം അപകടത്തിലാകാം.
അതുകൊണ്ടാണ് ഇപ്പോൾ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത് താക്കോൽ കൈമാറ്റം: സെഷൻ കീകൾ സംരക്ഷിക്കുന്ന TLS ന്റെയും മറ്റ് പ്രോട്ടോക്കോളുകളുടെയും ഭാഗം.
ഇന്ന് നിങ്ങൾ അയയ്ക്കുന്ന ഡാറ്റ നാളെ കമ്പ്യൂട്ടറുകളിൽ നിന്നും സുരക്ഷിതമായിരിക്കണം.
2024 ഓഗസ്റ്റിൽ, യുഎസ് നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് സ്റ്റാൻഡേർഡ്സ് ആൻഡ് ടെക്നോളജി (NIST) വർഷങ്ങളുടെ പൊതു മത്സരത്തിനും വിശകലനത്തിനും ശേഷം ആദ്യത്തെ പോസ്റ്റ് ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫി മാനദണ്ഡങ്ങൾ പ്രസിദ്ധീകരിച്ചുഃ
കൂടുതൽ അൽഗോരിതങ്ങൾ വികസിപ്പിച്ചുകൊണ്ടിരിക്കുകയാണ്. ജർമനിയിലെ BSI പോലുള്ള യൂറോപ്യൻ ഏജൻസികളും ഇവയെ അടിസ്ഥാനമാക്കി തങ്ങളുടെ ശുപാർശകളുമായി യോജിക്കുന്നു.
നല്ല വാർത്ത: നിങ്ങൾ ഇതിനകം തന്നെ അറിയാതെ തന്നെ പോസ്റ്റ് ക്വാണ്ടം ക്രിപ്റ്റോഗ്രഫി ഉപയോഗിക്കുന്നുണ്ടാകാം.
ഹൈബ്രിഡ് എന്നതിനർത്ഥം ഒരു ക്ലാസിക്കൽ അൽഗോരിതം പോസ്റ്റ് ക്വാണ്ടം അൽഗൊരിതം ഉപയോഗിച്ച് സംയോജിപ്പിക്കുക എന്നാണ്. അങ്ങനെ ഒരു കണക്ഷൻ സുരക്ഷിതമാണ്. അത് ക്വാണ്ടം ആക്രമണങ്ങളില് നിന്നും പുതിയ അല് ഗോരിതം ദുര് ബലതകളുള്ളതായി മാറുന്ന അപകടത്തില് നിന്നും സംരക്ഷിക്കുന്നു.
കഴിഞ്ഞ കാലത്തെ മൈഗ്രേഷനുകളിൽ നിന്നും (SHA-1 മുതൽ SHA-256, TLS 1.0 മുതൽ 1.2 വരെ) പഠിച്ച ഏറ്റവും വലിയ പാഠം, വർഷങ്ങൾ എടുക്കും എന്നതാണ്, കാരണം മിക്കവാറും ആരും തന്നെ അറിയുന്നില്ല എല്ലാ ക്രിപ്റ്റോയും എവിടെയാണ് ജീവിക്കുന്നത് എന്ന്. അവിടെ തുടങ്ങൂ:
ഇല്ല. നിങ്ങളുടെ HTTPS തകർന്നിട്ടില്ല. പക്ഷെ ഇത് ഒരു പതുക്കെയുള്ള, വർഷങ്ങളോളം നീണ്ടു നിൽക്കുന്ന മൈഗ്രേഷനാണ്, ഒരു ഇൻവെന്ററിയും കാലിക സോഫ്റ്റ്വെയറും ഉപയോഗിച്ച് തുടങ്ങുന്ന ടീമുകൾക്ക് ഒരു ഡെഡ്ലൈൻ കാത്തിരിക്കുന്നവരെക്കാൾ വളരെ എളുപ്പമായിരിക്കും.
എന്റെ അഭിപ്രായം: ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾ ഇതുവരെ ഇവിടെ ഇല്ല, പക്ഷേ കുടിയേറ്റം ഉണ്ട്. നിങ്ങളുടെ ക്രിപ്റ്റോ എവിടെയാണെന്ന് അറിയുക, നിങ്ങളുടെ സ്റ്റാക്ക് നിലവിലുണ്ടായിരിക്കുക, ഹൈബ്രിഡ് കീ എക്സ്ചേഞ്ച് ബാക്കി ചെയ്യട്ടെ.
ഡെസ്ലി