സെർട്ട് മാനേജറുമായി ഓട്ടോപൈലറ്റിൽ HTTPS
സർട്ടിഫിക്കറ്റിന്റെ ആയുസ്സ് കുറയുകയാണ്. ഓട്ടോമേഷൻ ഇനി ഓപ്ഷണലല്ല.
സർട്ടിഫിക്കറ്റിന്റെ ആയുസ്സ് കുറയുകയാണ്. ഓട്ടോമേഷൻ ഇനി ഓപ്ഷണലല്ല.
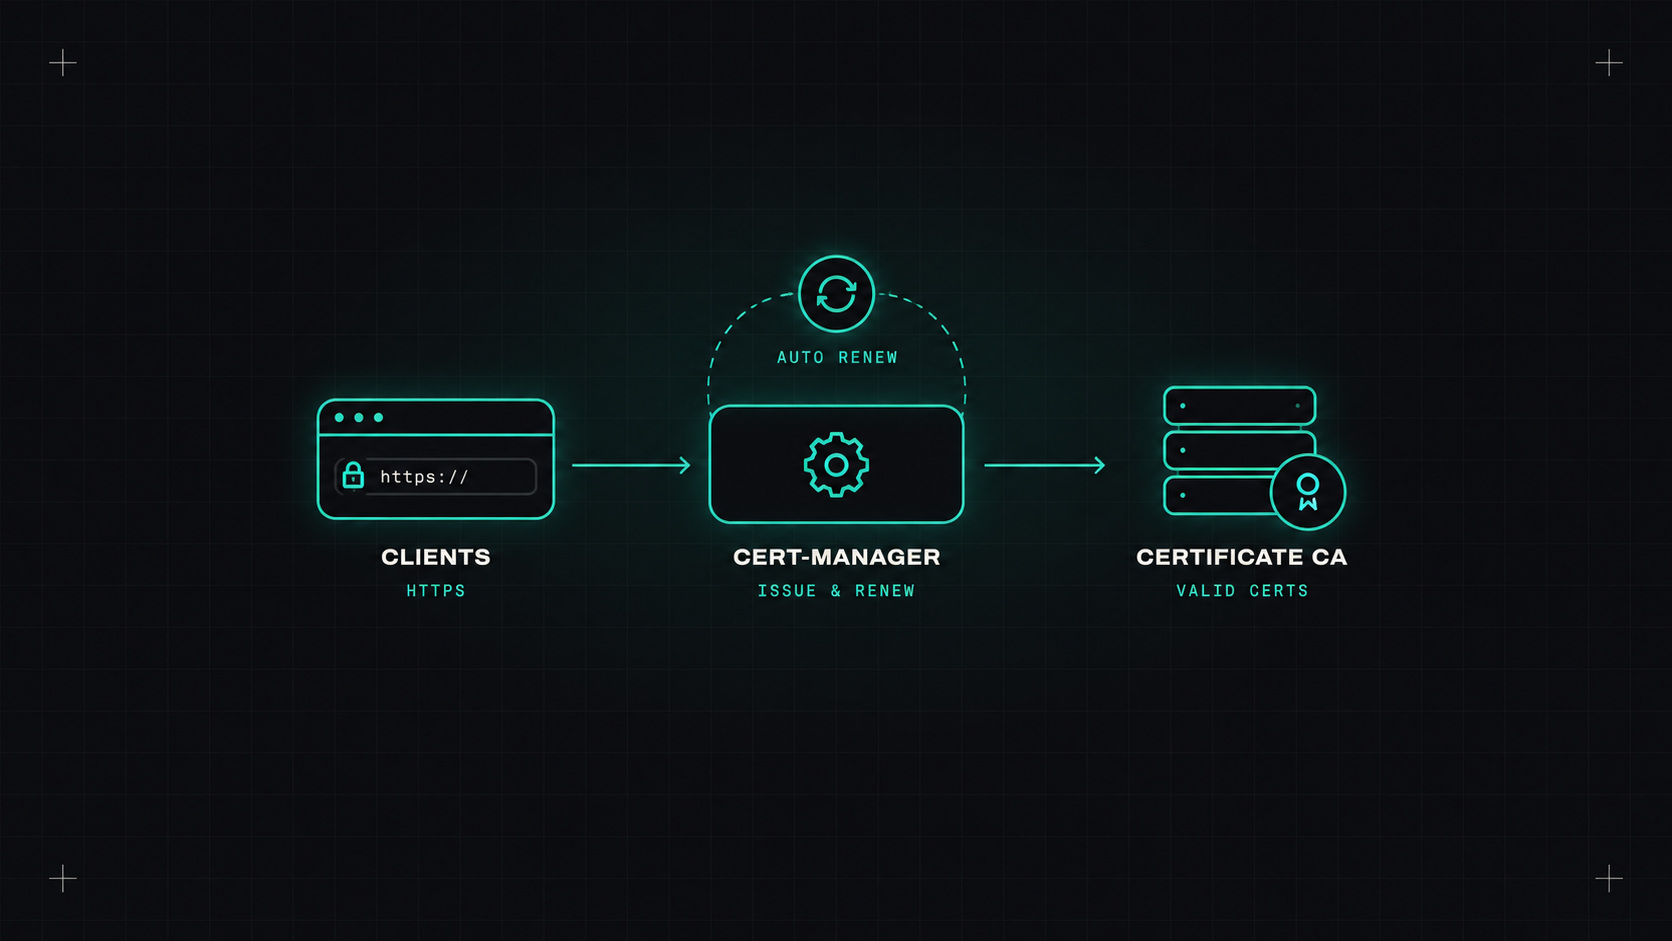
കാലഹരണപ്പെട്ട സർട്ടിഫിക്കറ്റുകൾ സാങ്കേതിക ചരിത്രത്തിലെ ഏറ്റവും നാണക്കേടായ ചില തകരാറുകൾക്ക് കാരണമായിട്ടുണ്ട്. വലിയ കമ്പനികളും, ജനപ്രിയ ആപ്ലിക്കേഷനുകളും, സുരക്ഷാ വിതരണക്കാരും പോലും, ആരെങ്കിലും സർട്ടിഫിക്കറ്റ് പുതുക്കാൻ മറന്നതുകൊണ്ട്, തകർന്നു. എല്ലായ്പ്പോഴും ഒരേ കഥയാണ്. പോയ ഒരാളുടെ കലണ്ടർ ഓർമ്മപ്പെടുത്തൽ, ആരും ഓർക്കുന്നില്ലാത്ത ഒരു മാനുവൽ പ്രക്രിയ.
ഈ പ്രശ്നം അവഗണിക്കാൻ കൂടുതൽ ബുദ്ധിമുട്ടാണ്, കാരണം സർട്ടിഫിക്കറ്റ് കാലാവധി വളരെ വേഗത്തിൽ ചുരുങ്ങുകയാണ്.
നിങ്ങള് സന്ദർശിക്കുമ്പോൾ https://shop.example.comസെര് വര് ഒരു സർട്ടിഫിക്കറ്റ് "ഞാൻ shop.example.com" എന്ന് എഴുതിയിരിക്കുന്നു, സർട്ടിഫിക്കറ്റ് അതോറിറ്റി (CA) നിങ്ങളുടെ ബ്രൌസർ വിശ്വസിക്കുന്നു. ബ്രൌസർ ഒപ്പ്, പേര്, കാലഹരണ തീയതി എന്നിവ പരിശോധിക്കുന്നു. എല്ലാം ശരിയായിട്ടുണ്ടെങ്കിൽ, അത് ഒരു എൻക്രിപ്റ്റ് ചെയ്ത കണക്ഷൻ സജ്ജമാക്കും.
സർട്ടിഫിക്കറ്റുകള് മനഃപൂർവം കാലഹരണപ്പെടുന്നു. ഒരു സ്വകാര്യ കീ മോഷ്ടിക്കപ്പെട്ടാല് , കാലഹരണപ്പെടൽ തീയതി അത് എത്രകാലം ദുരുപയോഗം ചെയ്യാന് കഴിയുമെന്ന് പരിമിതപ്പെടുത്തുന്നു. ചുരുങ്ങിയ ആയുസ്സ് ഓട്ടോമേഷനെ നിർബന്ധിക്കുന്നു, ഇത് സിസ്റ്റത്തെ കൂടുതൽ ചടുലമാക്കുന്നു.
പൊതു സർട്ടിഫിക്കറ്റുകളുടെ നിയമങ്ങൾ നിശ്ചയിക്കുന്ന CA/Browser ഫോറം, പരമാവധി സർട്ടിഫികറ്റ് ആയുസ്സ് 398 ദിവസത്തിൽ നിന്ന് കുറയ്ക്കുന്നതിനുള്ള ഒരു ഷെഡ്യൂൾ അംഗീകരിച്ചുഃ
ഡൊമെയ്ൻ സാധൂകരണം വീണ്ടും ഉപയോഗിക്കാവുന്ന സമയവും കുറയുകയാണ്. 90 ദിവസത്തെ സർട്ടിഫിക്കറ്റുകൾ എപ്പോഴും നൽകുന്ന നമുക്ക് എൻക്രിപ്റ്റ്, വളരെ കുറഞ്ഞ കാലാവധിയുള്ള സർട്ടിഫികറ്റുകൾ വാഗ്ദാനം ചെയ്യാൻ തുടങ്ങി.
പ്രായോഗികമായി ഇത് എന്താണ് അർത്ഥമാക്കുന്നത്: മാനുവൽ സർട്ടിഫിക്കറ്റ് പുതുക്കൽ മരിച്ചു കൊണ്ടിരിക്കുകയാണ്. 47 ദിവസം കഴിഞ്ഞാൽ, ഒരുപിടി സർട്ടിഫിക്കറ്റുകളുടെ കരകൌശല പുതുക്കൽ ഒരു മുഴുവൻ സമയ ശല്യവും ഒരു തടസ്സവും ആകും.
ഒരു മനുഷ്യന് ഒരു സർട്ടിഫിക്കറ്റ് പുതുക്കേണ്ടതായി വന്നാൽ, ആ സർട്ടിഫിക്റ്റ് കാലഹരണപ്പെടും.
നമുക്ക് എൻക്രിപ്റ്റ് ചെയ്യാം വെബിൽ മാറ്റം വരുത്തിയ സ്വതന്ത്രവും ഓട്ടോമേറ്റഡ് CA ആണ് ഇത്. എസിഎംഇ പ്രോട്ടോക്കോൾ, ഒരു സോഫ്റ്റ് വെയറിന് ഒരു ഡൊമെയ്നില് നിയന്ത്രണം തെളിയിക്കാനും മനുഷ്യന്റെ ഇടപെടലില്ലാതെ ഒരു സർട്ടിഫിക്കറ്റ് നേടാനും സാധിക്കുന്നു.
നിയന്ത്രണം തെളിയിക്കാനുള്ള രണ്ട് സാധാരണ വഴികൾ:
http://yourdomain/.well-known/acme-challenge/.... ലളിതം, പക്ഷെ 80 പോര് ട്ട് ലഭ്യമാക്കണം, വൈല്ഡ്കാർഡുകളെ പിന്തുണയ്ക്കില്ല.മറ്റ് എസിഎംഇ സിഎകളും ഉണ്ട് (സീറോഎസ്എസ്എൽ, ഗൂഗിൾ ട്രസ്റ്റ് സർവീസസ്, നിരവധി വാണിജ്യ സിഎകൾ), സ്വകാര്യ സിഎകൾ ആന്തരിക സർട്ടിഫിക്കറ്റുകൾക്കായി എസിഎമ്മെ സംസാരിക്കും.
കുബർനെറ്റീസിൽ, സര് ട്ടിഫിക്കറ്റ് മാനേജർ (സിഎൻസിഎഫ് ഗ്രാജ്വേഡ് പ്രോജക്ട്) സർട്ടിഫിക്കറ്റുകളെ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിനുള്ള സാധാരണ മാർഗമാണ്. ഇത് സർട്ടിഫിക്കറ്റുകള് ആവശ്യപ്പെടുന്നു, അവയെ കുബർനെറ്റസ് രഹസ്യങ്ങളില് സൂക്ഷിക്കുന്നു, അവ കാലഹരണപ്പെടുന്നതിന് വളരെ മുമ്പുതന്നെ അവ പുതുക്കുന്നു.
ഇത് ഇൻസ്റ്റാൾ ചെയ്യുകഃ
helm install cert-manager oci://quay.io/jetstack/charts/cert-manager \
  --namespace cert-manager --create-namespace \
  --set crds.enabled=true
ഒരു എമിറ്റർ (ഇവിടെ നമുക്ക് ഡീ. എൻ. എസ്. -01 ഉപയോഗിച്ച് എൻക്രിപ്റ്റ് ചെയ്യാം, റൂട്ട് 53 ൽ, വർക്ക് ലോഡ് ഐഡന്റിറ്റി ഉപയോഗിച്ച്):
apiVersion: cert-manager.io/v1
kind: ClusterIssuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    email: platform@example.com
    privateKeySecretRef:
      name: letsencrypt-account-key
    solvers:
    - dns01:
        route53:
          region: eu-central-1
ഒരു സർട്ടിഫിക്കറ്റ് ആവശ്യപ്പെടുക:
apiVersion: cert-manager.io/v1
kind: Certificate
metadata:
  name: example-com
  namespace: infra
spec:
  secretName: example-com-tls
  issuerRef:
    name: letsencrypt
    kind: ClusterIssuer
  dnsNames:
  - example.com
  - "*.example.com"
സെര് റ്റ് മാനേജര് രഹസ്യം സൃഷ്ടിക്കുകയും അത് സ്വയമേവ പുതുക്കുകയും ചെയ്യുന്നു (ജീവിതകാലത്തിന്റെ മൂന്നിൽ രണ്ട് ഭാഗം കഴിഞ്ഞാല് സ്ഥിരസ്ഥിതിയായി). നിങ്ങളുടെ ഗേറ്റ്വേയിലോ പ്രവേശനത്തിലോ നിന്ന് രഹസ്യം റഫറൻസ് ചെയ്യുക, നിങ്ങൾ പൂർത്തിയാക്കി.
അതുപോലെ തന്നെ ഗേറ്റ്വേ API നേരിട്ട്: ഒരു ഗേറ്റ്വേയിൽ ഒരു പരാമർശം നൽകുക, സർട്ടിഫിക്കറ്റ് മാനേജർ അതിന്റെ ശ്രോതാക്കൾക്കായി സർട്ടിഫികറ്റുകൾ സൃഷ്ടിക്കുന്നു.
നുറുങ്ങ്: Let's Encrypt's നെതിരെ പരീക്ഷിക്കുക ഘട്ടം ഘട്ടമായുള്ള ആദ്യം സെര് വര് . പ്രൊഡക്ഷന് സെര് വറിന് നിരക്ക് പരിമിതികളുണ്ട്, തെറ്റായ ക്രമീകരണം നിങ്ങളെ കുറച്ചു കാലത്തേക്ക് പൂട്ടിയിടാം.
ഓട്ടോമേഷൻ നിശബ്ദമായി പരാജയപ്പെടാം: ഡിഎൻഎസ് ക്രെഡൻഷ്യലുകൾ കാലഹരണപ്പെടാം, നിരക്ക് പരിധി ബാധിക്കും, ഒരു വെബ്ഹുക്ക് തകരും. കാലഹരണപ്പെടൽ നിരീക്ഷിക്കുക.
certmanager_certificate_expiration_timestamp_seconds. ഒരു സർട്ടിഫിക്കറ്റിന് ഇനി രണ്ടാഴ്ചയെങ്കിലും ബാക്കിയുണ്ടെങ്കിൽ മുന്നറിയിപ്പ് നൽകുക.ഇന്ന് നിങ്ങൾ പുതുക്കുന്ന എല്ലാ സർട്ടിഫിക്കറ്റുകളും കൈകൊണ്ട് ലിസ്റ്റ് ചെയ്യുക. അവയെ ഒരു സർട്ടിഫിക്കറ്റ് മാനേജർ, ഒരു ക്ലൌഡ് സർട്ടിഫികറ്റ് മാനേജ്, അല്ലെങ്കിൽ ACME ഉള്ള ഒരു സെർവർ എന്നിവയിലേക്ക് മാറ്റുക. കാലഹരണപ്പെടൽ അലേർട്ടുകൾ ചേർക്കുക. 47 ദിവസത്തെ സർട്ടിഫിക്കറ്റുകൾ എത്തുമ്പോള് നിങ്ങള് അത് ശ്രദ്ധിക്കാന് പോലും പോകുന്നില്ല.
എന്റെ അഭിപ്രായം: നിങ്ങളുടെ ഫോൺ ക്ലോക്ക് അപ്ഡേറ്റ് ചെയ്യുന്നതുപോലെ സർട്ടിഫിക്കറ്റുകൾ സ്വയം പുതുക്കണം. അവ എത്ര ചെറുതാവുന്നുവോ അത്രയും സത്യമാണ്.
ഡെസ്ലി