Ist Ansible immer noch das Lernen wert?
Terraform und Kubernetes wurden ins Rampenlicht gerückt. Wo Ansible immer noch gewinnt.
Terraform und Kubernetes wurden ins Rampenlicht gerückt. Wo Ansible immer noch gewinnt.
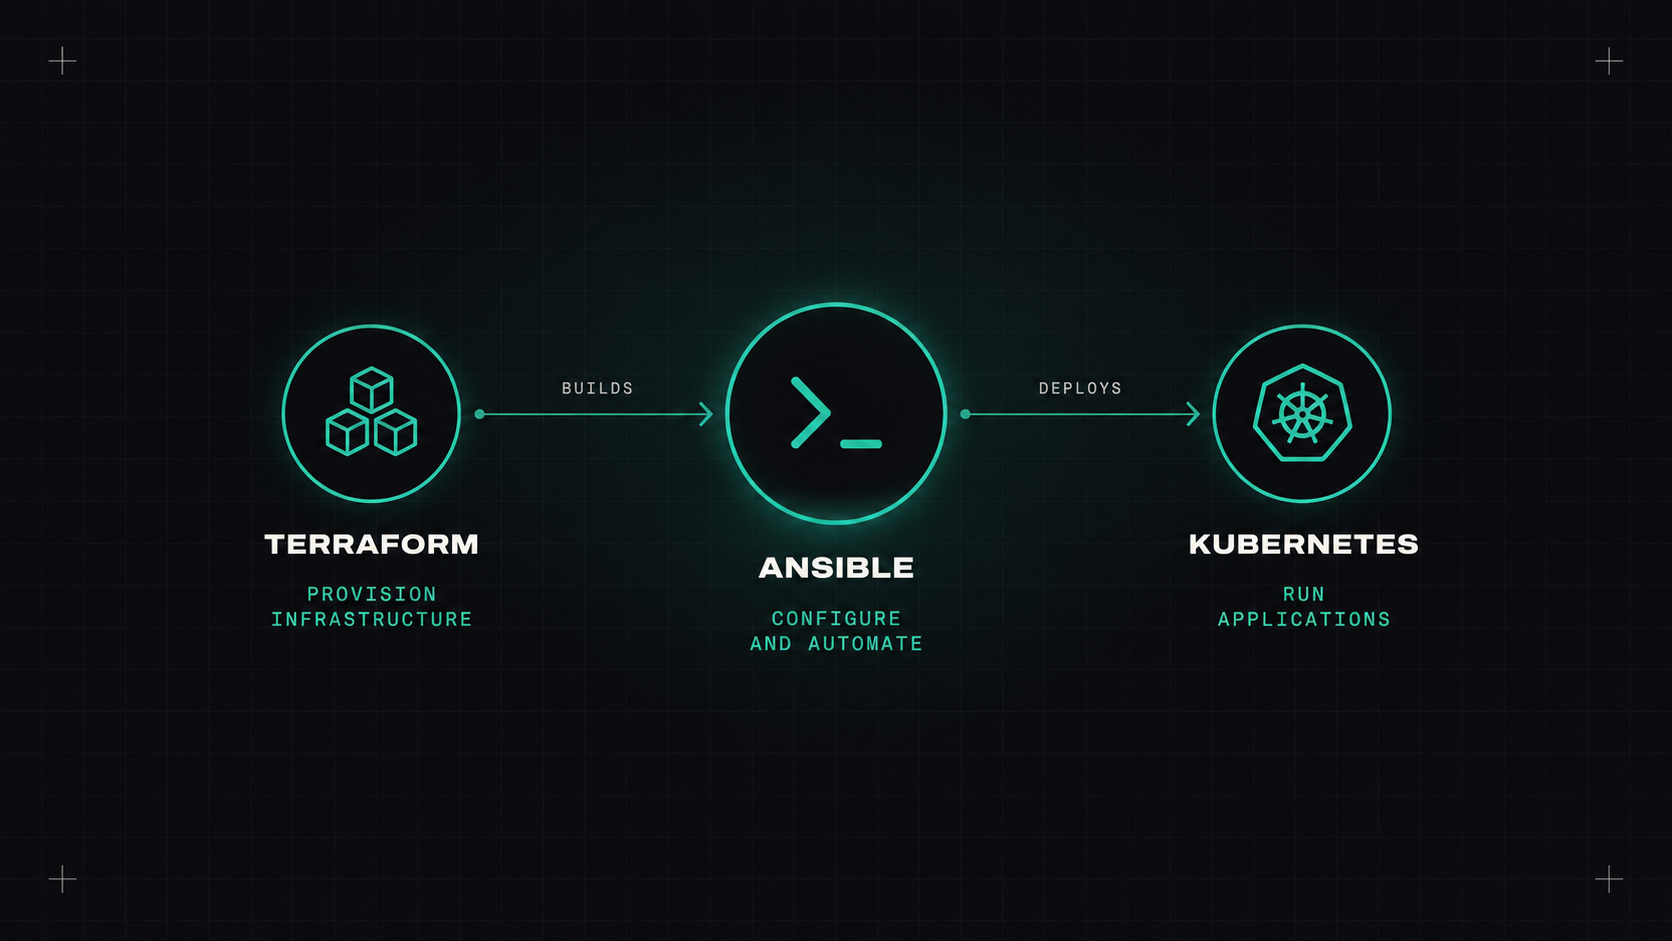
Vor zehn Jahren war Ansible überall. Das Konfigurationsmanagement war das Herzstück von DevOps: Puppet, Chef, Salt und Ansible kämpften um Server. Dann kamen Container, unveränderliche Infrastruktur wurde in Mode, Terraform übernahm die Bereitstellung und Kubernetes übernahm das Ausführen von Anwendungen.
Die Leute fragen mich immer wieder: Ist Ansible im Jahr 2026 noch zu lernen? Meine Antwort ist ja, aber aus anderen Gründen als zuvor.
Denken Sie an die Schichten der modernen Infrastruktur:
Es gibt noch viele dieser dritten Kategorie. Nicht alles läuft in Containern, und nicht jeder Server ist Vieh.
Konfiguration der Betriebssysteme. Harding von Linux-Servern, Verwaltung von Benutzern und SSH-Schlüsseln, Installation von Agenten, Konfiguration von Zeitsynchronisation und Logging. Vor allem in lokalen Umgebungen, VMs, die Jahre lang leben, oder bloßes Metall.
Netzwerk-Automatisierung. Ansible ist hier wohl stärker denn je. Switches, Router, Firewalls und Lastbalancer von Cisco, Juniper, Arista, F5, Palo Alto und vielen anderen haben Ansible-Sammlungen. Netzwerkteams nutzen es sehr häufig.
Tag zwei Operationen. Neustart, Patching von Servern in Chargen, Dreh- und Wechselsertifikate auf alten Systemen, den gleichen Befehl auf hunderten Maschinen ausführen. Die "Orchestrierung von Verfahren", die nicht zu Terraforms erklärendem Modell passt.
Ich habe mich aufgemacht. Maschinen vorzubereiten, bevor Kubernetes oder eine andere Plattform die Kontrolle übernimmt, wie ein Heimlabor oder einen On-Premise-Cluster zu bauen.
Vermächtete und hybride Umgebungen. Die meisten Unternehmen haben sie, und sie müssen sie auch automatisieren.
Terraform baut das Haus, Kubernetes läuft die Apps drin, und Ansible ist immer noch der Handwerker, der alles andere repariert.
Ein einfaches Spielbuch:
- name: Harden web servers
  hosts: web
  become: true
  tasks:
    - name: Ensure unattended upgrades are installed
      ansible.builtin.apt:
        name: unattended-upgrades
        state: present

    - name: Disable SSH password login
      ansible.builtin.lineinfile:
        path: /etc/ssh/sshd_config
        regexp: '^#?PasswordAuthentication'
        line: 'PasswordAuthentication no'
      notify: Restart ssh

  handlers:
    - name: Restart ssh
      ansible.builtin.service:
        name: ssh
        state: restarted
Eine neuere Ergänzung , die es wert ist , zu wissen: Ereignisorientierte Ansible Sie können automatisch Spielbücher aus Ereignissen auslösen, wie einer Überwachung, einem Webhook oder einer Nachricht in einer Warteschlange. Zum Beispiel: Wenn ein Festplatten-Full-Alarm ausgelöst wird, führen Sie ein Spielbuch aus, das alte Protokolle aufräumt und ein Ticket öffnet.
Es ist eine schöne Brücke zwischen Beobachtbarkeit und Automatisierung, besonders in traditionellen IT-Umgebungen.
Wenn Sie Ansible verwenden, verwenden Sie es gut:
ansible.builtin.copy.Wenn Sie mit Linux-Servern, lokalen Infrastrukturen, Netzwerkgeräten oder hybriden Umgebungen arbeiten: absolut. Es ist schnell zu lernen und sofort nützlich. Wenn Ihre Welt zu 100% Cloud-native Kubernetes ist, ist es eher ein schönes zu haben als ein Muss.
Meine Meinung: Ansible ist nicht mehr der Star, aber es ist immer noch das praktischste Werkzeug für die unordentlich realen Teile der Infrastruktur.
Desly